


Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Специалисты «Лаборатории Касперского» проанализировали данные о кибератаках, зафиксированных в России и странах СНГ в 2023 году и I квартале 2024-го, и составили отчет об актуальных угрозах, в том числе уязвимостях.

Кроме нацеленных на шпионаж APT-групп и корыстолюбивых взломщиков (таких, как операторы программ-шифровальщиков), последние полгода в регионе наблюдается учащение атак хактивистов. Эти варвары, как правило, выбирают мишенью слабые в отношении ИБ организации и используют публично доступные инструменты.

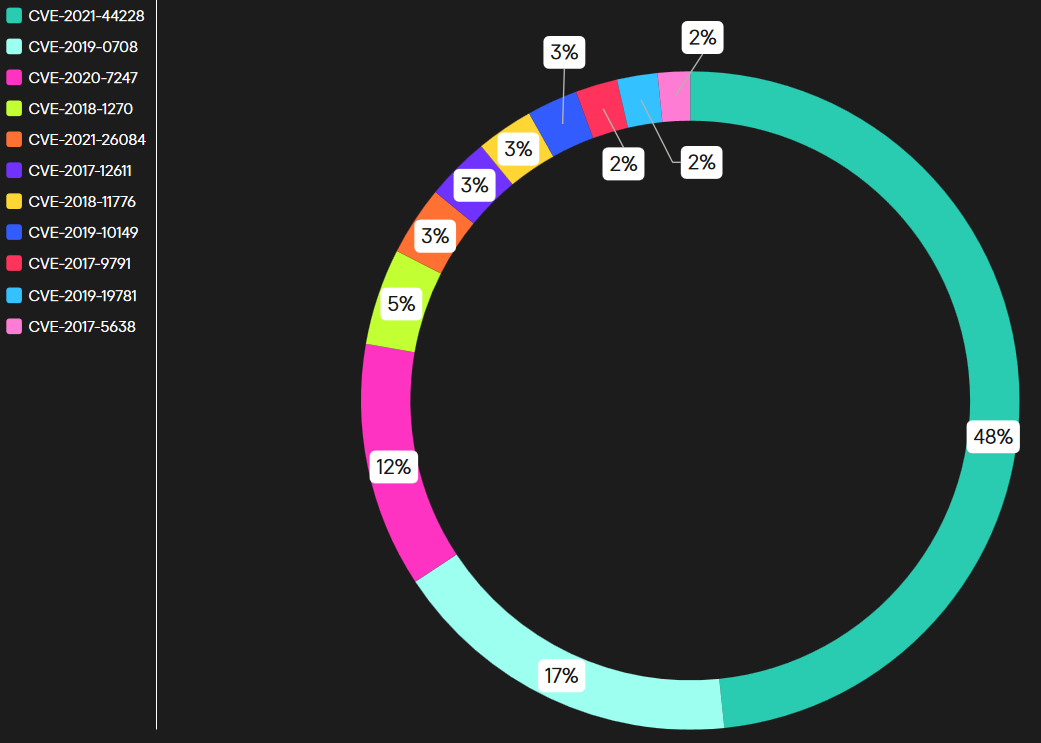
Согласно статистике Kaspersky, в отчетный период в атаках на российские корпоративные сети в основном использовались хорошо известные уязвимости — чаще всего CVE-2021-44228 (Log4Shell), CVE-2019-0708 (BlueKeep) и CVE-2020-7247 в почтовом сервере OpenSMTPD.


Для атак через конечные устройства компаний злоумышленники выбирали дыры поновее и в большинстве случаев пытались через эксплойт протащить в систему и выполнить вредоносный код. В итоговый Топ-10 вошли следующие уязвимости:

Эксплойты в числе прочего использовались для внедрения в сети шифровальщиков. В минувшем квартале список наиболее агрессивных угроз этого класса возглавили Dcryptor, он же Mamba, Lockbit и Conti. Год назад лидером по частоте использования числился Phobos, теперь спустившийся на четвертую ступень.

Отчёт «Ландшафт угроз для России и СНГ» (PDF) также содержит перечень тактик, техник и процедур злоумышленников и рекомендации по снижению рисков. Аналитики надеются, что их труд по достоинству оценят сотрудники SOC, специалисты по Threat Intelligence, DFIR и Threat Hunting, эксперты ИБ, топ-менеджеры и админы доменов.

«Нашей целью при подготовке отчёта было представить полноценное исследование актуального ландшафта киберугроз, а также ещё раз показать, что правильно выстроенные процессы информационной безопасности и анализ тактик, техник и процедур атакующих остаются надёжным средством противодействия киберугрозам», — отметил Никита Назаров, соавтор отчета и руководитель отдела расширенного исследования угроз в Kaspersky.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru