


Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

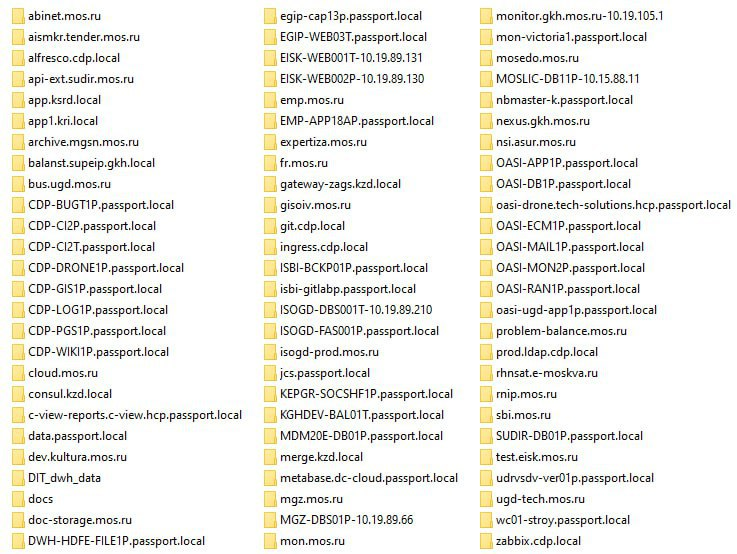
Участники хактивистской группировки DumpForums заявили, что им удалось получить доступ к сети Департамента информационных технологий Москвы (ДИТ) и выгрузить базы различных ресурсов — суммарно 40 Тбайт данных.

По словам злоумышленников, первые серверы ДИТ они взломали год назад. Закрепившись в сети, взломщики приступили к поиску нужной информации и в итоге якобы выкачали базы данных ЕМИАС, ИС УДРВС (система управления данными в распределенной вычислительной среде), портала mos.ru, СУДИР (система управления доступом к инфоресурсам столицы) и многих других ресурсов.

Согласно заявлению, в утечку попали ПДн москвичей и отдельно — госслужащих, а также информация о разработках ДИТ.


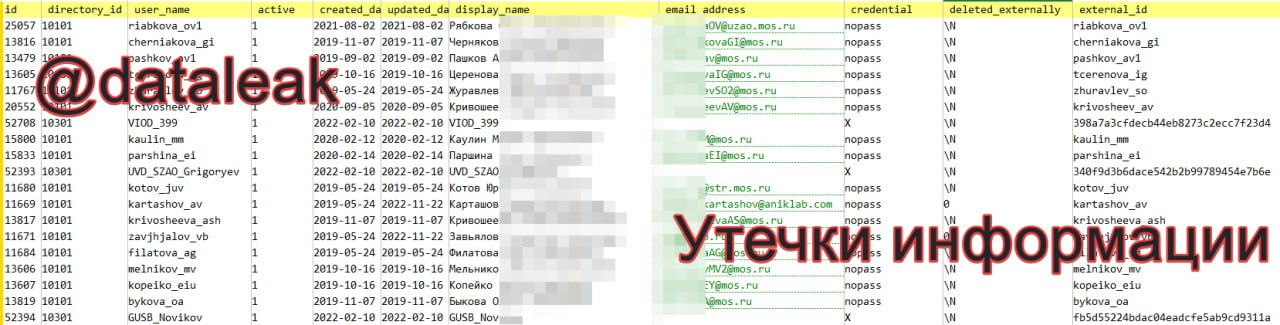
В подтверждение своих слов хактивисты выложили дамп базы данных jira.cdp.local на 335 586 строк. Анализ показал, что файл содержит следующую информацию:

  • юзернейм;
  • ФИО;
  • имейл (288 395 адресов @mos.ru);
  • дата регистрации и обновления записи (с 24.05.2019 по 20.06.2023);
  • внутренние идентификаторы.


По данным телеграм-канала «Утечки информации», ранее в даркнете появилось объявление о продаже дампа базы данных zdrav.mos.ru от сентября 2023 года. Убедиться в достоверности информации экспертам не удалось.

В прошлом году гиперактивные DumpForums утверждали, что взломали «Интурист», «Первый Бит» и BI.ZONE, в 2022-м — ФНС России.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru