


Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Эксперты F.A.C.C.T. зафиксировали новый всплеск атак вымогателей Werewolves на российские организации. Активно рассылаемые вредоносные письма используют темы весеннего призыва и досудебных претензий.

Атакам по имейл подвергаются производственные, энергетические, геологоразведочные компании. Анализ показал, что вложения в форматах .doc и .xls содержат загрузчик маячка Cobalt Strike, облегчающего проникновение в корпоративные сети.

Обнаруженные сообщения Werewolves, предлагающие урегулировать спор в досудебном порядке, написаны от имени различных транспортных компаний и липецкого ресторана. Тема указана как «Претензионное», прикрепленный вредоносный файл именуется «рекламация.doc» либо «акт сверки.xls».

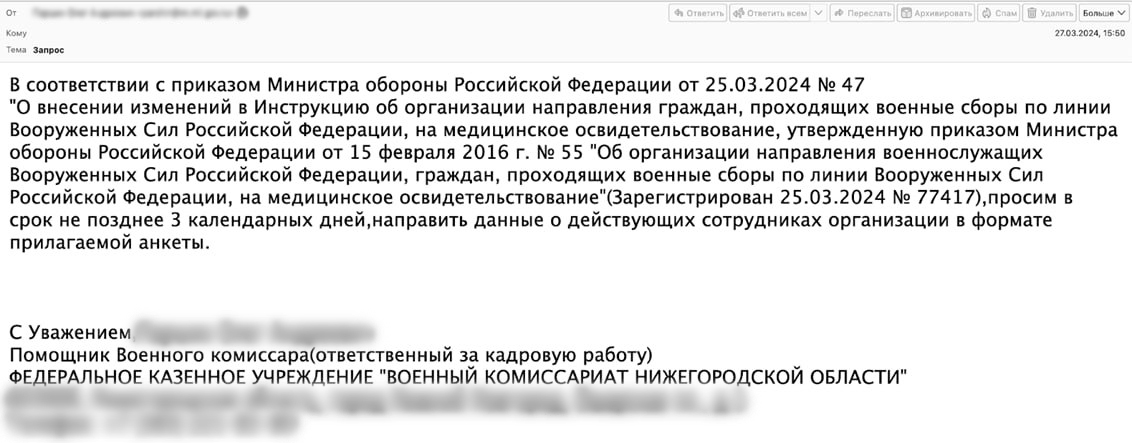
Чтобы скрыть истинный адрес отправителя, используется спуфинг; рассылки проводятся предположительно с взломанных аккаунтов. Одно из поддельных писем, попавших в поле зрения аналитиков, использовало тему военных сборов, актуальную для начала весны; в строке «От:» был проставлен несуществующий адрес военкомата Нижегородской области, а вредоносный аттач назывался «анкета.xls».


Кибергруппа Werewolves объявилась в рунете в прошлом году. Злоумышленники промышляют вымогательством, используя с этой целью модификацию шифровальщика LockBit 3.0 (Black), созданную с помощью слитого в Сеть билдера.

В целевых атаках используются также Cobalt Strike, AnyDesk, Netscan. За возврат зашифрованных файлов у жертвы могут потребовать от $130 тыс. до $1 миллиона. Отчеты об успешных атаках Werewolves публикует на собственном сайте и не прячет его в сети Tor; для жертв там предусмотрены платные опции — «удалить данные» и «скрыть данные на один день». В ноябре площадка сменила домен, но осталась в открытом доступе.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru