


Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Новый образец вредоносной программы TheMoon атакует маршрутизаторы ASUS и IoT-устройства, собирая их в ботнет. География кампании впечатляет: зафиксированы заражения в 88 странах.

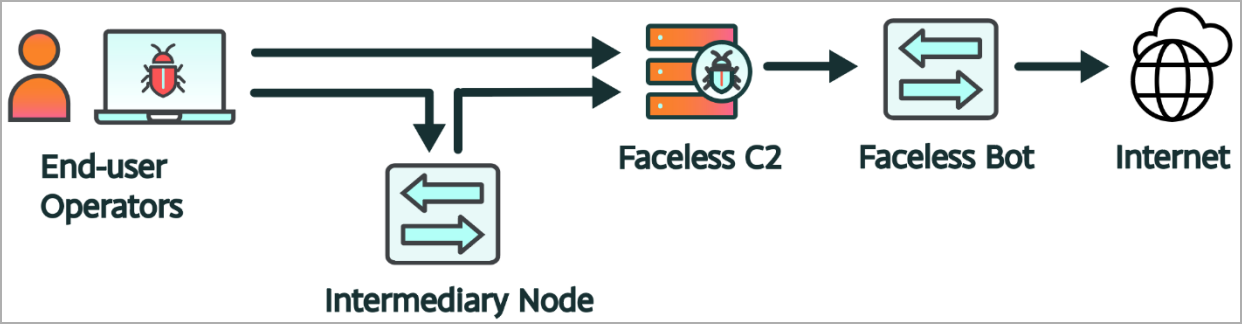
TheMoon обычно связывают с прокси-сервисом Faceless, который берёт в оборот скомпрометированные устройства и использует их в качестве прокси.

В результате киберпреступники получают возможность анонимизировать свою вредоносную активность. Новые атаки TheMoon, стартовавшие в начале марта 2024-го, отслеживают исследователи из Black Lotus Labs.

На сегодняшний день эксперты отметили 6 тысяч роутеров ASUS, ставших жертвой злоумышленников менее чем за 72 часа. Организованный TheMoon ботнет уже используется в операциях IcedID и SolarMarker.


TheMoon впервые был замечен в атаках в начале 2014 года. Тогда вредонос атаковал маршрутизаторы LinkSys. В новых атаках, по словам Black Lotus Labs, ботнет переключился на устройства от ASUS.

«Мы вычислили карту прокси-сервиса Faceless благодаря глобальной видимости Сети Lumen. В том числе выявили кампанию, запущенную в первую неделю марта 2024-го, в ходе которой злоумышленники заразили шесть тысяч роутеров ASUS менее чем за 72 часа», — пишут исследователи.

Специалисты не уточняют, каким именно способом атакующие пробивают маршрутизаторы. Однако, если учесть, что указанные модели уже не поддерживаются, скорее всего, речь идёт об эксплуатации известной уязвимости. Злоумышленники также могут брутфорсить пароли администраторов устройств.

Попав на устройство, вредонос проверяет наличие определённых шелл-сред — «/bin/bash», «/bin/ash» или «/bin/sh» — и останавливается в случае, если они не найдены.

Если же ботнет обнаруживает совместимую среду, следующим этапом расшифровывается загрузчик и выполняет пейлоад с именем «.nttpd». Последний создаёт PID-файл с номером версии (на сегодняшний день — 26).

Далее TheMoon настраивает правила iptables, чтобы дропать TCP-трафик на портах 8080 и 80. Эта тактика защищает взломанное устройство от вмешательства со стороны.

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru