


Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Вышедшие на прошлой неделе обновления macOS (Sonoma 14.4, Ventura 13.6.5, Monterey 12.7.4), судя по всему, мешают запуску софта КриптоПро CSP и Chromium ГОСТ. Пока непонятно, баг это или намеренные действия Apple.

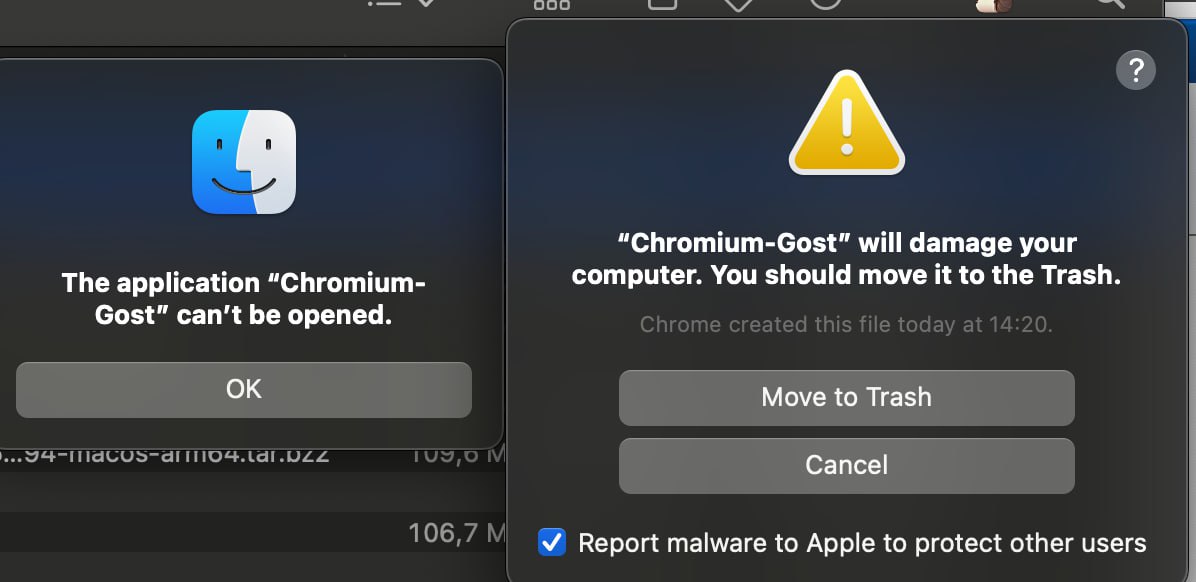
При попытке запустить вышеупомянутые приложения пользователь видит ошибку следующего содержания:

«“Chromium-Ghost“ повредит компьютеру. Переместите приложение в Корзину».

Вероятно, macOS видит в легитимном софте признаки вредоносного — классическое ложноположительное срабатывание. На одном из скриншотов предлагается отправить Apple информацию о «зловреде».


Как пишет телеграм-канал «Об ЭП и УЦ», разработчики проблемных приложений предупреждают пользователей, что перезагрузка устройства приводит к неработоспособности установленного ранее криптопровайдера.

Пока сложно сказать, связана ли эта ситуация с недавним внесением компании КриптоПро в санкционный список США, однако 7 марта Apple заблокировала программы вендора в App Store (коснулось КриптоПро NGate и DSS Client).

Пользователям macOS, работающим с электронной подписью, рекомендуется не устанавливать мартовские обновления операционной системы. Кроме того, в качестве временного решения КриптоПро выложила сборку Chromium-Gost для macOS без подписи компании.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru