


Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Вышедшие на прошлой неделе обновления macOS (Sonoma 14.4, Ventura 13.6.5, Monterey 12.7.4), судя по всему, мешают запуску софта КриптоПро CSP и Chromium ГОСТ. Пока непонятно, баг это или намеренные действия Apple.

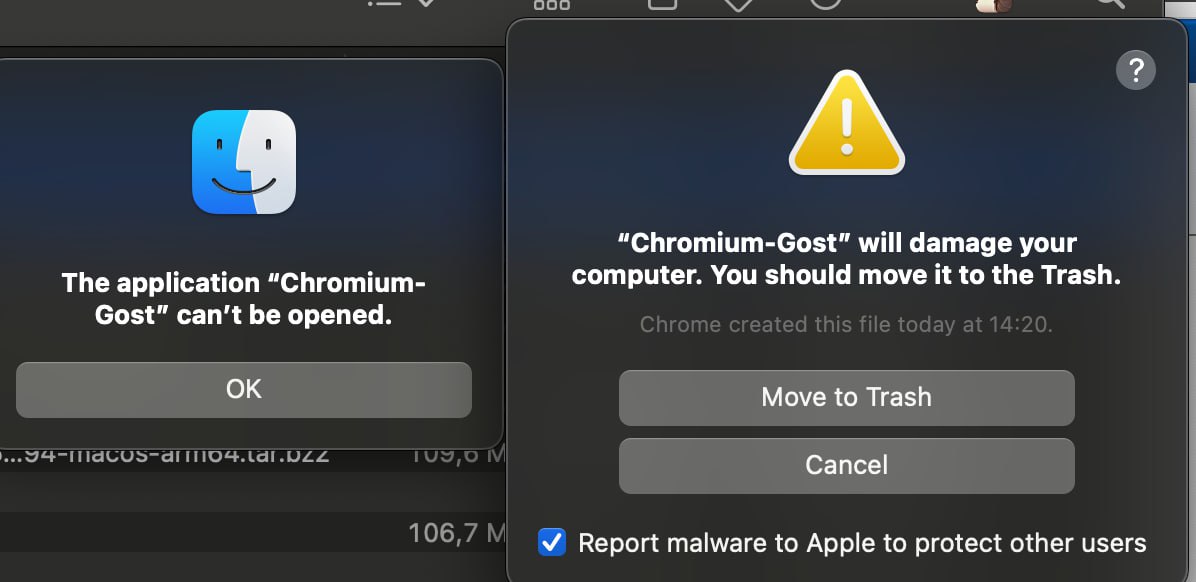
При попытке запустить вышеупомянутые приложения пользователь видит ошибку следующего содержания:

«“Chromium-Ghost“ повредит компьютеру. Переместите приложение в Корзину».

Вероятно, macOS видит в легитимном софте признаки вредоносного — классическое ложноположительное срабатывание. На одном из скриншотов предлагается отправить Apple информацию о «зловреде».


Как пишет телеграм-канал «Об ЭП и УЦ», разработчики проблемных приложений предупреждают пользователей, что перезагрузка устройства приводит к неработоспособности установленного ранее криптопровайдера.

Пока сложно сказать, связана ли эта ситуация с недавним внесением компании КриптоПро в санкционный список США, однако 7 марта Apple заблокировала программы вендора в App Store (коснулось КриптоПро NGate и DSS Client).

Пользователям macOS, работающим с электронной подписью, рекомендуется не устанавливать мартовские обновления операционной системы. Кроме того, в качестве временного решения КриптоПро выложила сборку Chromium-Gost для macOS без подписи компании.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru