


Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Киберпреступная группировка Sticky Werewolf, занимающаяся целевыми атаками, пытается добраться до компаний в Белоруссии, подсовывая сотрудникам троян под видом софта CCleaner версии 6.20.

В установщике скрывается троян Ozone, предоставляющий операторам удалённый доступ к компьютеру жертвы.

Скорее всего, тактика Sticky Werewolf связана с прекращением работы Avast и CCleaner на территории России: киберпреступники воспользовались громкой темой, которая пока у многих на слуху.

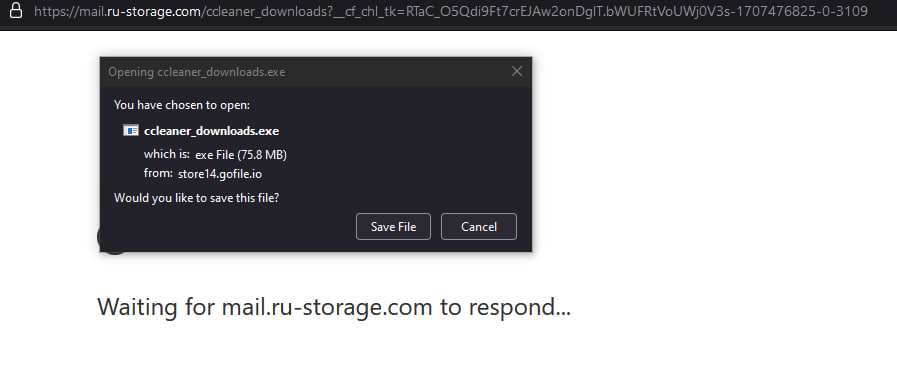
Как объясняют специалисты компании F.A.C.C.T., на площадку VirusTotal 9 февраля загрузили сначала вредоносную ссылку, а спустя пять минут — самораспаковывающийся архив (SFX), на который и вёл этот URL.

Проанализировав ссылку и архив, исследователи пришли к выводу, что они загружены из одного источника. В F.A.C.C.T. считают, что цели кибершпионов находятся в Белоруссии.


В заблуждение жертву может ввести большой размер скачиваемого файла — почти 76 МБ. Как правило, вредоносы подсовывают вместе с легковесными документами, но тут злоумышленники задействовали инсталлятор программы CCleaner.

Помимо легитимного установщика, пользователь получает на устройство SFX-архив ChemExamples.exe, в котором размещаются обфусцированные AutoIt-скрипт и BAT-файл.

После запуска всего этого добра в память процесса ipconfig.exe внедряется вредоносная составляющая — модуль загрузки Ozone RAT.


Интересно, что а начале января группа Sticky Werewolf пыталась испортить Новый год российскому телекому: 2 и 3 числа злоумышленники разослали на адреса сотрудников компании около 250 вредоносных писем.

А в октябре мы писали про утечку персональных данных платных клиентов CCleaner.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru