


Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Киберпреступная группировка Sticky Werewolf, занимающаяся целевыми атаками, пытается добраться до компаний в Белоруссии, подсовывая сотрудникам троян под видом софта CCleaner версии 6.20.

В установщике скрывается троян Ozone, предоставляющий операторам удалённый доступ к компьютеру жертвы.

Скорее всего, тактика Sticky Werewolf связана с прекращением работы Avast и CCleaner на территории России: киберпреступники воспользовались громкой темой, которая пока у многих на слуху.

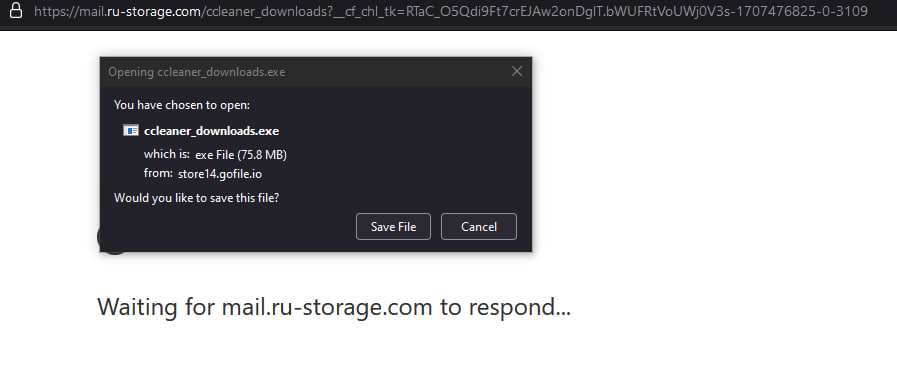
Как объясняют специалисты компании F.A.C.C.T., на площадку VirusTotal 9 февраля загрузили сначала вредоносную ссылку, а спустя пять минут — самораспаковывающийся архив (SFX), на который и вёл этот URL.

Проанализировав ссылку и архив, исследователи пришли к выводу, что они загружены из одного источника. В F.A.C.C.T. считают, что цели кибершпионов находятся в Белоруссии.


В заблуждение жертву может ввести большой размер скачиваемого файла — почти 76 МБ. Как правило, вредоносы подсовывают вместе с легковесными документами, но тут злоумышленники задействовали инсталлятор программы CCleaner.

Помимо легитимного установщика, пользователь получает на устройство SFX-архив ChemExamples.exe, в котором размещаются обфусцированные AutoIt-скрипт и BAT-файл.

После запуска всего этого добра в память процесса ipconfig.exe внедряется вредоносная составляющая — модуль загрузки Ozone RAT.


Интересно, что а начале января группа Sticky Werewolf пыталась испортить Новый год российскому телекому: 2 и 3 числа злоумышленники разослали на адреса сотрудников компании около 250 вредоносных писем.

А в октябре мы писали про утечку персональных данных платных клиентов CCleaner.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru