


Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

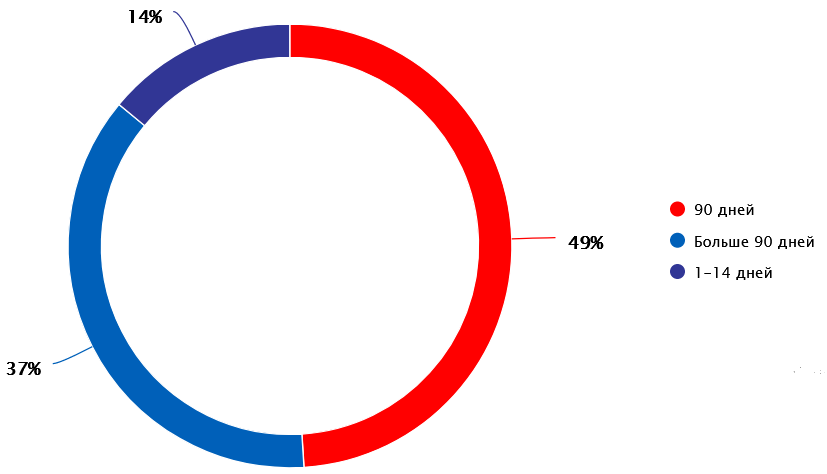
Компания Positive Technologies сетует, что производители софта медленно реагируют на сообщения о найденных уязвимостях. Отклик багхантеры в 57% случаев получают в течение недели, а патчи в приемлемые сроки (две недели) выпускают лишь 14% вендоров.

Задержки в таких случаях играют на руку злоумышленникам, которые никогда не упускают шанс использовать новую лазейку, пока ее не закрыли.

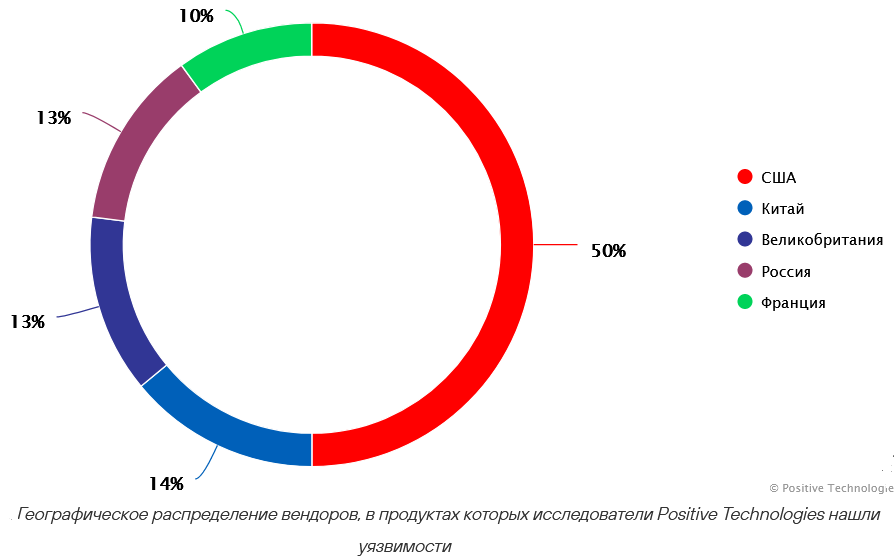
За последние два года исследователи из PT суммарно выявили более 250 уязвимостей в продуктах 84 вендоров. В 70% случаях степень опасности дыры была признана высокой или критической.


Стараясь следовать принципам ответственного разглашения, эксперты столкнулись с такими проблемами, как плохо налаженное взаимодействие с багхантерами и непостоянство отклика на уведомления об уязвимостях.

Оптимальное время ответа на такие сообщения, по мнению PT, составляет 1-7 дней; в такие сроки уложились 57% адресатов. Создание патча в условиях роста количества киберугроз и атак должно занимать не более двух недель, а подавляющему большинству вендоров не хватает и месяца.


«Мы сталкиваемся с производителями ПО совершенно разного уровня зрелости, — комментирует старший аналитик исследовательской группы PT Федор Чунижеков. — Только у каждого четвертого из них на сайте есть контакты для связи на такой случай и хоть какая-то политика ответственного разглашения. Мы призываем вендоров к выстраиванию прозрачного и взаимовыгодного сотрудничества со специалистами кибербезопасности, потому что только сообща можно своевременно выявлять и исправлять уязвимости ПО, противостоять натиску киберпреступности в интересах всех сторон».

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru