


Владельцев Yealink Meeting Server призывают закрыть критическую уязвимость

Владельцев Yealink Meeting Server призывают закрыть критическую уязвимость

Владельцев Yealink Meeting Server призывают закрыть критическую уязвимость

Специалисты Positive Technologies выявили в Yealink Meeting Server уязвимость, позволяющую скомпрометировать систему видео-конференц-связи и развить атаку на внутреннюю сеть целевой организации.

Проблема, получившая 9,9 балла из 10 возможных по шкале CVSS, представляет собой возможность инъекции команд. В случае успешного эксплойта злоумышленник сможет выполнить на сервере любой код через манипуляцию процессом загрузки файлов.

Уязвимости подвержены все сборки продукта ниже 26.0.0.66. Обновление с патчем доступно с конца ноября; тем, кто его не установил, рекомендуется сделать это в кратчайшие сроки.

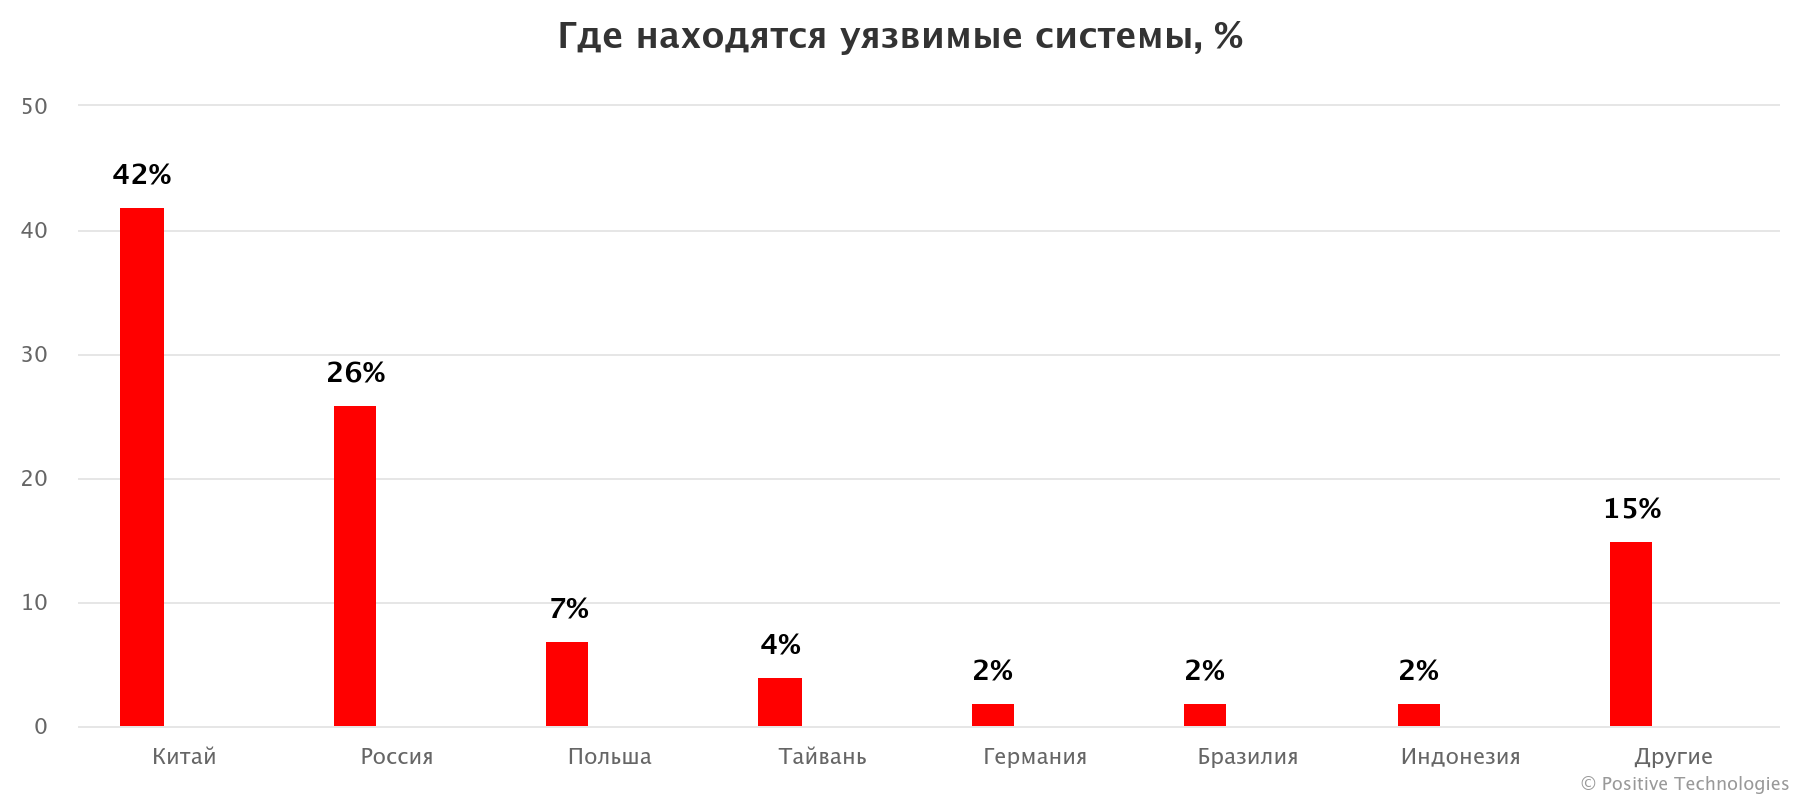
В середине января эксперты насчитали в Сети более 130 непропатченных экземпляров Yealink Meeting Server. Две трети из них находились в Китае и России.


Два года назад Positive Technologies помогла таким же образом устранить три уязвимости в продуктах Zoom. Две из них были оценены как очень опасные.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru