


Владельцев Yealink Meeting Server призывают закрыть критическую уязвимость

Владельцев Yealink Meeting Server призывают закрыть критическую уязвимость

Владельцев Yealink Meeting Server призывают закрыть критическую уязвимость

Специалисты Positive Technologies выявили в Yealink Meeting Server уязвимость, позволяющую скомпрометировать систему видео-конференц-связи и развить атаку на внутреннюю сеть целевой организации.

Проблема, получившая 9,9 балла из 10 возможных по шкале CVSS, представляет собой возможность инъекции команд. В случае успешного эксплойта злоумышленник сможет выполнить на сервере любой код через манипуляцию процессом загрузки файлов.

Уязвимости подвержены все сборки продукта ниже 26.0.0.66. Обновление с патчем доступно с конца ноября; тем, кто его не установил, рекомендуется сделать это в кратчайшие сроки.

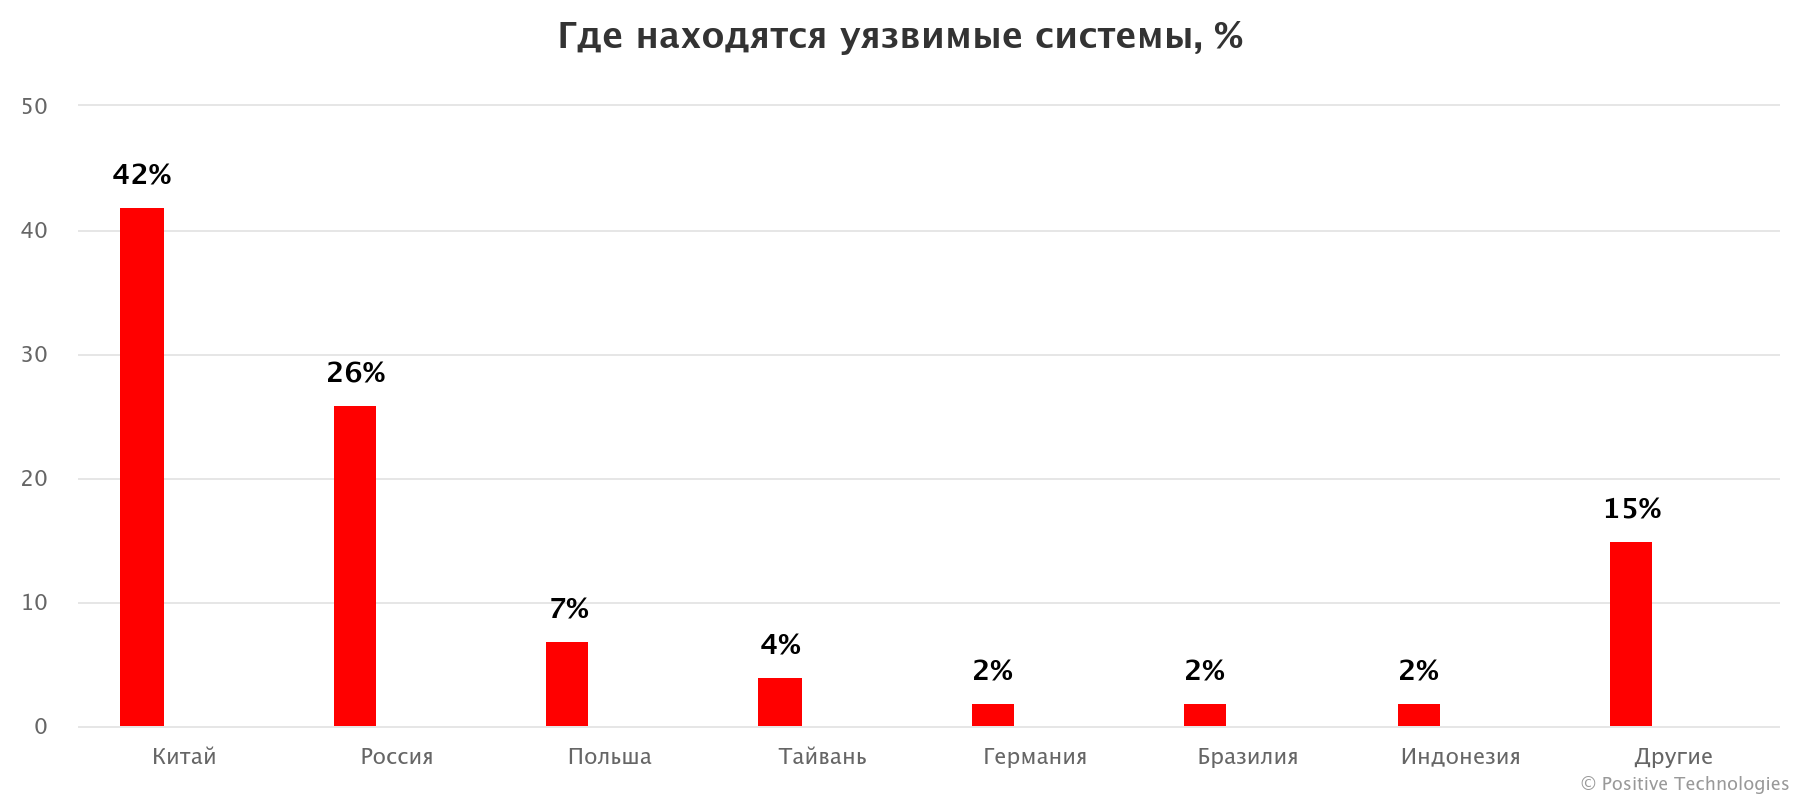
В середине января эксперты насчитали в Сети более 130 непропатченных экземпляров Yealink Meeting Server. Две трети из них находились в Китае и России.


Два года назад Positive Technologies помогла таким же образом устранить три уязвимости в продуктах Zoom. Две из них были оценены как очень опасные.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru