


Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

Avast дополнила бесплатный Babuk-дешифратор вариантом Tortilla

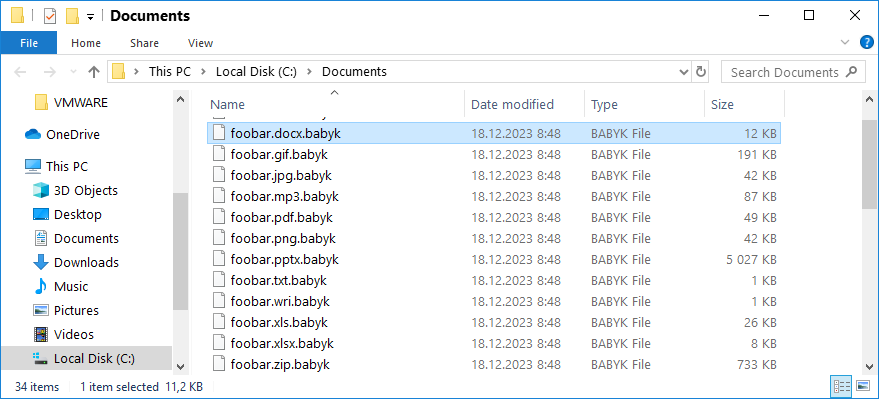
Специалистам Cisco Talos удалось заполучить дешифратор для файлов, пострадавших от Tortilla — одного из вариантов шифровальщика Babuk. Работая совместно с полицией Нидерландов, эксперты смогли добиться ареста одного из операторов программы-вымогателя.

Вариант Babuk под именем Tortilla был замечен в атаках после публикации исходного кода оригинального шифровальщика. Напомним, автор Babuk решил слить сорс из-за печального диагноза — онкология.

В октябре 2021 года специалисты чешской антивирусной компании Avast разработали бесплатный дешифратор для Babuk.

Теперь пришла очередь Tortilla: исследователи из Cisco Talos сообщили, что им удалось получить дешифратор при содействии полиции Нидерландов. Более того, в Амстердаме задержали гражданина, подозреваемого в проведении атак с Tortilla.

По словам экспертов, исполняемый файл дешифратора содержал единственную пару открытого и закрытого ключей. После их извлечения Cisco Talos отправила всю информацию Avast, чтобы последняя обновила инструмент для расшифровки файлов, пострадавших от Babuk.


Чешская компания добавила ключ для расшифровки Tortilla, теперь все желающие могут скачать бесплатный дешифратор по этой ссылке (EXE).

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru