



Avast выпустил бесплатные дешифраторы для AtomSilo, Babuk и LockFile

Avast выпустил бесплатные дешифраторы для AtomSilo, Babuk и LockFile

Avast выпустил бесплатные дешифраторы для AtomSilo, Babuk и LockFile

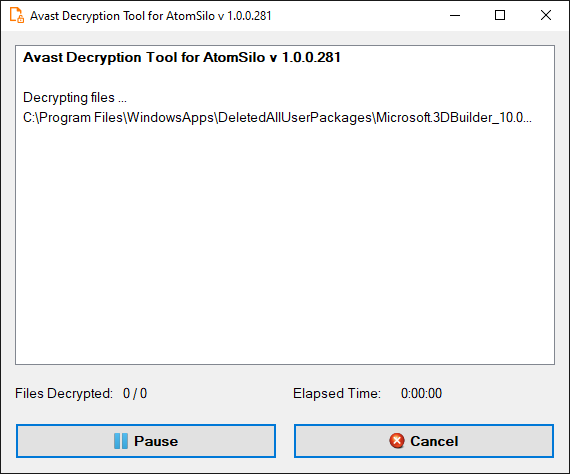
Специалисты чешской антивирусной компании Avast выпустили набор бесплатных дешифраторов, которые должны помочь жертвам программ-вымогателей AtomSilo, Babuk и LockFile. Эксперты отметили, что им удалось взломать схему шифрования, которую используют злоумышленники.

Файлы, пострадавшие от AtomSilo и LockFile, можно восстановить одним дешифратором (.EXE), поскольку эти два вымогателя действуют похожим образом.

«Семейства шифровальщиков AtomSilo и LockFile очень похожи, фактически их различают лишь небольшие особенности работы. Именно поэтому для возврата пострадавших файлов в прежнее состояние используется один дешифратор», — пишет Avast в блоге.


В создании утилит для расшифровки специалистам Avast помогла информация, опубликованная Ири Винопалом, исследователем в области кибербезопасности из RE-CERT. В частности, эксперт отмечал, что ему удалось найти способ взломать шифрование AtomSilo.

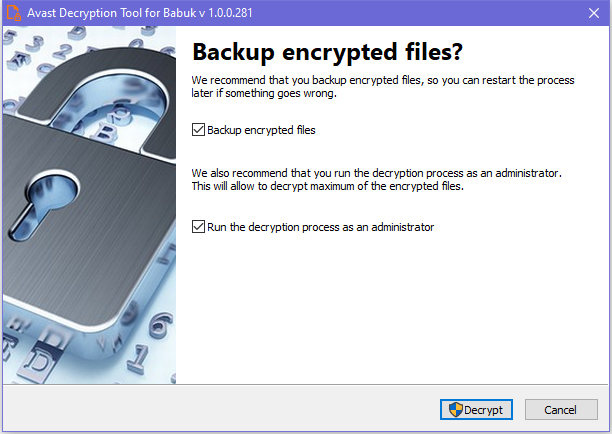
А вот для Babuk чешская антивирусная компания использует отдельный дешифратор. Как отметили сотрудники, в создании утилиты помог анализ исходного кода программы-вымогателя, опубликованного в сентябре на одном из русскоязычных киберпреступных форумов. Напомним, что автор Babuk собственноручно слил код вредоноса после того, как ему поставили четвёртую стадию рака лёгких.

Тем не менее в Avast предупредили, что разработанный дешифратор будет работать только для тех файлов, к которым добавились расширения .babuk или .babyk.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru