



Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три вредоносных расширения для браузера Chrome, маскирующихся под персональный VPN, проникли на 1,5 млн устройств. Задача таких аддонов — вытаскивать данные из интернет-обозревателей.

На фейковые расширения обратили внимание специалисты компании ReasonLabs, по словам которых вредоносная составляющая скрывалась в пиратских копиях популярных игр: Grand Theft Auto, Assassins Creed и The Sims 4.

Поскольку все аддоны размещались в Chrome Web Store, ReasonLabs уведомила Google о своих находках. Интернет-гигант, конечно, удалил все вредоносные VPN, однако их всё равно успели скачать в общей сложности 1,5 млн раз.

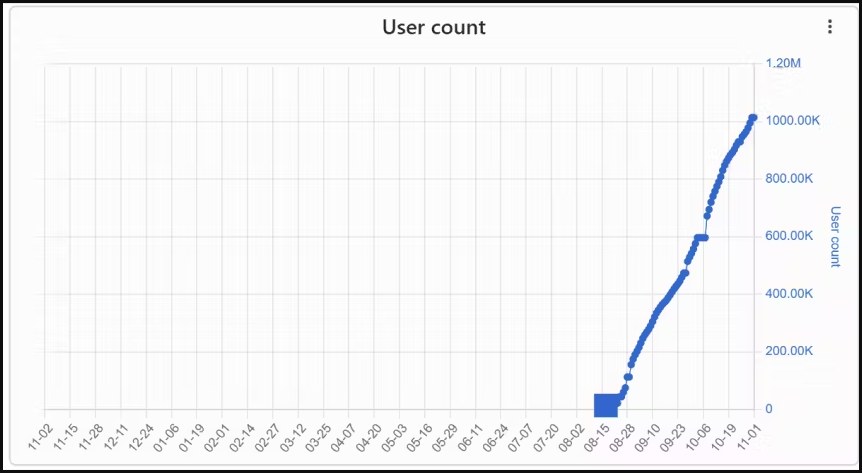
Речь идёт о расширениях netPlus (насчитывает миллион установок), netSave и netWin (по 500 тыс. установок на каждое). Судя по всему, авторы атакуют российских пользователей, так как большинство заражений обнаружилось в нашей стране.


Кроме того, в ReasonLabs выявили более тысячи торрент-файлов, доставляющих вредоносный инсталлятор на компьютеры пользователей. Злонамеренные VPN-расширения устанавливаются в автоматическом режиме без согласия владельца устройства.

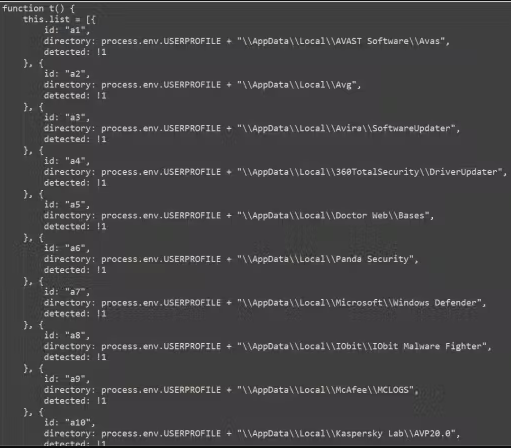
Установщик проверяет наличие работающих антивирусов, после чего сбрасывает аддон netSave (для Google Chrome) или netPlus (для Microsoft Edge).


Анализ кода показал, что аддоны получают доступ к вкладкам, cookies, хранилищу, webRequest, webRequestBlocking, declarativeNetRequest и пр.

Наиболее агрессивная функциональность — использование доступа к «offscreen», который позволяет вредоносу запускать скрипты через API Offscreen и взаимодействовать с DOM веб-страницы.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru