



Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

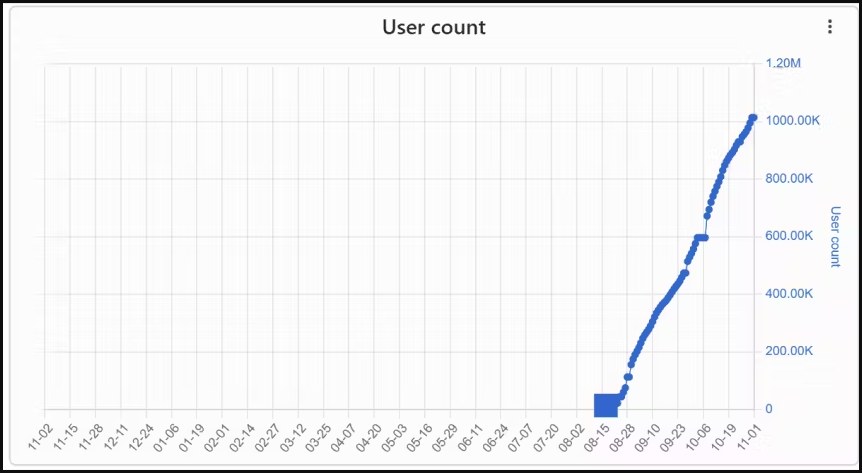
Три вредоносных расширения для браузера Chrome, маскирующихся под персональный VPN, проникли на 1,5 млн устройств. Задача таких аддонов — вытаскивать данные из интернет-обозревателей.

На фейковые расширения обратили внимание специалисты компании ReasonLabs, по словам которых вредоносная составляющая скрывалась в пиратских копиях популярных игр: Grand Theft Auto, Assassins Creed и The Sims 4.

Поскольку все аддоны размещались в Chrome Web Store, ReasonLabs уведомила Google о своих находках. Интернет-гигант, конечно, удалил все вредоносные VPN, однако их всё равно успели скачать в общей сложности 1,5 млн раз.

Речь идёт о расширениях netPlus (насчитывает миллион установок), netSave и netWin (по 500 тыс. установок на каждое). Судя по всему, авторы атакуют российских пользователей, так как большинство заражений обнаружилось в нашей стране.


Кроме того, в ReasonLabs выявили более тысячи торрент-файлов, доставляющих вредоносный инсталлятор на компьютеры пользователей. Злонамеренные VPN-расширения устанавливаются в автоматическом режиме без согласия владельца устройства.

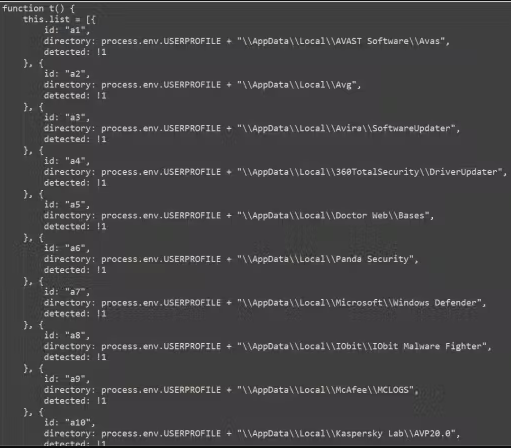
Установщик проверяет наличие работающих антивирусов, после чего сбрасывает аддон netSave (для Google Chrome) или netPlus (для Microsoft Edge).


Анализ кода показал, что аддоны получают доступ к вкладкам, cookies, хранилищу, webRequest, webRequestBlocking, declarativeNetRequest и пр.

Наиболее агрессивная функциональность — использование доступа к «offscreen», который позволяет вредоносу запускать скрипты через API Offscreen и взаимодействовать с DOM веб-страницы.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru