


Android-троян в Google Play крадёт данные WhatsApp и переживает сброс

Android-троян в Google Play крадёт данные WhatsApp и переживает сброс

Android-троян в Google Play крадёт данные WhatsApp и переживает сброс

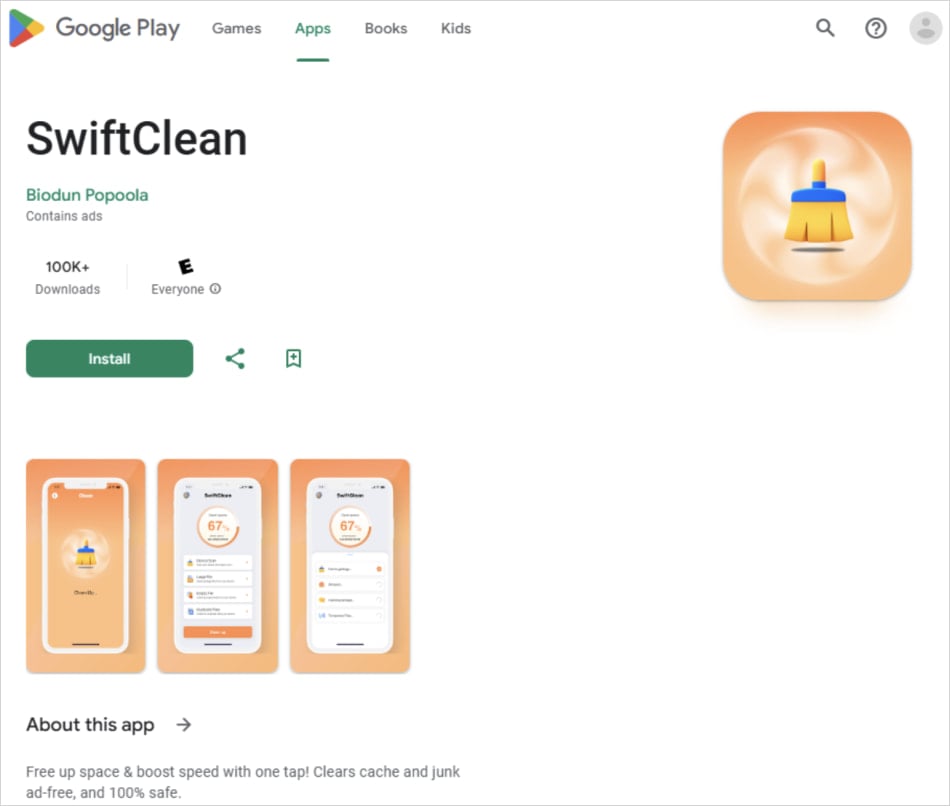
В Google Play обнаружили новую вредоносную кампанию с Android-зловредом NoVoice. По данным McAfee, вредонос скрывался более чем в 50 приложениях, которые суммарно скачали не менее 2,3 млн раз. Речь шла о вполне привычных категориях — чистильщиках, галереях изображений и играх.

На первый взгляд такие приложения выглядели безобидно: они работали как заявлено и не запрашивали подозрительных разрешений.

Но дальше начиналось неприятное: после запуска заражённого приложения NoVoice пытался получить root-доступ к устройству, используя старые уязвимости Android, для которых патчи выходили в период с 2016 по 2021 год.

Исследователи отмечают, что вредонос маскировал свои компоненты внутри пакета com.facebook.utils, смешивая их с легитимными классами Facebook SDK (принадлежит Meta, признанной экстремистской и запрещенной в России), а часть полезной нагрузки вообще прятал внутри PNG-файла с помощью стеганографии.


После этого зловред связывался с управляющим сервером, собирал информацию об устройстве и подбирал подходящий сценарий эксплуатации. McAfee пишет, что наблюдала в ходе вредоносной активности 22 эксплойта, включая ошибки типа use-after-free и уязвимости в драйверах Mali GPU.

Если атака проходила успешно, NoVoice получал root, отключал защитные механизмы Android и закреплялся в системе настолько глубоко, что мог пережить даже сброс к заводским настройкам.

Отдельно исследователи выделяют этап постэксплуатации. После компрометации устройства код злоумышленников внедрялся в запускаемые приложения, а основным объектом интереса оказался WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

Зловред вытаскивал базы данных, ключи протокола Signal и идентификаторы аккаунта, включая номер телефона и данные, связанные с резервными копиями, чтобы атакующие могли клонировать сессию жертвы на своём устройстве. При этом McAfee подчёркивает, что модульная архитектура NoVoice теоретически позволяет нацеливаться не только на WhatsApp, но и на другие приложения.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru