



Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Эксперты F.A.C.C.T. зафиксировали новые атаки APT-группы Cloud Atlas на территории России. На сей раз мишенями были избраны агропромышленное предприятие и исследовательская госкомпания.

Русскоязычная группировка Cloud Atlas, действующая в интернете с 2014 года, специализируется на шпионаже и краже конфиденциальных данных. Ее в основном интересуют промпредприятия и госкомпании России, Белоруссии, Азербайджана, Турции и Словении.

Целевые атаки злоумышленников обычно начинаются с рассылки поддельных писем с вредоносным вложением. Новые фейки, по свидетельству F.A.C.C.T., распространялись с аккаунтов @yandex.ru и @mail.ru; в качестве приманки использовались две актуальные темы: поддержка участников СВО и воинский учет.

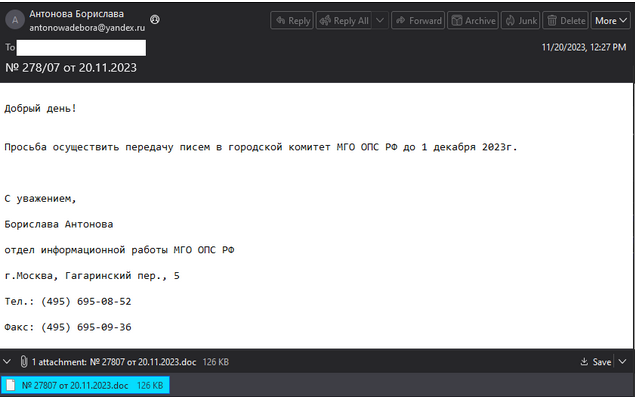
В одном случае сообщение было написано от имени Московской городской организации Общероссийского профессионального союза работников государственных учреждений (РОО МГО ПРГУ РФ). Получателю напоминали о дедлайне на сбор поздравлений к Новому году для передачи в зону СВО.


Аналитики отметили, что вставленные в тело письма контакты действительно принадлежат МГО (приведены на ее сайте). От себя добавим: авторы послания неверно указали аббревиатуру.

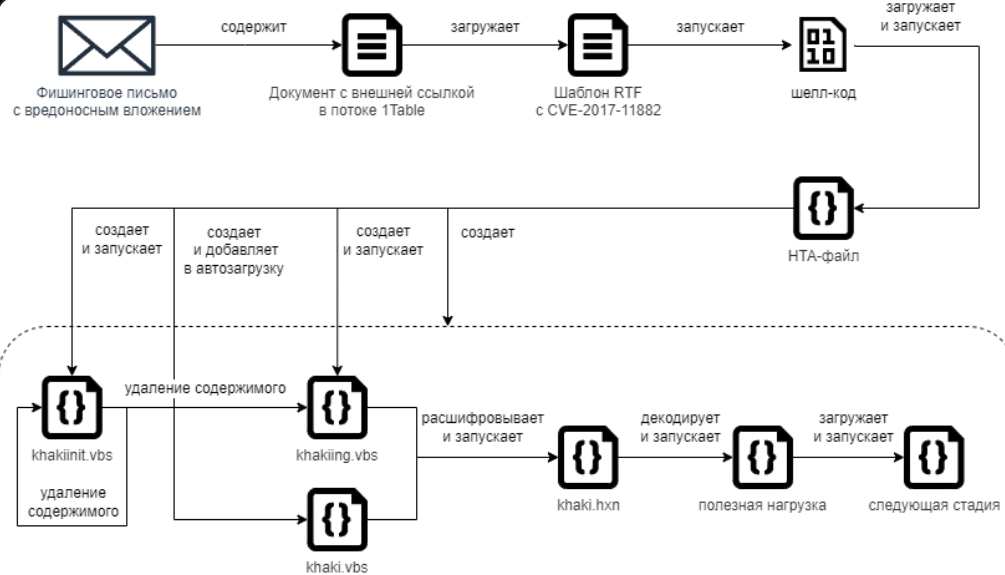
Прикрепленный файл содержал копию письма горкома МГО, разосланного в ноябре в профсоюзы с целью организации сбора писем и поздравительных открыток для участников СВО. В маскировочный документ была вставлена ссылка, по которой при его открытии на машину жертвы загружается шаблон — RTF-файл с эксплойтом CVE-2017-11882.

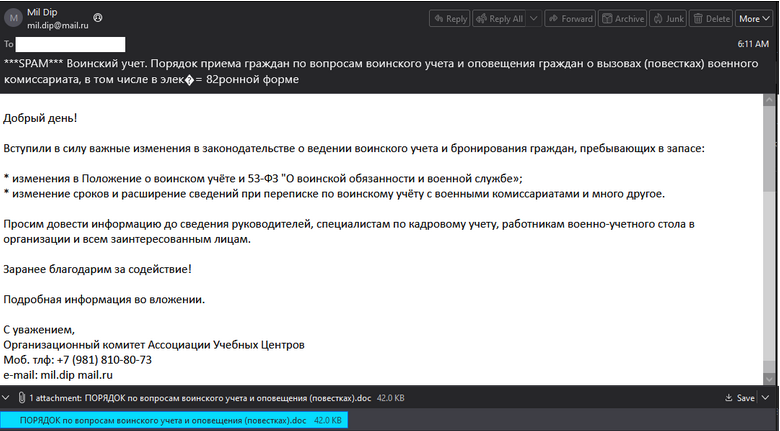
Другая рассылка использовала имя Ассоциации Учебных Центров и тему изменения порядка воинского учета и рассылки повесток военнообязанным. Вложение тоже содержало текст, скопированный из легитимного источника и дополненный вредоносной ссылкой.


Киллчейн в обоих случаях схож с тем, что привела в своем отчете Positive Technologies, но вдобавок использует альтернативные потоки данных.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru