



Ботнет Ddostf атакует MySQL-серверы через UDF (User-defined function)

Ботнет Ddostf атакует MySQL-серверы через UDF (User-defined function)

Ботнет Ddostf атакует MySQL-серверы через UDF (User-defined function)

Серверы MySQL стали целью для ботнета, получившего имя Ddostf. Операторы вредоноса используют их для модели «DDoS как услуга» (DDoS-as-a-Service) и сдают в аренду другим киберпреступникам.

На активность Ddostf обратили внимание исследователи из AhnLab Security Emergency Response Center (ASEC), когда проводили свой привычный мониторинг киберугроз.

В отчёте ASEC отмечается, что операторы Ddostf либо используют непропатченные уязвимости в MySQL, либо брутфорсят слабые связки «логин-пароль» от аккаунтов администраторов.

Всё начинается со сканирования Сети в поиске открытых MySQL-серверов. После обнаружения подходящих целей злоумышленники запускают брутфорс учётных данных администратора.

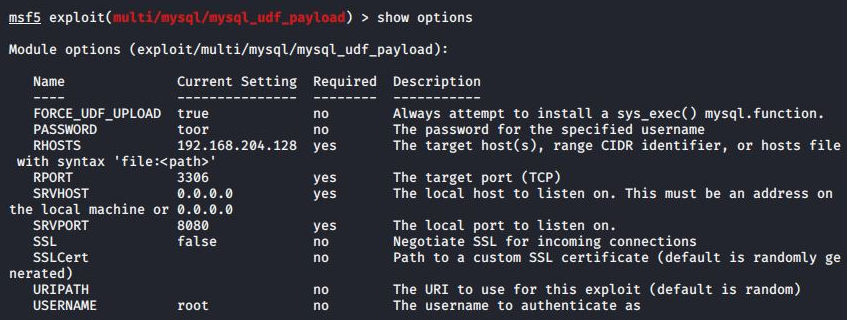
Для Windows MySQL операторы Ddostf используют определяемые пользователем функции (user-defined functions, UDF) для выполнения команд в скомпрометированных системах.


UDF представляет собой фичу MySQL, позволяющую пользователям устанавливать функции C и C++, а также компилировать их в DLL-файл. Атакующие в этом случае создают собственные UDF а регистрируют их в качестве библиотеки (amd.dll).

У amd.dll есть следующие функциональные возможности:

  • загружать пейлоады вроде Ddostf с удалённого сервера;
  • выполнять команды системного уровня;
  • записывать результаты выполнения во временный файл и отправлять его операторам.

Специалисты считают, что у Ddostf китайские корни. Впервые этот вредонос появился в реальных кибератаках около семи лет назад, он способен атаковать как Windows, так и Linux.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru