



Ботнет Ddostf атакует MySQL-серверы через UDF (User-defined function)

Ботнет Ddostf атакует MySQL-серверы через UDF (User-defined function)

Ботнет Ddostf атакует MySQL-серверы через UDF (User-defined function)

Серверы MySQL стали целью для ботнета, получившего имя Ddostf. Операторы вредоноса используют их для модели «DDoS как услуга» (DDoS-as-a-Service) и сдают в аренду другим киберпреступникам.

На активность Ddostf обратили внимание исследователи из AhnLab Security Emergency Response Center (ASEC), когда проводили свой привычный мониторинг киберугроз.

В отчёте ASEC отмечается, что операторы Ddostf либо используют непропатченные уязвимости в MySQL, либо брутфорсят слабые связки «логин-пароль» от аккаунтов администраторов.

Всё начинается со сканирования Сети в поиске открытых MySQL-серверов. После обнаружения подходящих целей злоумышленники запускают брутфорс учётных данных администратора.

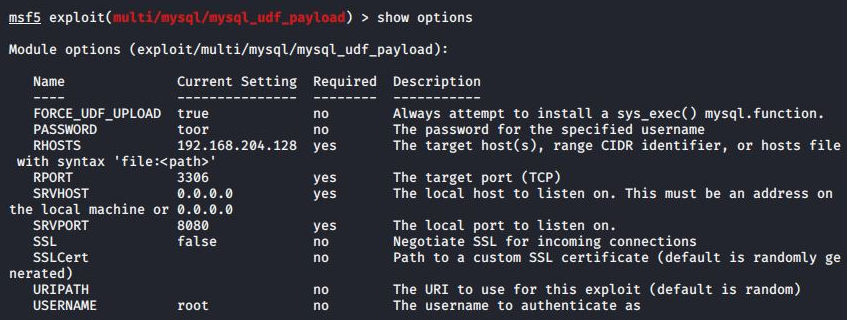
Для Windows MySQL операторы Ddostf используют определяемые пользователем функции (user-defined functions, UDF) для выполнения команд в скомпрометированных системах.


UDF представляет собой фичу MySQL, позволяющую пользователям устанавливать функции C и C++, а также компилировать их в DLL-файл. Атакующие в этом случае создают собственные UDF а регистрируют их в качестве библиотеки (amd.dll).

У amd.dll есть следующие функциональные возможности:

  • загружать пейлоады вроде Ddostf с удалённого сервера;
  • выполнять команды системного уровня;
  • записывать результаты выполнения во временный файл и отправлять его операторам.

Специалисты считают, что у Ddostf китайские корни. Впервые этот вредонос появился в реальных кибератаках около семи лет назад, он способен атаковать как Windows, так и Linux.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru