



В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

На прошлой неделе стало известно о четырех RCE-уязвимостях в Exim, из-за которых сотни тысяч почтовых серверов больше года находятся под угрозой атаки. Степень опасности одной из дыр 0-day оценена как критическая.

Участники проекта Zero Day Initiative (ZDI) сообщили разработчикам софта об опасных проблемах еще в июне прошлого года. Поскольку патчи так и не появились, было решено обнародовать угрозу.

Эксплойт уязвимости во всех случаях не требует аутентификации и позволяет выполнить вредоносный код с привилегиями запущенной SMTP-службы (по умолчанию порт 25):

  • CVE-2023-42115 (9,8 балла CVSS) классифицируется как запись за границами буфера и вызвана неадекватной проверкой данных, вводимых пользователем;
  • CVE-2023-42116 (8,1 балла) — переполнение буфера в стеке, вызвано отсутствием проверки размера пользовательского ввода в ходе NTLM-аутентификации;
  • CVE-2023-42117 (8,1 балла) — неадекватная санация пользовательского ввода, из-за которой может произойти нарушение целостности данных в памяти;
  • CVE-2023-42118 (7,5 балла) — целочисленное переполнение в libspf2, проявляющееся при разборе макросов SPF.

За отсутствием патчей единственной мерой, позволяющей снизить риск эксплойта, является ограничение взаимодействия с уязвимым приложением.

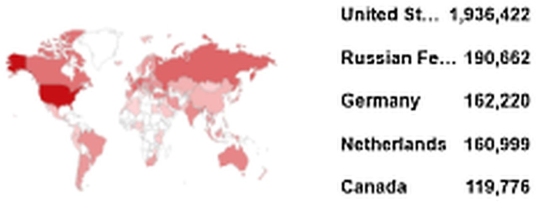
Поиск по Shodan показал, что в Сети присутствуют более 3,5 млн серверов Exim, половина из них находятся в США. Порт 25 открыт в 421 тыс. случаев.


Update. Сегодня, 2 октября, вышло долгожданное обновление с патчами — Exim 4.96.1. Устранены уязвимости CVE-2023-42115 и CVE-2023-42116, остальные из приведенного выше списка пока не закрыты (TXT).

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru