



ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

Инфраструктура кибергруппы, которую в Group-IB нарекли ShadowSyndicate, используется в атаках семи разных шифровальщиков с июля прошлого года. Принадлежность удалось установить благодаря уникальному SSH-фингерпринту, найденному на 85 серверах.

Исследование позволило выявить непрямую связь ShadowSyndicate (не путать с Shadow, недавно переименованной в C0met!) с такими доступными как услуга (RaaS) шифровальщиками, как Quantum, Nokoyawa, BlackCat/ALPHV, Cl0p, Royal, Cactus и Play. Эксперты полагают, что данная группировка является брокером доступа к сетям либо, что вероятнее, аффилиатом всех этих RaaS-сервисов.

Большинство обнаруженных серверов ShadowSyndicate (52) в настоящее время используются как C2 Cobalt Strike. Иногда взломщики задействуют альтернативный инструмент пентеста — Sliver. Арсенал данной кибергруппы также включает Meterpreter, MaaS-загрузчика Matanbuchus и трояна IcedID, перепрофилированного в лоадер.

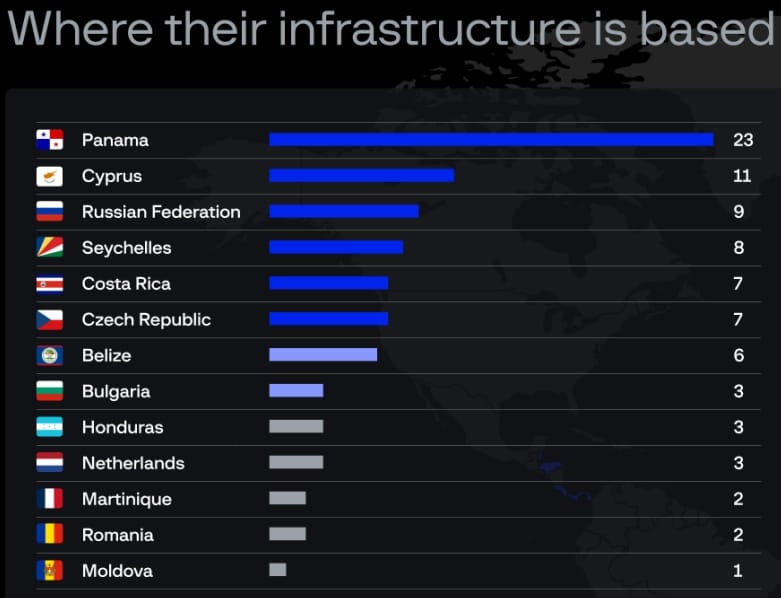
Примечательно, что все 85 обнаруженных IP выделены одному и тому же хостинг-провайдеру. Исследователи также выявили 18 владельцев вредоносных серверов, 22 сети с различными именами и 13 локаций.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru