



Число атак на российские АСУ сократилось, но расслабляться рано

Число атак на российские АСУ сократилось, но расслабляться рано

Число атак на российские АСУ сократилось, но расслабляться рано

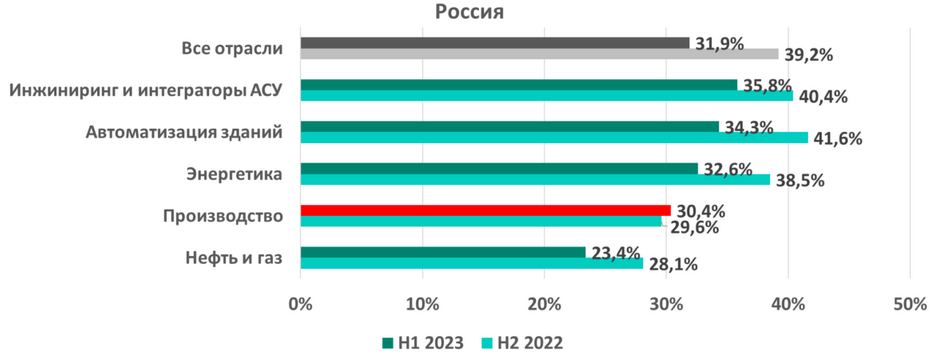
По данным Kaspersky ICS CERT, за первое полугодие доля атакованных компьютеров АСУ в России уменьшилась на 8,3 п. п. и составила 32% — при среднестатистическом 34% в разделении по регионам.

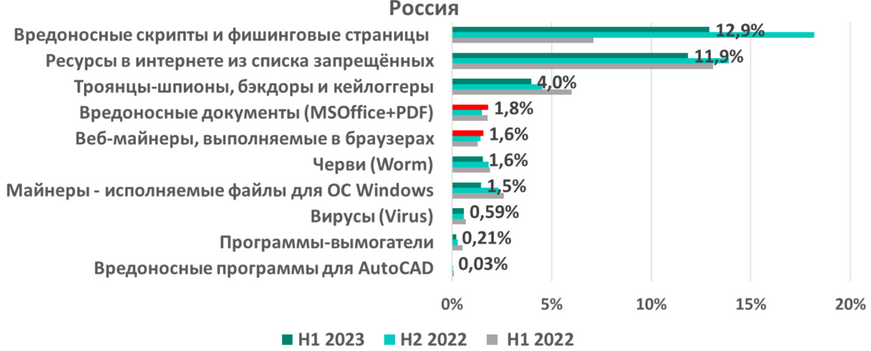
Из вредоносных объектов на российских АСУ-компьютерах (серверы SCADA, хранилища, шлюзы, рабочие станции, машины админов и разработчиков софта) наиболее часто блокировались скрипты и фишинговые страницы.

Тем не менее показатели для этих угроз снизились, как и для большинства других категорий, возросло лишь число атак с использованием вредоносных документов и веб-майнеров.


Основным источником угроз для АСУ в России, как и во всем мире, остаётся интернет. Примечательно, что имейл в этом рейтинге впервые обогнал съемные носители. Согласно статистике Kaspersky, доля компьютеров АСУ, атакованных через почтовые клиенты, растёт со второй половины 2021 года.

Наибольшее количество атак зафиксировано в таких сферах, как инжиниринг / интеграция АСУ и автоматизация зданий. Рост показателя демонстрируют лишь производственные предприятия.


«Интернет по-прежнему остаётся основным источником киберугроз для промышленности, — комментирует Евгений Гончаров, руководитель Kaspersky ICS CERT. — В первом полугодии Россия вошла в тройку лидеров в рейтинге регионов мира по доле заблокированных угроз из интернета на компьютерах АСУ. Организациям важно не просто уделять должное внимание киберзащите от веб-угроз, но и применять комплексный подход к безопасности инфраструктуры».

Рекомендации «Лаборатории Касперского» по защите АСУ:

  • регулярно обновлять ОС и приложения в составе ОТ-инфраструктуры, устанавливать патчи сразу по выходе;
  • проводить аудит безопасности ОТ-систем;
  • использовать защитные решения для конечных устройств ОТ;
  • использовать решения для мониторинга сетевого трафика, анализа и детектирования угроз;
  • проводить тренинги для ИБ- и ОТ-персонала;
  • обеспечить специалистов, ответственных за защиту, современными средствами аналитики (Threat Intelligence).
Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru