



Число атак на российские АСУ сократилось, но расслабляться рано

Число атак на российские АСУ сократилось, но расслабляться рано

Число атак на российские АСУ сократилось, но расслабляться рано

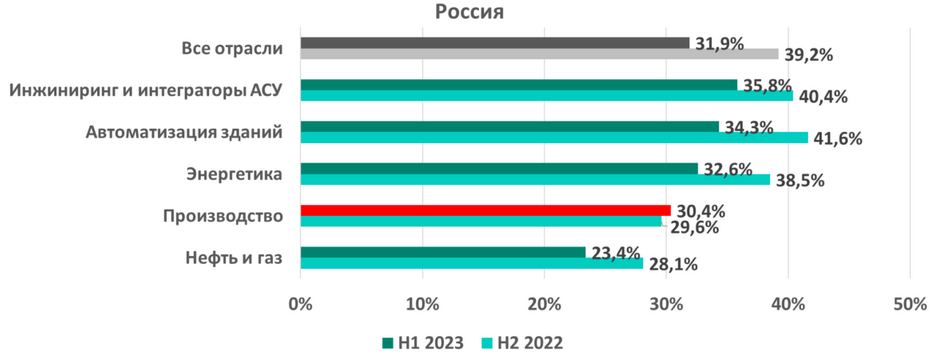
По данным Kaspersky ICS CERT, за первое полугодие доля атакованных компьютеров АСУ в России уменьшилась на 8,3 п. п. и составила 32% — при среднестатистическом 34% в разделении по регионам.

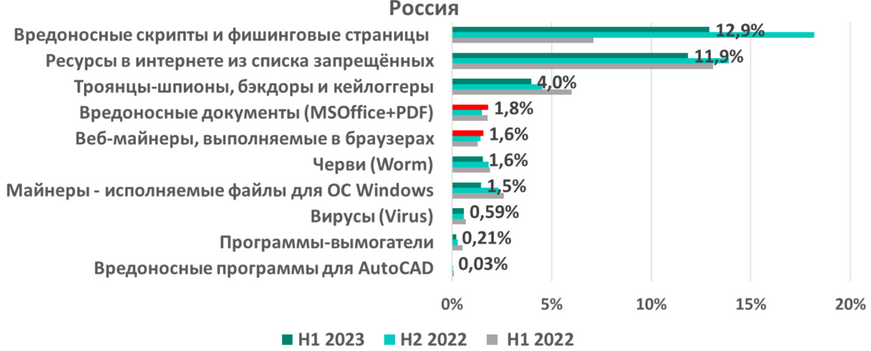
Из вредоносных объектов на российских АСУ-компьютерах (серверы SCADA, хранилища, шлюзы, рабочие станции, машины админов и разработчиков софта) наиболее часто блокировались скрипты и фишинговые страницы.

Тем не менее показатели для этих угроз снизились, как и для большинства других категорий, возросло лишь число атак с использованием вредоносных документов и веб-майнеров.


Основным источником угроз для АСУ в России, как и во всем мире, остаётся интернет. Примечательно, что имейл в этом рейтинге впервые обогнал съемные носители. Согласно статистике Kaspersky, доля компьютеров АСУ, атакованных через почтовые клиенты, растёт со второй половины 2021 года.

Наибольшее количество атак зафиксировано в таких сферах, как инжиниринг / интеграция АСУ и автоматизация зданий. Рост показателя демонстрируют лишь производственные предприятия.


«Интернет по-прежнему остаётся основным источником киберугроз для промышленности, — комментирует Евгений Гончаров, руководитель Kaspersky ICS CERT. — В первом полугодии Россия вошла в тройку лидеров в рейтинге регионов мира по доле заблокированных угроз из интернета на компьютерах АСУ. Организациям важно не просто уделять должное внимание киберзащите от веб-угроз, но и применять комплексный подход к безопасности инфраструктуры».

Рекомендации «Лаборатории Касперского» по защите АСУ:

  • регулярно обновлять ОС и приложения в составе ОТ-инфраструктуры, устанавливать патчи сразу по выходе;
  • проводить аудит безопасности ОТ-систем;
  • использовать защитные решения для конечных устройств ОТ;
  • использовать решения для мониторинга сетевого трафика, анализа и детектирования угроз;
  • проводить тренинги для ИБ- и ОТ-персонала;
  • обеспечить специалистов, ответственных за защиту, современными средствами аналитики (Threat Intelligence).
Подпишитесь на новости

Opera добавила локальный ИИ: запросы обрабатываются на вашем компьютере

Нейросети в браузере необязательно кормить данными через чужой сервер. Opera представила раннюю версию поддержки WebAI — предложенного веб-стандарта, который позволяет сайтам и расширениям использовать ИИ-модели на компьютере пользователя. Первой площадкой стал Opera One, позднее возможности появятся в Opera GX и Neon.

О запуске и принципах работы компания рассказала в официальном анонсе.

WebAI рассчитан на разные модели, включая Gemma от Google. На совместимых яблочных компьютерах поддерживается и локальная фундаментальная модель Apple. Привязки к единственному поставщику не предполагается.

Есть генерация текста, классификация контента и анализ связей между фрагментами информации. Разработчики смогут добавлять такие функции без собственной серверной ИИ-инфраструктуры и оплаты каждого облачного запроса. Пользователю для локального выполнения не нужна подписка на внешний ИИ-сервис.

Функция включается добровольно. Вычисления происходят на устройстве, поэтому обрабатываемые локальной моделью данные не требуется отправлять облачному провайдеру.

Расплата за независимость от облака очевидная — нагрузка на компьютер. Скорость зависит от железа.

RSS: Новости на портале Anti-Malware.ru