



SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

За кибератакой на «ВПК „НПО машиностроения“», одно из ведущих ракетно-космических предприятий России, стоит северокорейская группировка ScarCruft. К такому выводу пришли исследователи из команды SentinelLabs.

В отчёте специалистов по кибербезопасности приводится информация о том, что кибергруппа ScarCruft взломала почтовый сервер и ИТ-системы российского предприятия. Злоумышленникам якобы удалось установить бэкдор «OpenCarrot», который обеспечил удалённый доступ.

Основная цель киберпреступников для SentinelLabs пока непонятна, однако сама группа ScarCruft (APT37) известна своими операциями кибершпионажа. Как правило, её участники крадут внутренние данные жертвы и ведут за ней наблюдение.

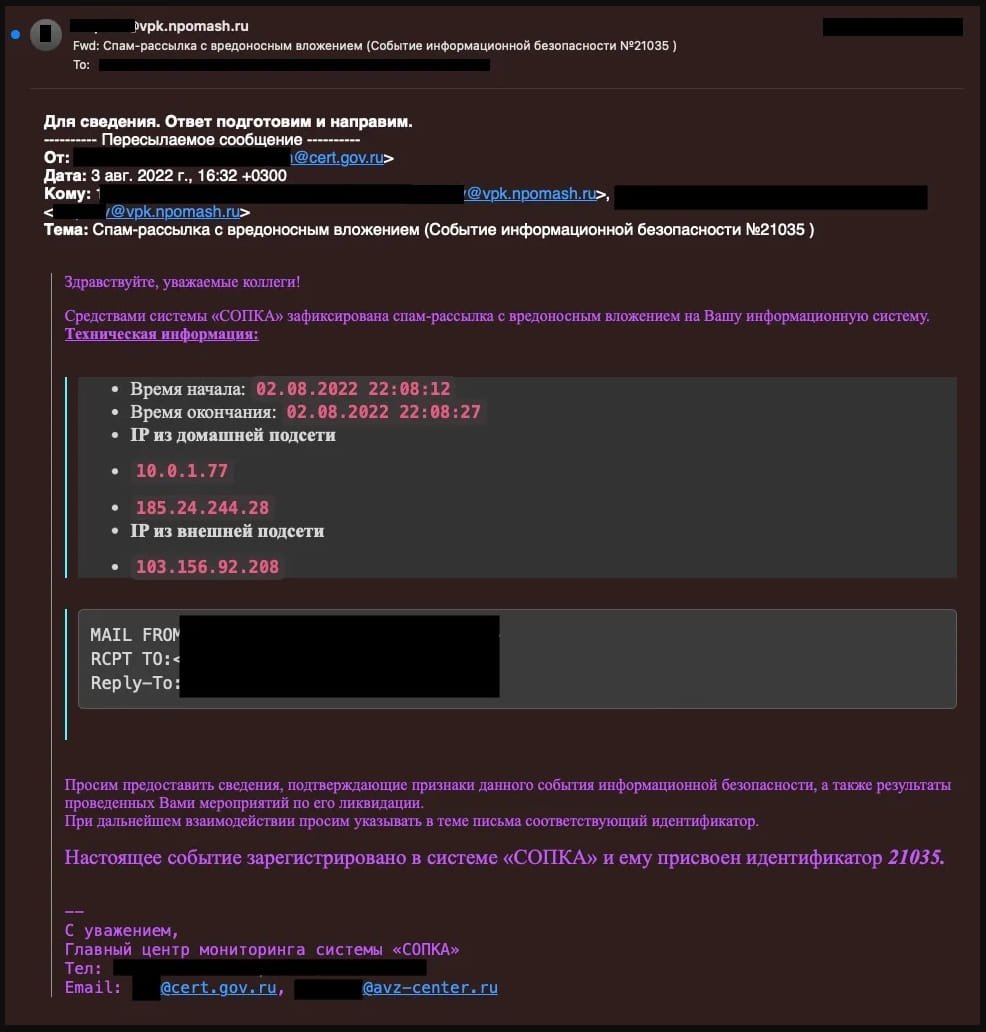
К выводу о причастности северокорейских хакеров эксперты пришли после анализа слитых у «ВПК „НПО машиностроения“» электронных писем. Помимо другой конфиденциальной информации, в них содержались переписки ИТ-сотрудников, упоминавших киберинцидент в середине мая 2022 года.

Собственное расследование SentinelLabs показало куда более серьёзный уровень проникновения киберпреступников, чем предполагали изначально в  ракетно-космическом предприятии.


Согласно полученным письмам, айтишники НПО обсуждали подозрительную сетевую активность и передачу данных между процессами, запущенными на внутренних устройствах, и внешними серверами.

Анализируя эту активность, сотрудники вышли на вредоносный DLL-файл, который каким-то образом проник во внутренние системы. По словам SentinelLabs, представители «ВПК „НПО машиностроения“» связались с поставщиком антивируса, чтобы выяснить, как именно вредонос попал внутрь периметра.

Исследователи также изучили IP-адреса и индикаторы компрометации (IoC), которые удалось вытащить из электронных переписок, что помогло вычислить «главного виновника» — бэкдор OpenCarrot.

Ранее OpenCarrot связывали с деятельностью группировки Lazarus, которая также корнями уходит в КНДР. В общей сложности зловред поддерживает 25 команд и может выполнять в системе следующие задачи:

  • Разведка: пересчёт атрибутов файлов и процессов, сканирование ICMP-пингование хостов в диапазонах IP-адресов на доступность и наличие открытых TCP-портов.
  • Вмешательство в работу файловой системы и процессов: завершение процесса, внедрение библиотеки, удаление файлов, переименование и модификация временных меток.
  • Управление связью с командным сервером, завершение и создание новых каналов связи, изменение конфигурации вредоноса и пр.
Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru