


RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

...
RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

Исследователи обратили внимание на новую серьёзную киберугрозу, которой дали имя RedEnergy. Вредонос участвует в хорошо подготовленных целевых атаках на энергетические предприятия, а также организации из сфер телекоммуникации и машиностроения, нефтяного и газового секторов.

Шатак Джейн и Гуркират Сингх из компании Zscaler описывают в отчёте RedEnergy так:

«Это вредонос на .NET, способный красть различные данные из браузеров и параллельно задействовать ряд модулей для реализации функций программы-вымогателя».

Таким образом, RedEnergy выступает как в роли крадущего информацию трояна, так и в роли шифровальщика. Цель операторов — нанести максимальный урон файлам жертвы, но перед этим вытащив всю важную конфиденциальную информацию.

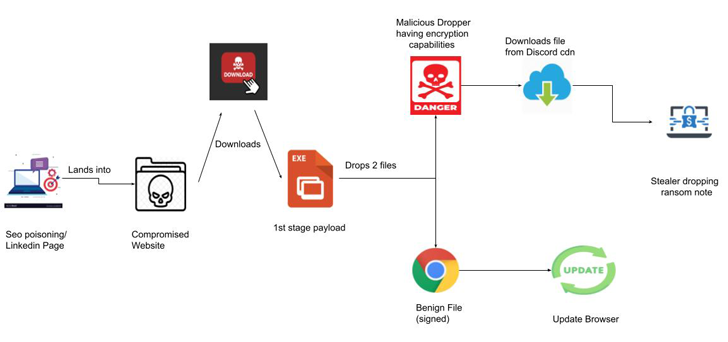
Стоящие за этой кампанией киберпреступники специально организовали атаки в несколько ступеней, первой из которых является FakeUpdates (SocGholish). На этой стадии жертву обманом заставляют загрузить JavaScript-вредонос под видом обновлений для браузера.

Для введения пользователей в заблуждение злоумышленники используют известные страницы на LinkedIn. Перейдя по ссылке люди видят предложение обновить браузер с иконками для каждого из популярных интернет-обозревателей: Google Chrome, Microsoft Edge, Mozilla Firefox и Opera.

В результате на компьютер жертвы попадает исполняемый файл, который действительно может обновить ваш браузер. Однако в фоне он загружает троян, способный собирать данные.


В Zscaler отметили подозрительную активность по соединениям File Transfer Protocol (FTP), что намекает на передачу скомпрометированных данных на сервер атакующих.

На заключительном этапе компонент вымогателя RedEnergy шифрует файлы жертвы, добавляя расширение «.FACKOFF!» и удаляя резервные копии. Для возврата данных злоумышленники требуют перевести 0,0005 BTC (около 151 доллара) на криптокошелёк.

Подпишитесь на новости

Горелкин: запрет соцсетей для детей в Госдуме не обсуждают

Соцсети для подростков пока не собираются закрывать парламентским рубильником. По словам депутата Антона Горелкина, в Госдуме не рассматривают инициативы о запрете социальных сетей для несовершеннолетних или проверке возраста интернет-пользователей.

Как сообщает РБК, член комитета по информационной политике написал об этом в своем канале в МАКСЕ. Его позиция: контролировать цифровую жизнь ребенка должны родители, а государство должно предоставить им эффективные инструменты.

Одним из таких инструментов Горелкин назвал детские сим-карты. По его словам, соответствующий закон уже принят, теперь ожидается полноценная реализация функции на «Госуслугах».

Таким образом, депутат обозначил подход через родительский контроль, а не через общий запрет доступа к соцсетям.

Но превращать это заявление в обещание тоже не стоит. Горелкин говорит о том, какие инициативы сейчас не рассматриваются в Госдуме. Это характеристика текущей повестки, а не гарантия на все будущие законодательные сезоны.

RSS: Новости на портале Anti-Malware.ru