



RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

Исследователи обратили внимание на новую серьёзную киберугрозу, которой дали имя RedEnergy. Вредонос участвует в хорошо подготовленных целевых атаках на энергетические предприятия, а также организации из сфер телекоммуникации и машиностроения, нефтяного и газового секторов.

Шатак Джейн и Гуркират Сингх из компании Zscaler описывают в отчёте RedEnergy так:

«Это вредонос на .NET, способный красть различные данные из браузеров и параллельно задействовать ряд модулей для реализации функций программы-вымогателя».

Таким образом, RedEnergy выступает как в роли крадущего информацию трояна, так и в роли шифровальщика. Цель операторов — нанести максимальный урон файлам жертвы, но перед этим вытащив всю важную конфиденциальную информацию.

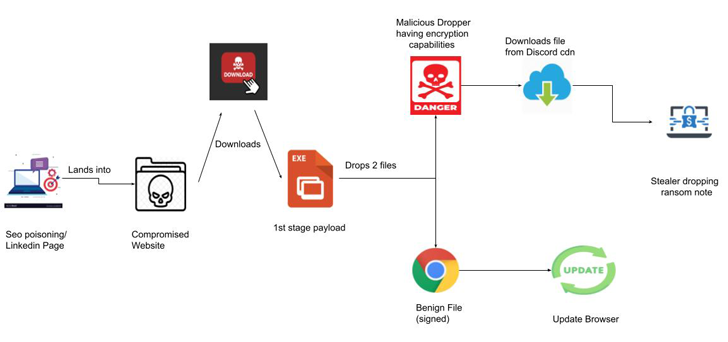
Стоящие за этой кампанией киберпреступники специально организовали атаки в несколько ступеней, первой из которых является FakeUpdates (SocGholish). На этой стадии жертву обманом заставляют загрузить JavaScript-вредонос под видом обновлений для браузера.

Для введения пользователей в заблуждение злоумышленники используют известные страницы на LinkedIn. Перейдя по ссылке люди видят предложение обновить браузер с иконками для каждого из популярных интернет-обозревателей: Google Chrome, Microsoft Edge, Mozilla Firefox и Opera.

В результате на компьютер жертвы попадает исполняемый файл, который действительно может обновить ваш браузер. Однако в фоне он загружает троян, способный собирать данные.


В Zscaler отметили подозрительную активность по соединениям File Transfer Protocol (FTP), что намекает на передачу скомпрометированных данных на сервер атакующих.

На заключительном этапе компонент вымогателя RedEnergy шифрует файлы жертвы, добавляя расширение «.FACKOFF!» и удаляя резервные копии. Для возврата данных злоумышленники требуют перевести 0,0005 BTC (около 151 доллара) на криптокошелёк.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru