



Malwarebytes: вредоносная реклама сеет инфостилеров на радость вымогателям

Malwarebytes: вредоносная реклама сеет инфостилеров на радость вымогателям

Malwarebytes: вредоносная реклама сеет инфостилеров на радость вымогателям

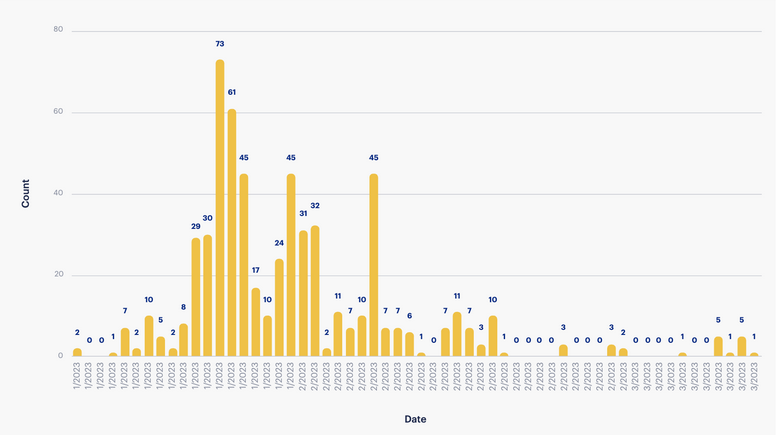
С конца ноября Malwarebytes наблюдает новый всплеск malvertising-активности, которая к февралю вышла на пик. В I квартале эксперты зафиксировали более 800 атак, спровоцированных вредоносной рекламой, и подчеркивают, что на самом деле их намного больше.

Ранее malvertising зачастую использовали операторы эксплойт-паков. Однако лет пять назад такие инструменты начали выходить из моды; сейчас целевые зловреды распространяются в основном через спам и drive-by-загрузки под видом легитимных приложений. А для привлечения потенциальных жертв на вредоносные сайты иногда используются специально созданные рекламные баннеры.

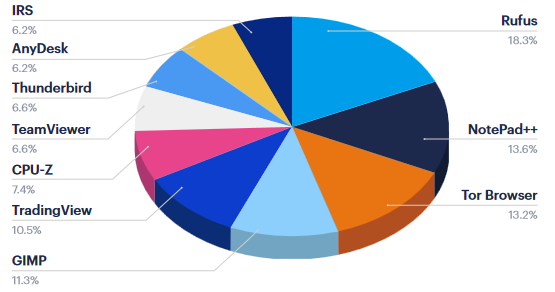
Риск получить зловреда вместо полезного софта, по данным аналитиков, наиболее высок при поиске по таким ключам:


Исследование также показало, что вредоносная реклама наиболее часто используется для засева инфостилеров — Aurora, Vidar, Raccoon, RedLine. В список, составленный экспертами по результатам наблюдений, входят также троянские загрузчики BatLoader и IcedID (в настоящее время применяется в основном для доставки других зловредов).

Учетные данные, украденные с помощью инфостилеров, обычно выставляются на продажу. Лоты, обеспечивающие готовый доступ к корпоративным сетям, очень привлекательны для операторов шифровальщиков.

Некоторые вымогатели предпочитают обходиться без такого посредничества и сами используют malvertising для проведения атак. Так, владельцы Royal продвигают сайты, с которых якобы можно скачать легитимный установщик TeamViewer или иного популярного софта. На самом деле под этой маской скрывается BatLoader, который загружает маячок Cobalt Strike, открывающий доступ к целевой сети.


Использование популярных брендов в malvertising-кампаниях способно ввести в заблуждение рядового пользователя, а скрытый в баннере вредоносный редирект обнаружить и вовсе непросто. Организациям же для зашиты от подобной угрозы эксперты советуют не налегать на отлов злоупотреблений брендом, а использовать также инструменты предотвращения атак:

  • программы управления уязвимостями и патчингом;
  • приложения для веб-защиты, способные отследить и пресечь загрузки с вредоносного сервера;
  • блокировщики рекламы.
Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru