



Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Новая вредоносная программа Rilide атакует основанные на Chromium браузеры. Зловред маскируется под безопасные с виду расширения и пытается вытащить конфиденциальные данные и криптовалюту жертвы.

Об активности Rilide рассказали исследователи из команды Trustwave SpiderLabs Research. В отчёте специалистов говорится следующее:

«Авторы Rilide маскируют его под аддон Google Drive, после проникновения в систему вредонос может осуществлять целый спектр вредоносных действий: мониторинг, просмотр истории браузера, снятие скриншотов и внедрение вредоносных скриптов для кражи криптовалюты».

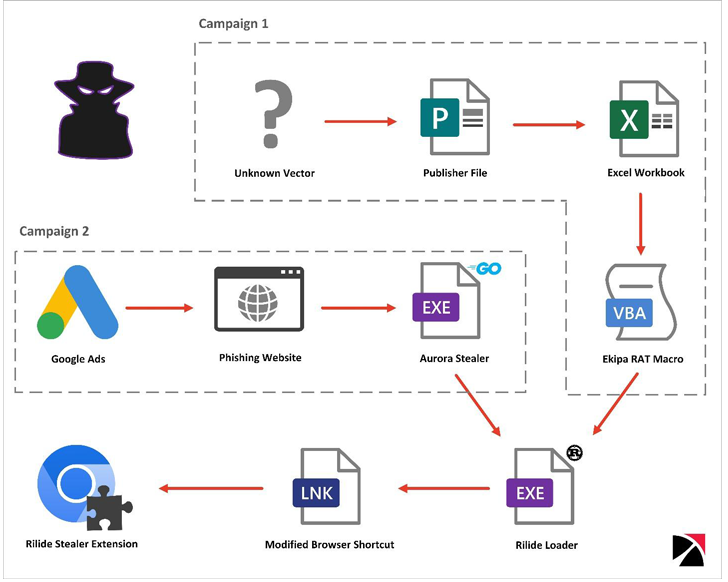
Более того, Rilide может отображать фейковые диалоги, чтобы заставить пользователя ввести код двухфакторной аутентификации. По словам Trustwave, в настоящее время фиксируются две кампании по распространению Rilide: в одной участвует троян Ekipa, в другой — инфостилер Aurora.


Точное происхождение Rilide пока неизвестно, однако специалисты Trustwave нашли пост на одном из киберпреступных форумов, который датируется мартом 2022 года. В нём один из участников продаёт ботнет со схожей функциональностью. Из-за некоего конфликта часть исходного кода утекла в Сеть.

Адрес командного сервера (C2) Rilide позволил экспертам выйти на несколько GitHub-репозиториев, принадлежащих пользователю с ником gulantin. В этих репозиториях содержатся загрузчики вредоносного расширения.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru