



В дарквебе продаются более 100 000 украденных аккаунтов ChatGPT

В дарквебе продаются более 100 000 украденных аккаунтов ChatGPT

В дарквебе продаются более 100 000 украденных аккаунтов ChatGPT

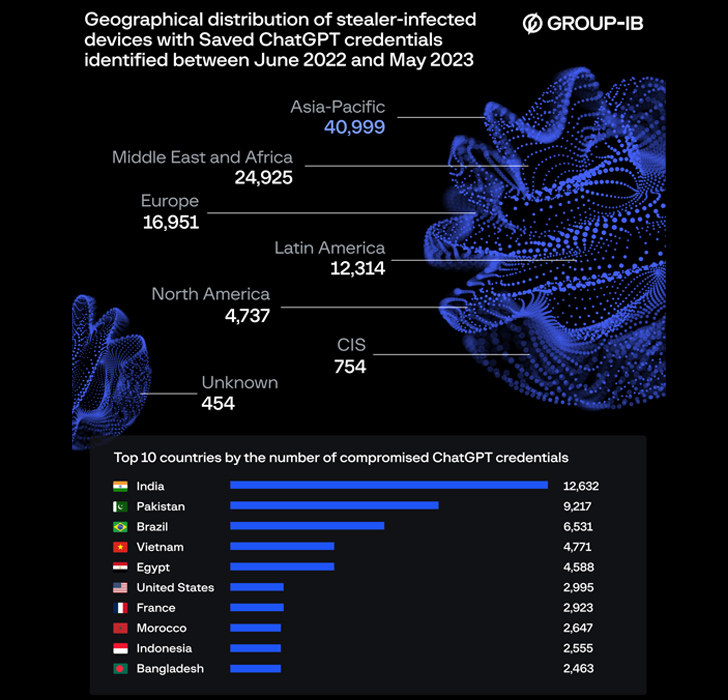
На торговые площадки дарквеба в период с июня 2022 года по май 2023-го просочились более 100 тысяч скомпрометированных аккаунтов OpenAI ChatGPT. Одних индийских учётных данных исследователи насчитали 12 632.

По данным компании Group-IB, аккаунты обнаружились в логах вредоносных программ, крадущих учётные данные. Эти инфостилеры также продаются на маркетплейсах тёмной сети.

«Число логов, содержащих взломанные аккаунты, достигло своего пика в мае 2023 года — 26 802. За последний год Азиатско-Тихоокеанский регион продемонстрировал самую большую цифру украденных учётных данных», — гласит отчёт Group-IB.

Другие страны, в которых было найдено наибольшее количество скомпрометированных аккаунтов: Пакистан, Бразилия, Вьетнам, Египет, США, Франция. Марокко, Индонезия и Бангладеш.


Подавляющее большинство логов с украденными учетными записями приходится на инфостилера Raccoon, а после него идут небезызвестные Vidar с RedLine.

«Многие организации интегрируют ChatGPT в свои процессы. Например, сотрудники могут использовать бота для оптимизации кода. Поскольку стандартная конфигурация ChatGPT сохраняет все переписки, в руки злоумышленников могут попасть важные данные, включая логины и пароли», — подчеркнул Дмитрий Шестаков из Group-IB.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru