


300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

Spotify оказался в центре громкого скандала из-за крупнейшей утечки музыки за всю историю стриминга. По данным даркнет-библиотеки Anna’s Archive, с платформы якобы было скачано почти 300 ТБ аудиоконтента, который уже распространяется на торрентах.

22 декабря Spotify подтвердил слив и заявил, что выявил и отключил «вредоносные пользовательские аккаунты», которые занимались незаконным скрейпингом и обходом DRM-защиты:

«Мы внедрили дополнительные меры защиты и продолжаем мониторинг подозрительной активности. С первого дня мы стоим на стороне артистов и боремся с пиратством», — говорится в заявлении компании.

Ранее Spotify также сообщил Android Authority, что третья сторона получила несанкционированный доступ, выгрузила публичные метаданные и «с использованием нелегальных методов» смогла получить доступ к части аудиофайлов.

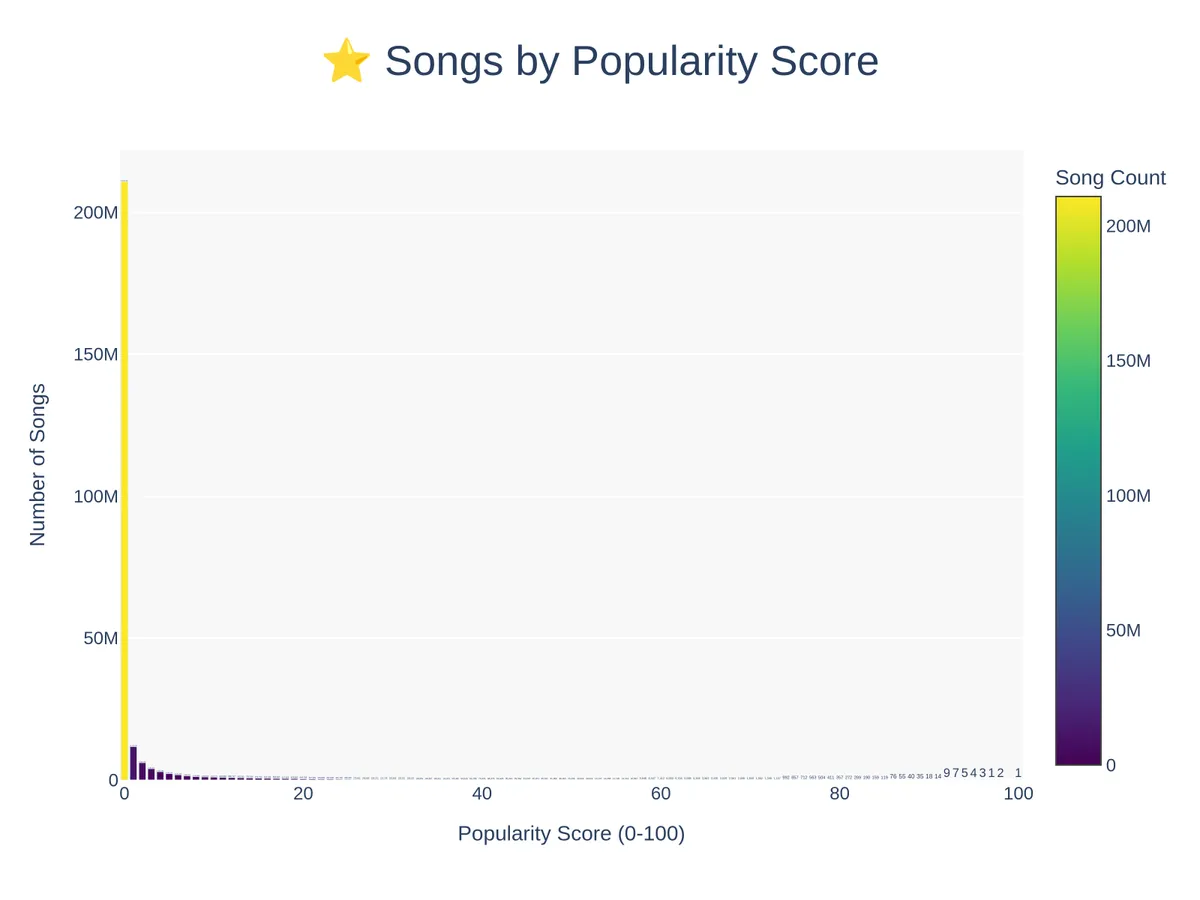
И вот это самое слово «часть» — ключевое. По утверждению Anna’s Archive, в Сеть попало около 86 миллионов треков — это примерно 37% всей музыкальной библиотеки Spotify, но при этом они якобы покрывают 99,9% всех прослушиваний на платформе.


Основные детали утечки выглядят так:

  • большинство файлов сохранены в оригинальном формате OGG Vorbis 160 kbps;
  • треки с нулевой популярностью были перекодированы до 75 kbps, чтобы сэкономить место;
  • выгружено 256 миллионов строк метаданных, охватывающих 99,6% всех прослушиваний;
  • собрано 186 миллионов уникальных ISRC-кодов — глобальных идентификаторов музыкальных записей (аналог ISBN у книг);
  • восстановлен почти полный JSON-аналог API Spotify: с артистами, альбомами, обложками и всей служебной информацией.

Все эти данные уже выложены в виде SQL-баз, доступных для запросов.

Anna’s Archive называет себя не пиратами, а «архивистами». В своём блоге группа объясняет, что цель проекта — долговременное сохранение всей музыки, а не только хитов.

По мнению авторов проекта, Spotify слишком ориентирован на популярность и коммерцию, а миру нужен «авторитетный набор торрентов, представляющий всю музыку, когда-либо созданную».

Файлы распространяются в собственном формате Anna’s Archive Containers (AAC), который проект использует уже несколько лет. Метаданные опубликованы сразу, а сами аудиофайлы будут выкладываться поэтапно, крупными блоками и отсортированными по популярности.

Так что реальные последствия этой истории — для Spotify, правообладателей и музыкальной индустрии в целом — станут заметны не сразу, а со временем.

Spotify, в свою очередь, продолжает расследование и подчёркивает, что работает с партнёрами по отрасли для защиты авторских прав. Но, судя по масштабам произошедшего, этот инцидент ещё долго будет всплывать в обсуждениях и явно войдёт в историю.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru