



Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

В ходе разбора вредоносной кампании аналитики из CloudSEK обнаружили нового Java-вредоноса для Android. Оказалось, что злоумышленники почти год используют DogeRAT в атаках, распространяя его под видом легитимного софта.

Расследование вывило более тысячи поддельных приложений различного профиля — по большей части банковских и игровых. Среди них встречаются такие фальшивки, как Opera Mini, мифический Android VulnScan, ChatGPT, а также премиум-версии клиентов YouTube и Netflix.

Зловред, способный обеспечить контроль над зараженным устройством, рекламируется как MaaS (Malware-as-a-Service, как услуга) в двух телеграм-каналах. Он умеет воровать контакты жертвы, ее СМС и учетки онлайн-банкинга, совершать несанкционированные платежи, рассылать спам, модифицировать файлы, делать фотоснимки с помощью встроенной камеры.

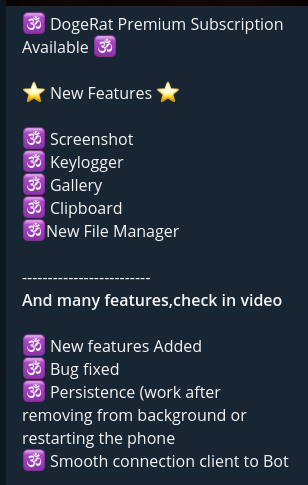
Премиум-подписка позволяет расширить функциональность DogeRAT:


Автор Android-вредоноса также создал свой репозиторий на GitHub со списком заявленных функций и демороликом. Там сказано, что использование RAT в противозаконных и неэтичных целях не приветствуется, и ответственность в таких случаях несет сам пользователь.

При установке троян запрашивает множество разрешений: доступ к журналам звонков, возможность аудиозаписи, чтения СМС и медиафайлов и т. п. Украденные данные выводятся в Telegram, где имеется бот, работающий как C2. Большинство жертвы DogeRAT, по данным экспертов, проживают в Индии, хотя вредоносная кампания имеет глобальный охват.

Похожий Android-зловред, AhRAT, недавно объявился в Google Play Store. Многофункциональный троян Rasket, изученный в Kaspersky, тоже умеет делать банковские переводы от имени жертвы, но предпочитает воровать информацию ради получения выкупа.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru