



Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

В ходе разбора вредоносной кампании аналитики из CloudSEK обнаружили нового Java-вредоноса для Android. Оказалось, что злоумышленники почти год используют DogeRAT в атаках, распространяя его под видом легитимного софта.

Расследование вывило более тысячи поддельных приложений различного профиля — по большей части банковских и игровых. Среди них встречаются такие фальшивки, как Opera Mini, мифический Android VulnScan, ChatGPT, а также премиум-версии клиентов YouTube и Netflix.

Зловред, способный обеспечить контроль над зараженным устройством, рекламируется как MaaS (Malware-as-a-Service, как услуга) в двух телеграм-каналах. Он умеет воровать контакты жертвы, ее СМС и учетки онлайн-банкинга, совершать несанкционированные платежи, рассылать спам, модифицировать файлы, делать фотоснимки с помощью встроенной камеры.

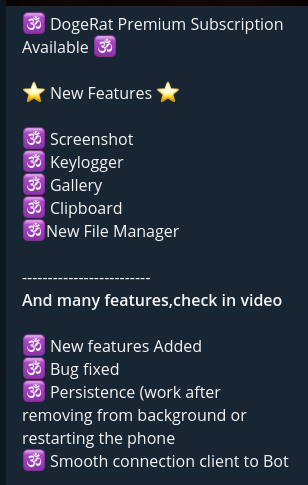
Премиум-подписка позволяет расширить функциональность DogeRAT:


Автор Android-вредоноса также создал свой репозиторий на GitHub со списком заявленных функций и демороликом. Там сказано, что использование RAT в противозаконных и неэтичных целях не приветствуется, и ответственность в таких случаях несет сам пользователь.

При установке троян запрашивает множество разрешений: доступ к журналам звонков, возможность аудиозаписи, чтения СМС и медиафайлов и т. п. Украденные данные выводятся в Telegram, где имеется бот, работающий как C2. Большинство жертвы DogeRAT, по данным экспертов, проживают в Индии, хотя вредоносная кампания имеет глобальный охват.

Похожий Android-зловред, AhRAT, недавно объявился в Google Play Store. Многофункциональный троян Rasket, изученный в Kaspersky, тоже умеет делать банковские переводы от имени жертвы, но предпочитает воровать информацию ради получения выкупа.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru