


Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

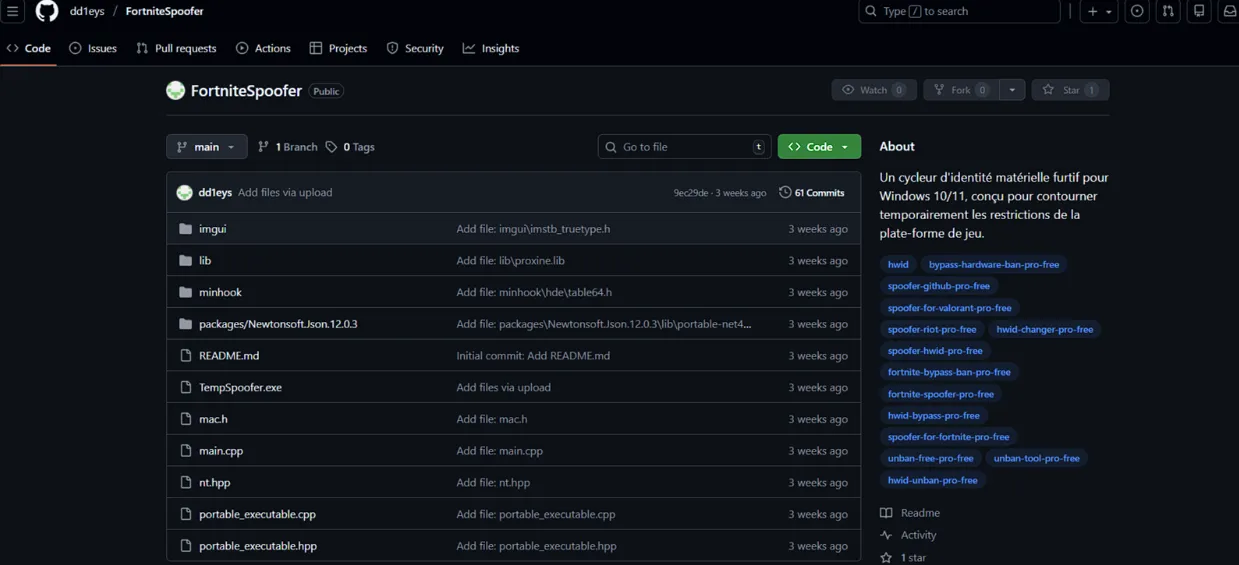
Игровое сообщество снова оказалось удобной мишенью для распространителей зловредов. Исследователи Acronis TRU обнаружили крупную кампанию, в которой вредоносный софт распространяют под видом бесплатных читов для популярных онлайн-игр. По их данным, для этого использовались сотни GitHub-репозиториев, а реальный масштаб может быть ещё больше — вплоть до тысяч страниц с вредоносными загрузками.

Главным героем этой истории стал Vidar Stealer 2.0 — новая версия хорошо известного инфостилера.

Acronis называет эту кампанию его фактическим первым массовым появлением в реальных атаках. Исследователи связывают рост активности Vidar 2.0 с тем, что по другим заметным стилерам (вроде Lumma и Rhadamanthys) в последнее время серьёзно ударили правоохранители. Освободившуюся нишу, похоже, быстро занял именно Vidar.

Сценарий атаки построен довольно хитро. Пользователя заманивают обещанием бесплатного чита, прячут ссылку за красивыми картинками и ведут через несколько промежуточных сайтов, чтобы затруднить автоматическое выявление цепочки заражения.


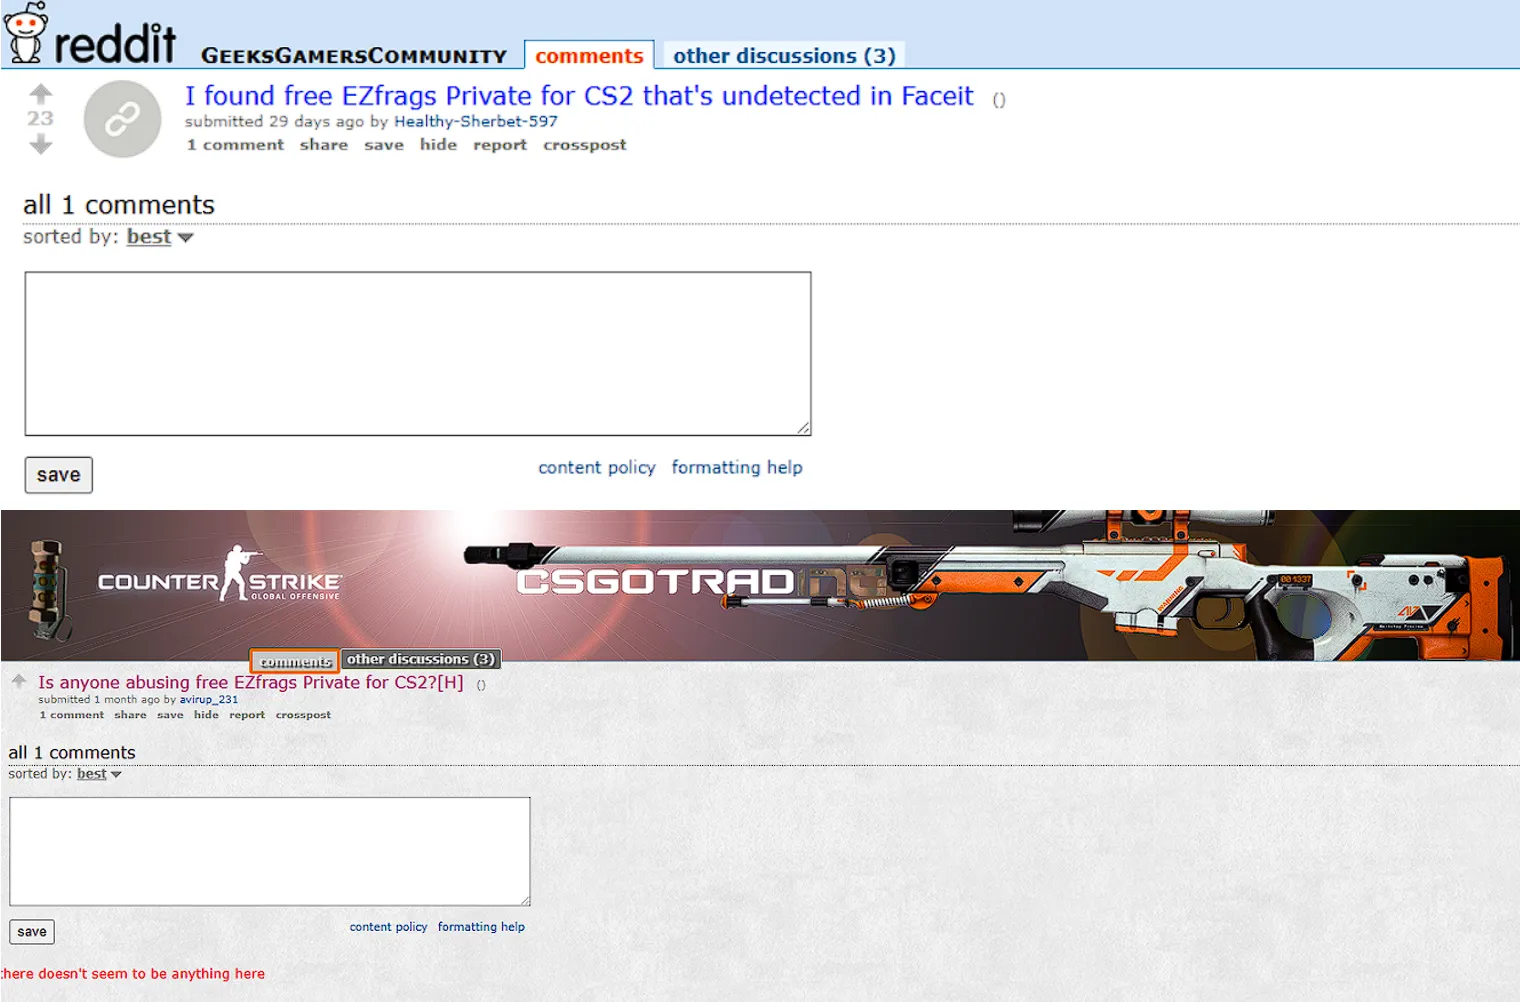
В качестве площадок для приманки фигурируют GitHub и Reddit, а значит, всё выглядит достаточно «привычно» для аудитории, которая и без того часто качает что-то не из самых официальных источников.


На геймеров такая схема рассчитана не случайно. Исследователи прямо называют их идеальными целями: они чаще других готовы скачивать сторонний софт, игнорировать предупреждения и запускать программы с сомнительным происхождением, если те обещают преимущество в игре. Плюс игровые аккаунты сегодня часто стоят вполне реальных денег из-за скинов, цифровых предметов и привязанных платёжных данных.

Сам Vidar 2.0 стал заметно злее прежних версий. По данным Acronis и Trend Micro, он получил многопоточную архитектуру, стал быстрее собирать данные и активнее использовать полиморфные сборки, из-за чего разным антивирусам сложнее ловить его по сигнатурам.

Вредонос интересуют логины, cookies, данные автозаполнения, криптокошельки, Azure-токены, Telegram, Discord, FTP- и SSH-учётные данные. Кроме того, зловред делает скриншот рабочего стола и проверяет, не запущен ли он в песочнице или виртуальной машине, чтобы избежать анализа.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru