



Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

В Google Play Store нашёлся новый троян, открывающий операторам удалённый доступ к Android-устройству жертвы. Вредонос спрятан в приложение для записи видео с экрана, насчитывающее десятки тысяч загрузок.

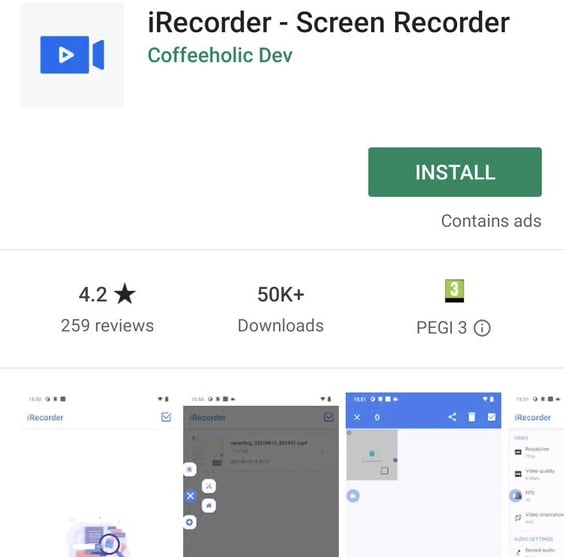
На новую угрозу обратили внимание специалисты компании ESET. Троян прячется в софте под названием iRecorder - Screen Recorder. Интересно, что приложение было опубликовано в сентябре 2021-го и на тот момент не содержало вредоносных функций.

Почти год спустя, в августе 2022-го, разработчики выпустили обновление, в котором и содержался троян. Это очередное напоминание: даже безобидный софт со временем может превратиться в зловреда.

Заявленная функциональность iRecorder - Screen Recorder позволяла запрашивать разрешения на запись видео и аудио, не вызывая при этом подозрений владельца девайса. В какой-то момент количество скачиваний приложения в Google Play Store перевалило за 50 тысяч.

«После наших сообщений о вредоносном поведении iRecorder команда безопасности Google Play удалила его из официального магазина приложений. Тем не менее стоит отметить, что этот софт можно найти в сторонних магазинах», — пишет специалист команды ESET Лукас Стефанко.


Спрятанный троян, получивший имя AhRat, основан на другом Android-вредоносе — AhMyth. Попав на устройство, он может отслеживать геолокацию, красть историю вызовов, список контактов и текстовые сообщения, а также отправлять СМС-сообщения, делать снимки с помощью встроенной камеры и записывать аудио.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru