



В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

Два дня назад Mozilla анонсировала выпуск новой версии своего браузера — Firefox 113. В сборку включены патчи для 13 уязвимостей; пять из них оценены как высокой степени опасности.

Большинство устраненных проблем вызваны некорректной работой с памятью. Так, некоторые баги, объединенные под идентификаторами CVE-2023-32215 и CVE-2023-32216, грозят нарушением целостности памяти; злоумышленник может использовать такую ситуацию для выполнения своего кода.

Недочеты, зарегистрированные как CVE-2023-32205, позволяют скрыть подсказки браузера с помощью всплывающих окон. Данная проблема способна ввести в заблуждение пользователя и облегчает спуфинг.

Уязвимость CVE-2023-32206 связана с ошибкой записи за границами буфера, которая может привести к отказу драйвера RLBox Expat. (RLBox — песочница, призванная минимизировать вред от багов и уязвимостей, потенциально присутствующих в коде.)

Проблема CVE-2023-32207 вызвана отсутствием задержки при показе всплывающих уведомлений и грозит обходом полномочий через кликджекинг.

Из функциональных изменений стоит отметить те, что связаны с безопасностью и приватностью:

  1. Повышена надёжность паролей, автоматически создаваемых встроенным генератором; при их формировании теперь используются также спецсимволы.
  2. Усилена применяемая на платформе Windows изоляция процессов, взаимодействующих с GPU (сэндбокс заработал с выпуском 110-й версии браузера).
  3. Усовершенствована блокировка сторонних куки и сегментация хранилища (мера защиты от трекинга) при работе в режиме «инкогнито».
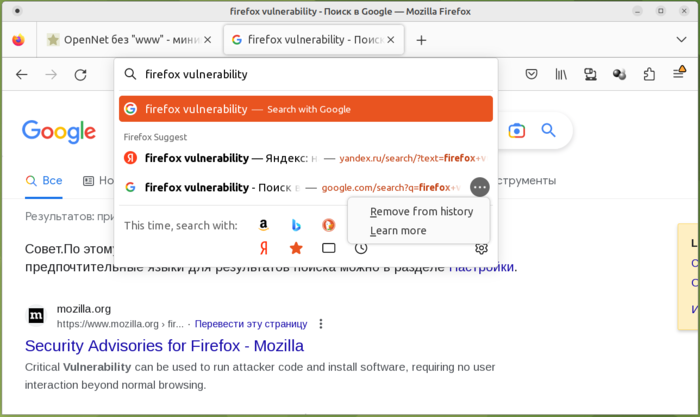
  4. В выпадающий список поисковых подсказок добавлено контекстное меню с такими опциями, как выборочное удаление из истории поисковых запросов и отключение показа спонсорских ссылок.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru