



Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

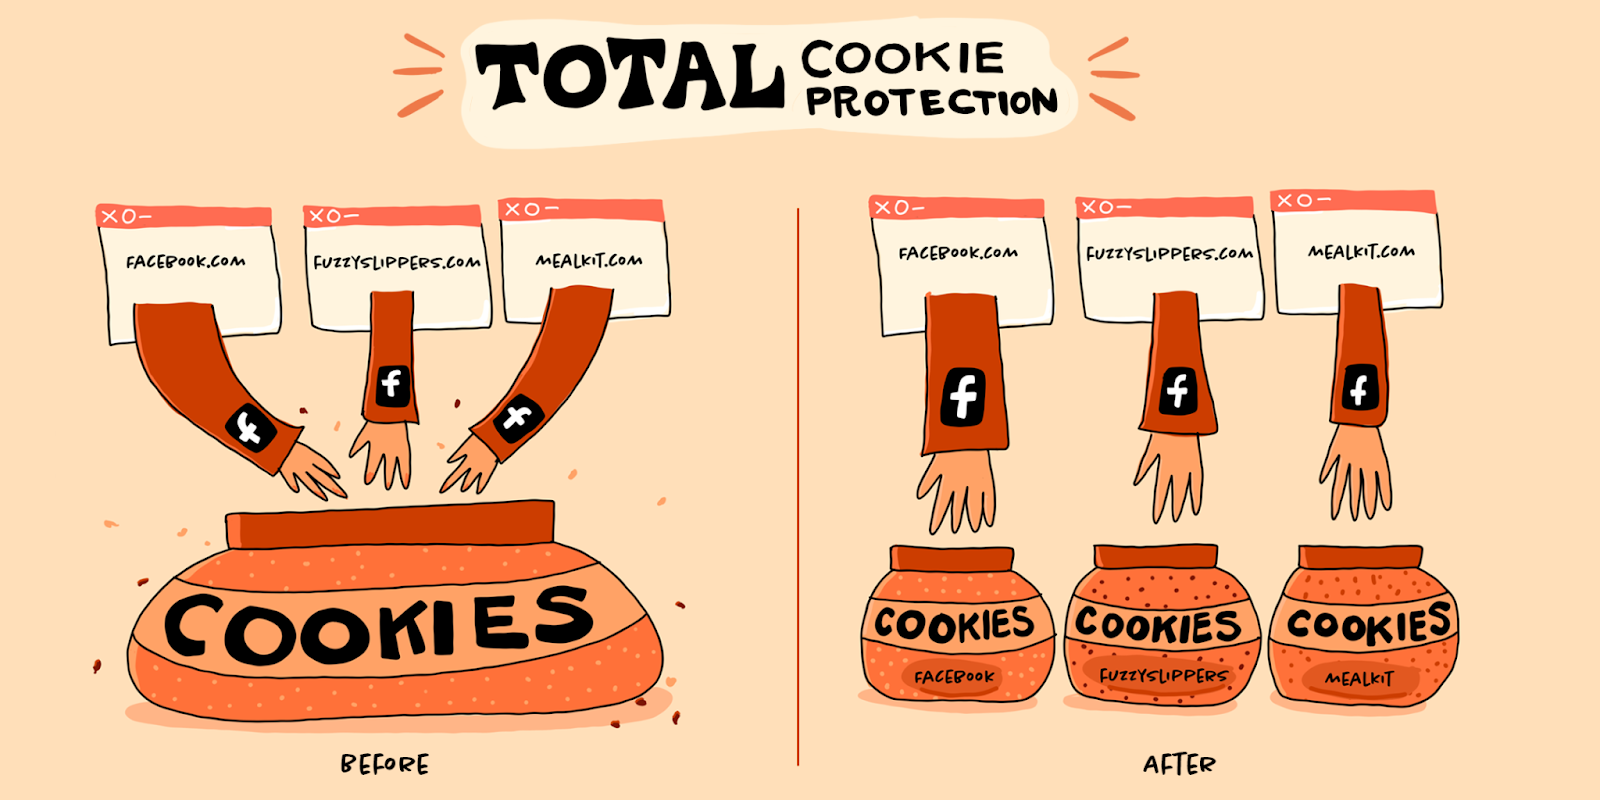
Вчера, 14 июня, компания Mozilla начала централизованно менять настройки приватности десктопных Firefox по всей пользовательской базе. Функциональность Total Cookie Protection (TCP), ранее доступная только в режиме строгой защиты от трекинга и при просмотре сайтов «инкогнито», будет теперь включена в браузере по умолчанию.

Механизм TCP создает отдельное, изолированное хранилище для куки каждого сайта, на который заходит пользователь. Доступ к содержимому файла может получить только его источник; таким образом, отслеживание перемещений пользователя и его поведения на других сайтах становится невозможным.


Возможность межсайтовой передачи куки оставлена лишь для сервисов, не связанных с трекингом, — например, для систем единого входа. Информация о блокировке и разрешении отслеживания отображается в меню, выпадающем при клике по значку щита в адресной строке браузера. При изменении настроек вручную Firefox сохраняет предпочтения в течение 30 дней.

По данным Mozilla, ее браузером в настоящее время активно пользуются более 200 млн обитателей всемирной паутины. Идею оградить их от трекинга, которым зачастую злоупотребляют не только рекламодатели, в компании начали разрабатывать лет десять назад.

В 2015 году в Firefox появилась опция Tracking Protection, которую можно было включить, перейдя в режим приватного просмотра. Впоследствии эта защита стала дефолтной; ее также переименовали в Enhanced Tracking Protection (ETP) и расширили, добавив возможность автоматической блокировки сторонних куки.

Концепция полной защиты от межсайтовой слежки через куки (TCP) была впервые реализована в десктопном Firefox 86 — как дополнение к ETP, осуществляющей блокировку трекеров на основе обновляемого списка злостных нарушителей приватности. С этого года возможности TCP доступны также пользователям Android-устройств и iPhone.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru