



Firefox Focus теперь блокирует межсайтовый трекинг пользователей Android

Firefox Focus теперь блокирует межсайтовый трекинг пользователей Android

Firefox Focus теперь блокирует межсайтовый трекинг пользователей Android

Mozilla решила уделить больше внимания конфиденциальности пользователей Android-устройств, поэтому добавила в браузер Firefox Focus новые функции, защищающие любителей «лисы» от межсайтового отслеживания. В частности, интернет-обозреватель теперь блокирует использование файлов cookies для рекламной активности и трекинга.

Напомним, что Firefox Focus позиционируется как легковесный браузер для мобильных операционных систем Android и iOS. Разработчики этой версии интернет-обозревателя сделали упор на защиту пользователей от навязчивой рекламы и отслеживания в Сети.

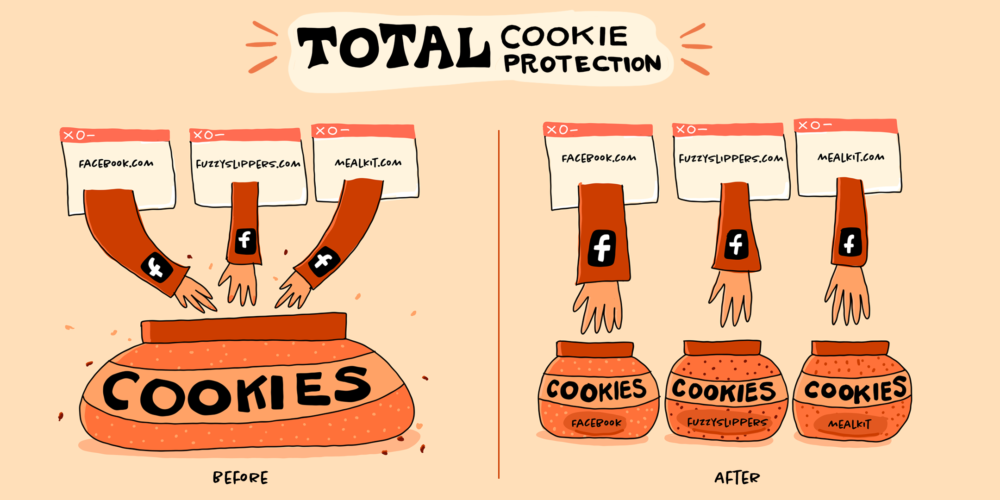
Конфиденциальность веб-сёрфинга обеспечивает функция Total Cookie Protection, именно она заставляет сайты хранить файлы cookies в отдельных местах. Такой подход мешает владельцам ресурсов отслеживать ваши перемещения по Сети и создавать ваш цифровой профиль.

Total Cookie Protection впервые увидела свет с выходом Firefox 86 в феврале 2021 года. Уже в июне прошлого года вышел Firefox 89, в котором функция включалась по умолчанию при работе в режиме «инкогнито».


Напомним, что на этой неделе Mozilla предложила пользователям пролить свет на практики Facebook — отслеживание поведения и сбор их данных. Корпорация с помощью людей хочет изучить, как работает знаменитый пиксель Facebook, следящий за взаимодействием пользователей с рекламой.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru