



Все пользователи Firefox получат генератор случайных паролей в сентябре

Все пользователи Firefox получат генератор случайных паролей в сентябре

Все пользователи Firefox получат генератор случайных паролей в сентябре

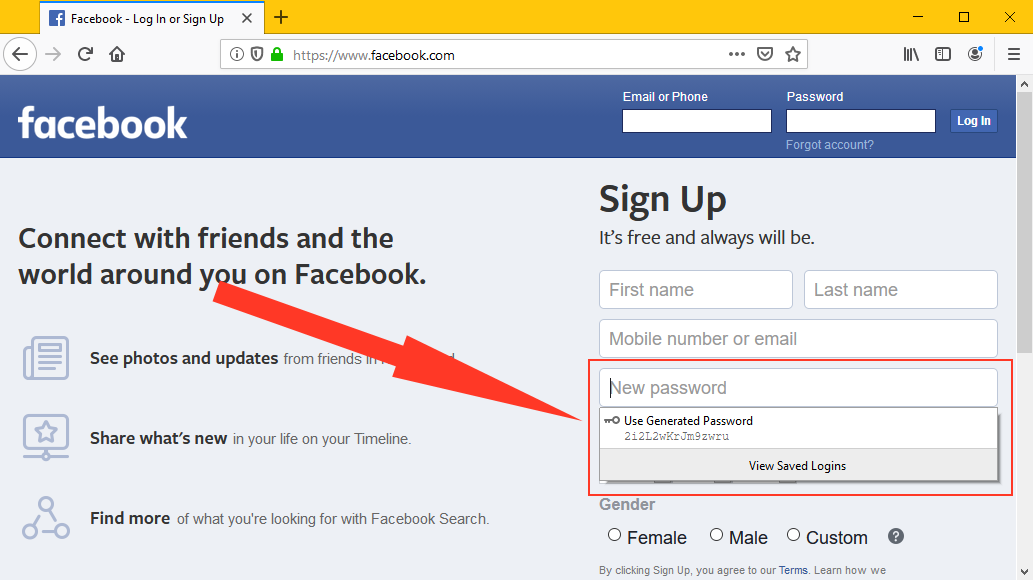
Mozilla добавит в Firefox генератор случайных паролей. Ожидается, что генератор станет доступен пользователям с выходом версии Firefox 69. Такую же функцию компания Google реализовала в Chrome и Chromium осенью 2018 года (с выходом версии Chrome 69).

На данный момент известно, что релиз Firefox 69 запланирован на сентябрь 2019 года. На сегодняшний день генератор случайных паролей доступен в версии Firefox Nightly, которая используется для тестирования нововведений.

В версии Firefox 69 планируется сделать отдельный чекбокс в настройках «Приватность и защита», который будет отвечать за активацию генератора случайных паролей.

Если вам не терпится попробовать эту функцию, можно скачать Firefox Nightly, где можно активировать генератор на служебной странице about:config. Для этого придется включить две опции — signon.generation.available и signon.generation.enabled.

После этого в настройках должен появиться пункт «Suggest and generate strong passwords».

Если выполнить вышеописанные шаги, вы сможете кликнуть двойным нажатием левой кнопки мыши на поле для ввода пароля, и браузер предоставит вам сгенерированный случайный пароль.

Сегодня мы писали, что Mozilla предлагает интересный метод борьбы с навязчивой таргетированной рекламой. Идея заключается в создании фейковой истории вашего браузера, чтобы запутать рекламные кампании — они не будут знать, что предлагать вам в рекламных объявлениях.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru