


WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

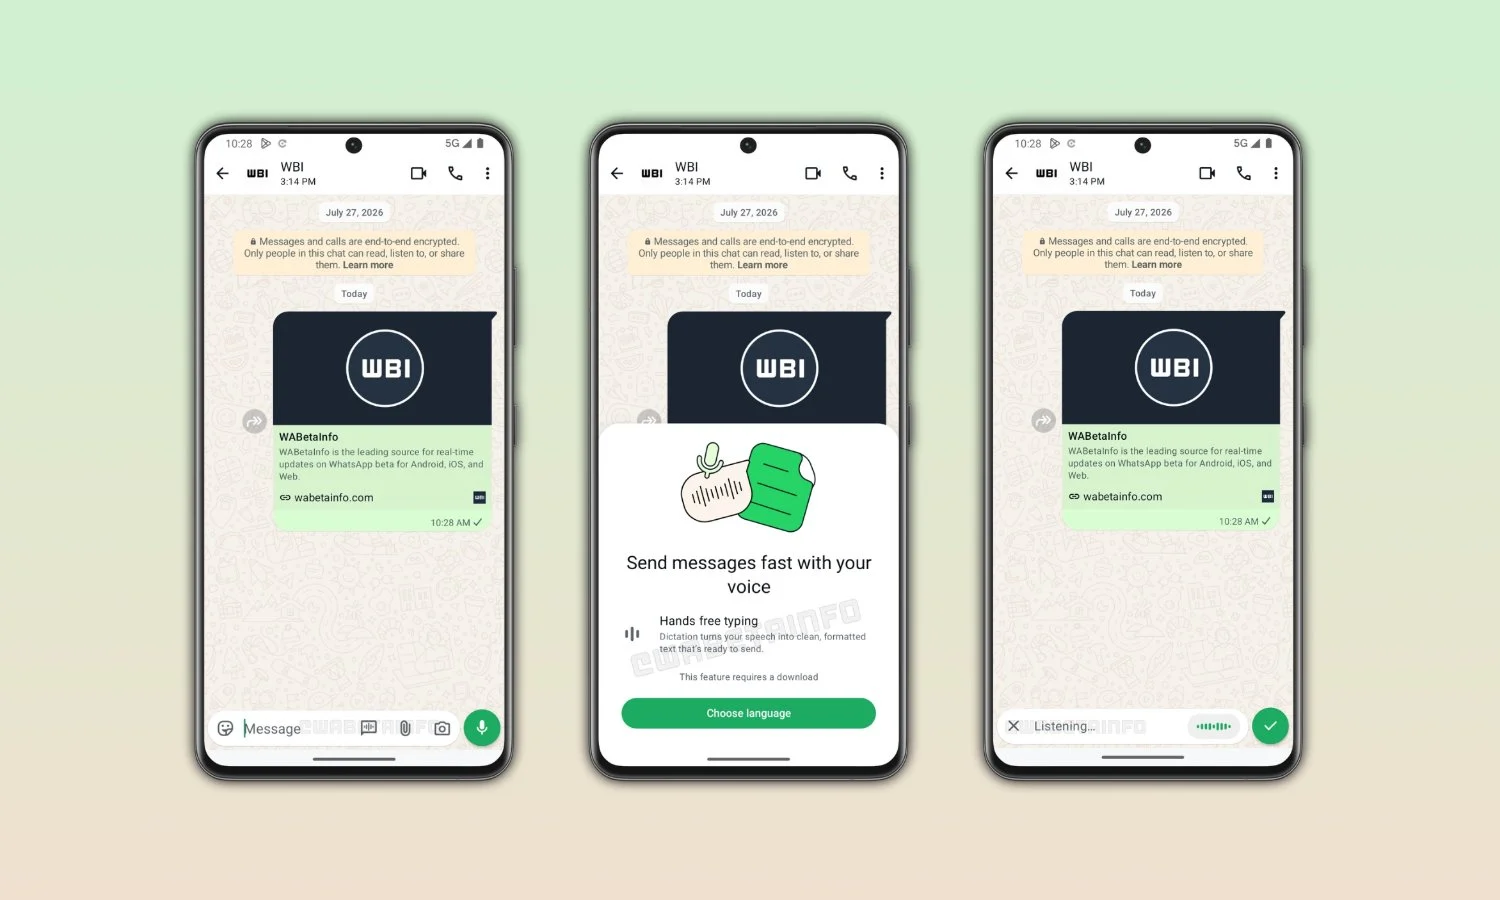
Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru