



Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Китайская киберпреступная группировка APT41 начала использовать в атаках инструмент для ред тиминга от Google — GC2, который обеспечивает функциональность командного центра. Кампания злоумышленников нацелена на медиасферу Тайваня.

APT41 также называют HOODOO. Принято считать, что эта группа действует в интересах властей КНР и атакует целый спектр различных организаций, расположенных в США, Азии и Европе.

Отчёт исследователей из команды Threat Analysis Group (TAG) демонстрирует новый подход киберпреступников к операциям в цифровом пространстве. Например, участники APT41 начали использовать инструмент для ред тиминга — GC2.

GC2 расшифровывается как “Google Command and Control“. На деле это проект с открытым исходным кодом, написанный на Go и разработанный специально для специалистов, тестирующих организации на проникновение.

«Эта программа была создана для обеспечения специалистов Red Teaming командным центром, не требующим специальной настройка (кастомного домена, VPS, CDN и т. п.). Проект работает исключительно с доменами Google», — заявлено на странице GitHub.

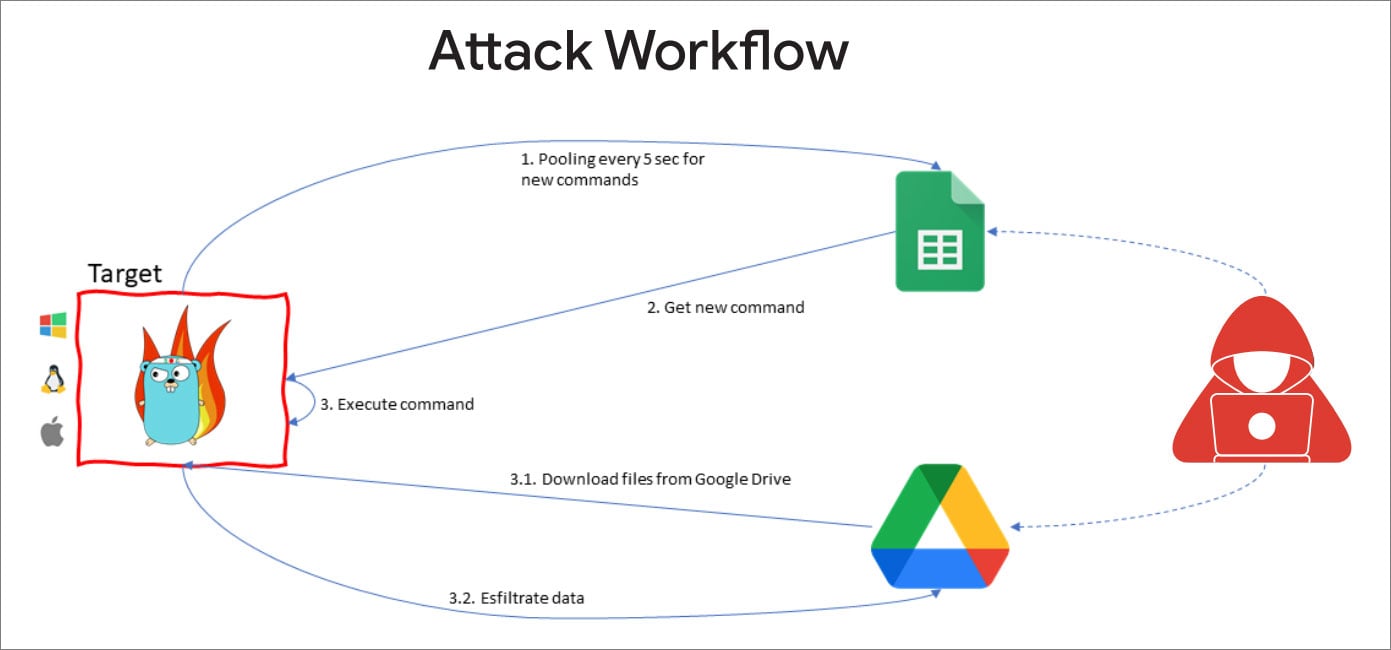
В состав GC2 входит агент, который устанавливается на скомпрометированное устройство. После инсталляции он подключается к URL в Google Таблицах для получения команд. Такие команды могут приказать агенту скачать дополнительные пейлоады с Google Диска или передать украденные данные в облачное хранилище.

По словам (PDF) специалистов, APT41 начинает свои атаки с фишинговых схем, нацеленных на тайваньские организации в медиасфере.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru