


Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Эксперты Trend Micro опубликовали результаты анализа нового инфостилера, которому было присвоено кодовое имя OpcJacker. Троян используется в атаках со второй половины прошлого года и примечателен нестандартным форматом конфигурационного файла, определяющего его поведение.

Набор функций зловреда включает кейлогинг, скриншоты, кражу конфиденциальных данных из браузеров, загрузку дополнительных модулей и подмену адресов криптокошельков в буфере обмена. Для распространения используются поддельные сайты, рекламирующие связанные с криптой приложения и другой легитимный софт.

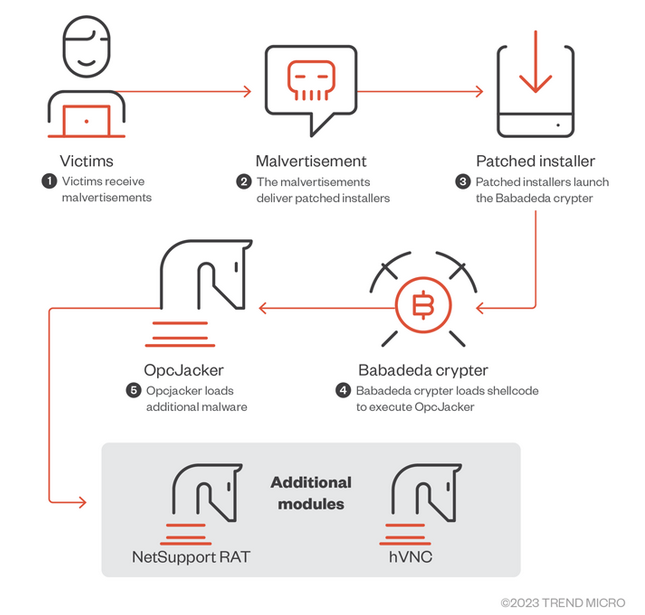
Последняя malvertising-кампания, нацеленная на засев OpcJacker, была зафиксирована в феврале этого года. Мошенническая реклама была ориентирована на жителей Ирана и предлагала скачать архивный файл для доступа к VPN-сервису. В тех случаях, когда визитер подключался через VPN, редирект на загрузку инсталлятора откатывался.

Вредоносный код оказался защищенным с помощью хорошо известного криптора Babadeda. Сам инфостилер, по данным Trend Micro, в основном используется для доставки дополнительной полезной нагрузки — инструмента администрирования NetSupport RAT, варианта зловреда удаленного доступа hVNC, шифровальщика Phobos, сильно докучавшего россиянам в прошлом году.


Содержимое конфигурационного файла OpcJacker похоже на байткод, написанный на кастомном машинном языке. В нем присутствуют шестнадцатеричные идентификаторы; каждая команда парсится для получения кода операций, а затем запускается соответствующий обработчик. По всей видимости, вирусописатели надеялись таким образом затруднить анализ потока выполнения вредоносной программы.

Недавно на черном рынке появился еще один интересный инфостилер — Cinoshi, функциональность которого можно расширить за счет добавления клиппера, бота или майнера криптовалюты. Из специализированных программ-клипперов внимания заслуживает новичок, замаскированный под Tor-браузер.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

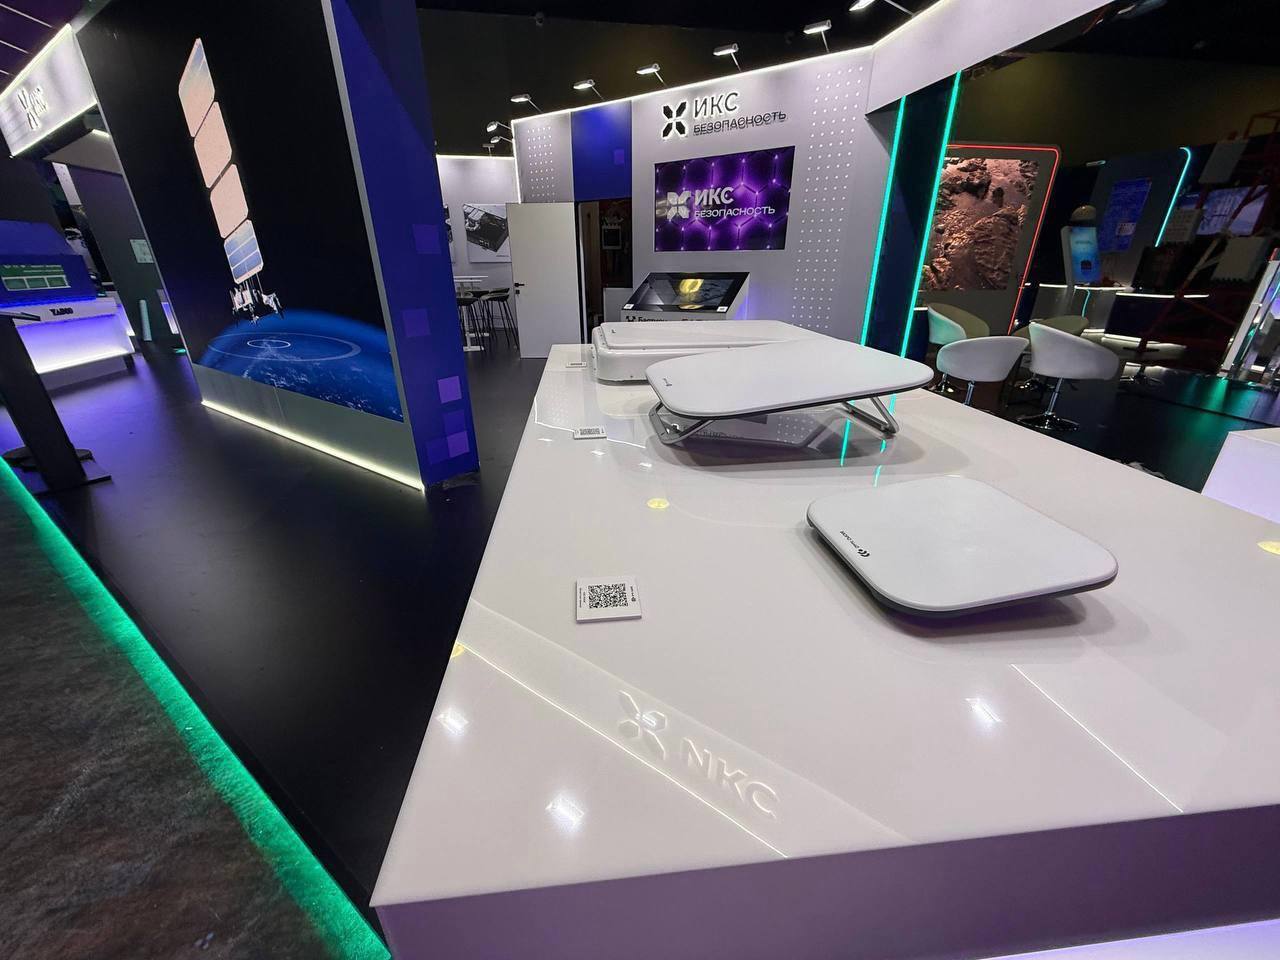
Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru