


Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

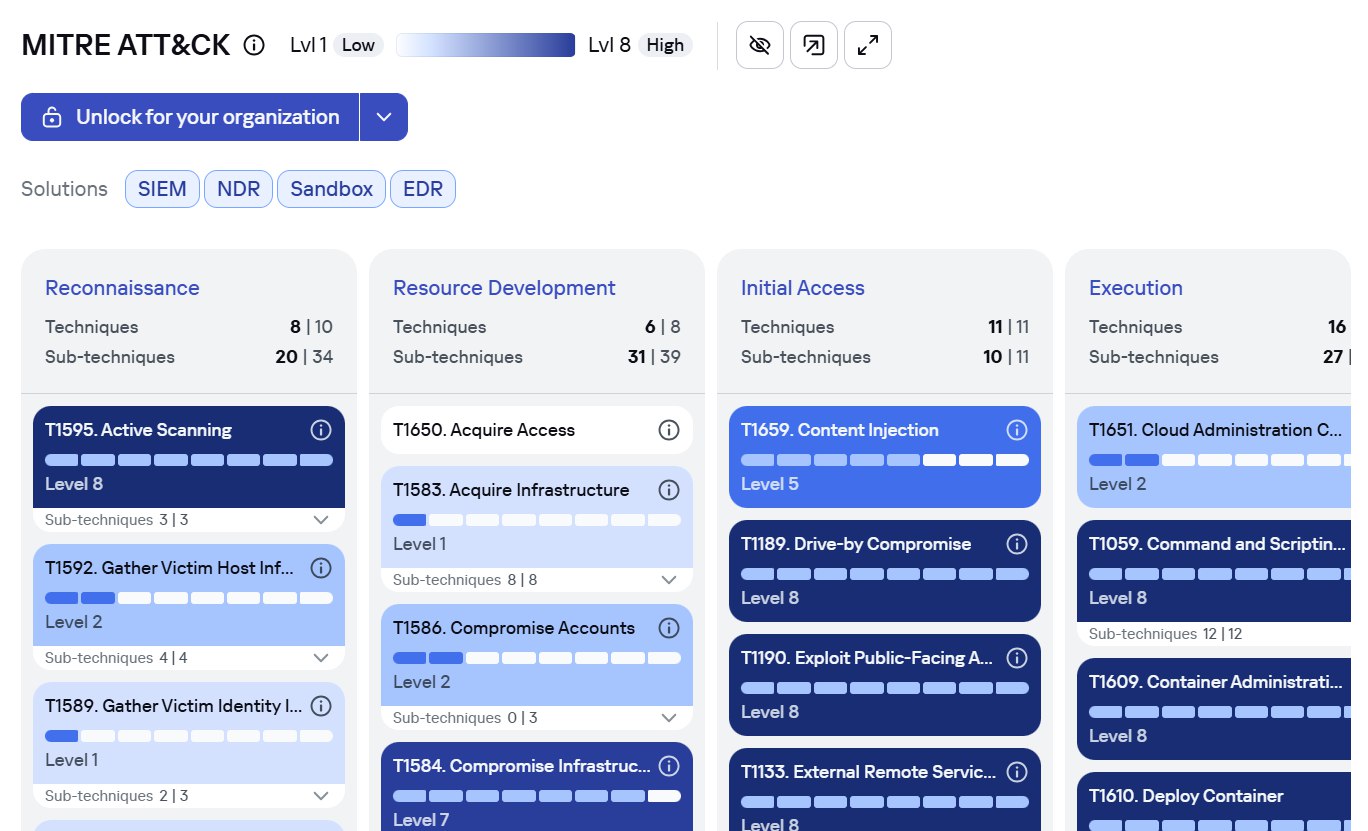
«Лаборатория Касперского» обновила бесплатную версию портала Kaspersky Threat Intelligence Portal (OpenTIP), добавив в него новый инструмент — карту покрытия MITRE ATT&CK. Она показывает, как продукты компании защищают организации от реальных киберугроз и какие техники атак они способны обнаруживать.

Карта построена по собственной методологии «Лаборатории Касперского» и учитывает не только количество техник, которые детектирует продукт (ширину покрытия), но и качество обнаружения (глубину).

Оценка ведётся по 8-ступенчатой шкале, что позволяет наглядно понять, насколько эффективно решения компании работают на разных этапах атаки.

В методологию включены такие продукты, как Kaspersky Endpoint Detection and Response, Kaspersky Anti Targeted Attack с модулем NDR, Sandbox и Kaspersky Unified Monitoring and Analysis Platform (UMAP).


По словам компании, новая визуализация поможет специалистам по кибербезопасности лучше понять, как разные решения дополняют друг друга и где могут быть «дыры» в защите. Это позволит заранее определить, какие продукты нужны для комплексного закрытия конкретных сценариев атак.

В сочетании с инструментом Threat Landscape, который уже доступен в Kaspersky TIP, карта покрытия поможет организациям анализировать, какие техники атак наиболее актуальны для их отрасли и региона, и какие продукты помогут от них защититься.

«Мы хотим, чтобы ИБ-специалисты могли принимать решения на основе точных данных, — объяснил Никита Назаров, руководитель отдела расширенного исследования угроз в „Лаборатории Касперского“. — Карта покрытия MITRE ATT&CK делает процесс оценки прозрачным и показывает, где система защиты действительно сильна, а где стоит усилить меры до того, как этим воспользуются злоумышленники».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru