



Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

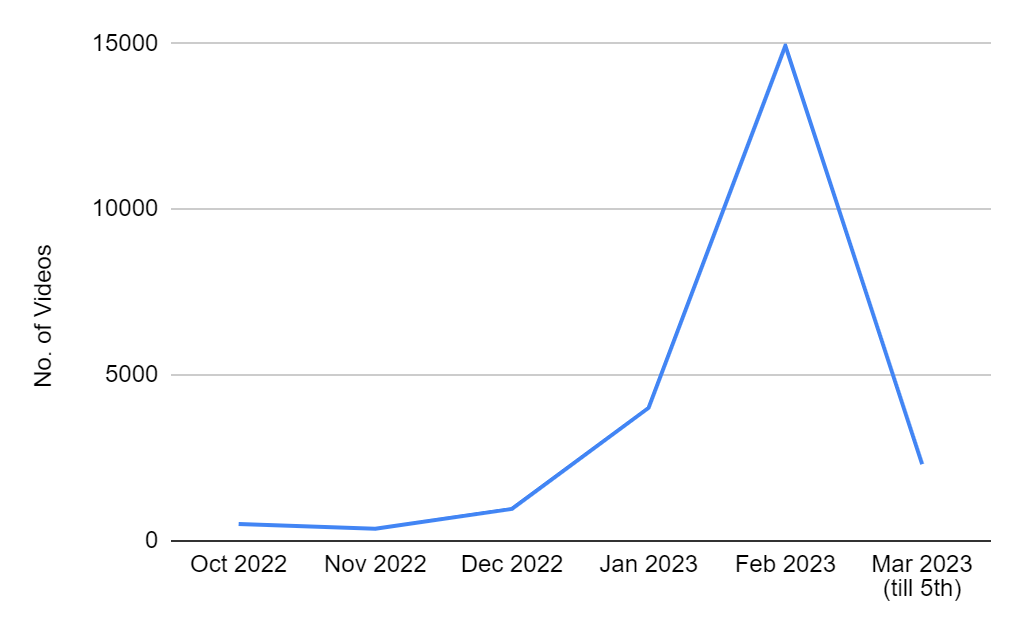
По данным CloudSEK, последнее время количество вредоносного видео на YouTube ежемесячно увеличивается в 2-3 раза. Для создания таких приманок злоумышленники зачастую используют платформы Synthesia и D-ID, реализующие ИИ-технологии.

Поддельные видеоматериалы обычно рекламируют кряки популярных лицензионных продуктов — Photoshop, Premiere Pro, Autodesk 3ds Max, AutoCAD. Созданные средствами ИИ персонажи на разных языках рассказывают, каким образом загрузить и установить пиратский софт.

По ссылкам в описаниях загружаются в основном инфостилеры — Raccoon, RedLine, Vidar. Для распространения видеоприманок злоумышленники используют угнанные аккаунты YouTube, получая доступ с помощью учетных данных, утекших в Сеть или добытых посредством фишинга.

Каждый час из-под взломанных аккаунтов публикуется по 5-10 роликов. Для их продвижения используется черный SEO: к видеоматериалам добавляется множество разноязыких тегов, способных ввести в заблуждение алгоритм YouTube и заставить его вывести фальшивку в топ поисковой выдачи.

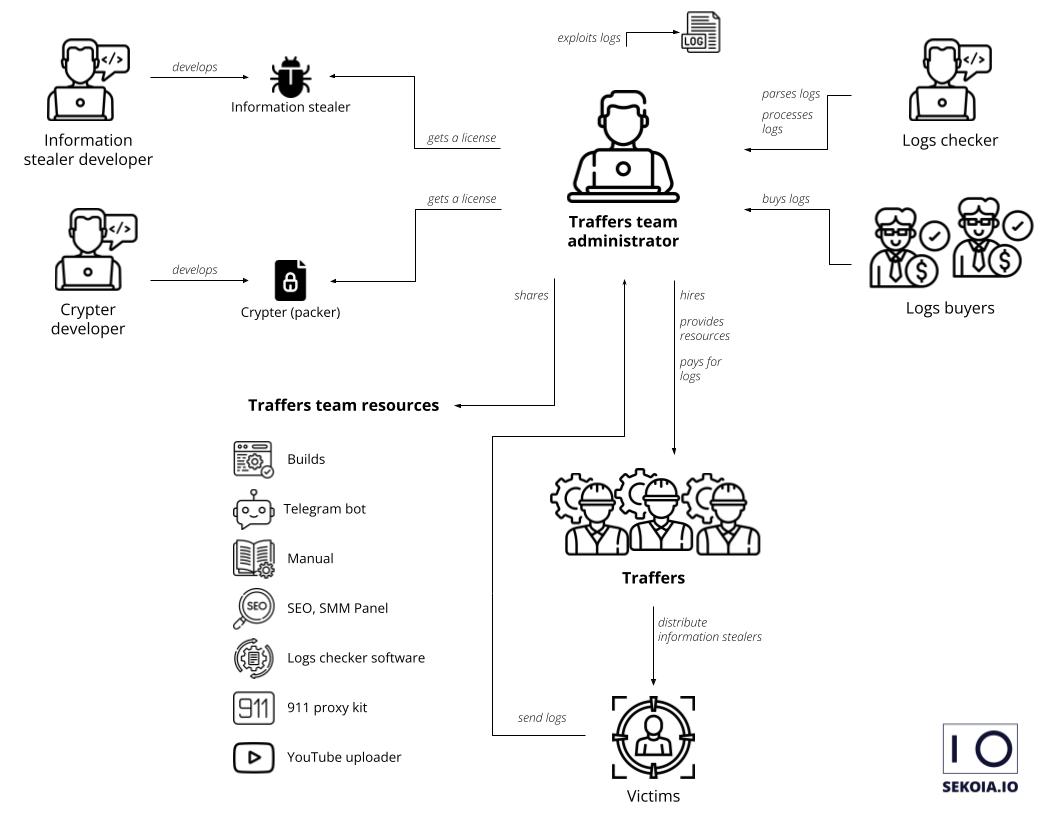
Значительный рост числа публикаций со ссылками на инфостилеров наблюдается на видеохостинге с ноября. Распространением зловредов на этой площадке занимаются так называемые трафферы (traffer) — чернорабочие с криминальным опытом, нанятые по объявлению в даркнете.


Ссылки для загрузки зловредов обычно маскируются с помощью редиректоров Bitly и Cuttly. Злоумышленники также активно используют облачный хостинг (MediaFire, Google Drive), GitHub и мессенджеры (Discord, телеграм-платформа Telegra.ph).


Активизация трафферов на YouTube по времени совпала с новым вбросом от разработчиков инфостилеров. За последние месяцы в интернете объявилось около десятка таких новобранцев, как Stealc и WhiteSnake.

Для снижения риска заражения пользователям советуют включить многофакторную аутентификацию (MFA), не кликать по ссылкам в письмах незнакомцев и воздержаться от скачивания / использования пиратского софта.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru