



Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

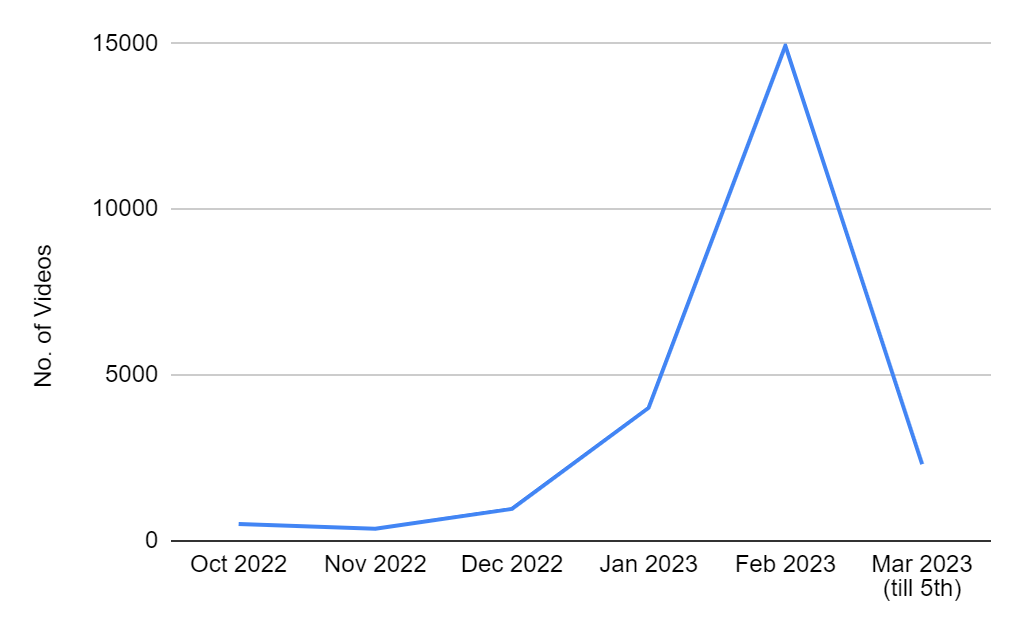
По данным CloudSEK, последнее время количество вредоносного видео на YouTube ежемесячно увеличивается в 2-3 раза. Для создания таких приманок злоумышленники зачастую используют платформы Synthesia и D-ID, реализующие ИИ-технологии.

Поддельные видеоматериалы обычно рекламируют кряки популярных лицензионных продуктов — Photoshop, Premiere Pro, Autodesk 3ds Max, AutoCAD. Созданные средствами ИИ персонажи на разных языках рассказывают, каким образом загрузить и установить пиратский софт.

По ссылкам в описаниях загружаются в основном инфостилеры — Raccoon, RedLine, Vidar. Для распространения видеоприманок злоумышленники используют угнанные аккаунты YouTube, получая доступ с помощью учетных данных, утекших в Сеть или добытых посредством фишинга.

Каждый час из-под взломанных аккаунтов публикуется по 5-10 роликов. Для их продвижения используется черный SEO: к видеоматериалам добавляется множество разноязыких тегов, способных ввести в заблуждение алгоритм YouTube и заставить его вывести фальшивку в топ поисковой выдачи.

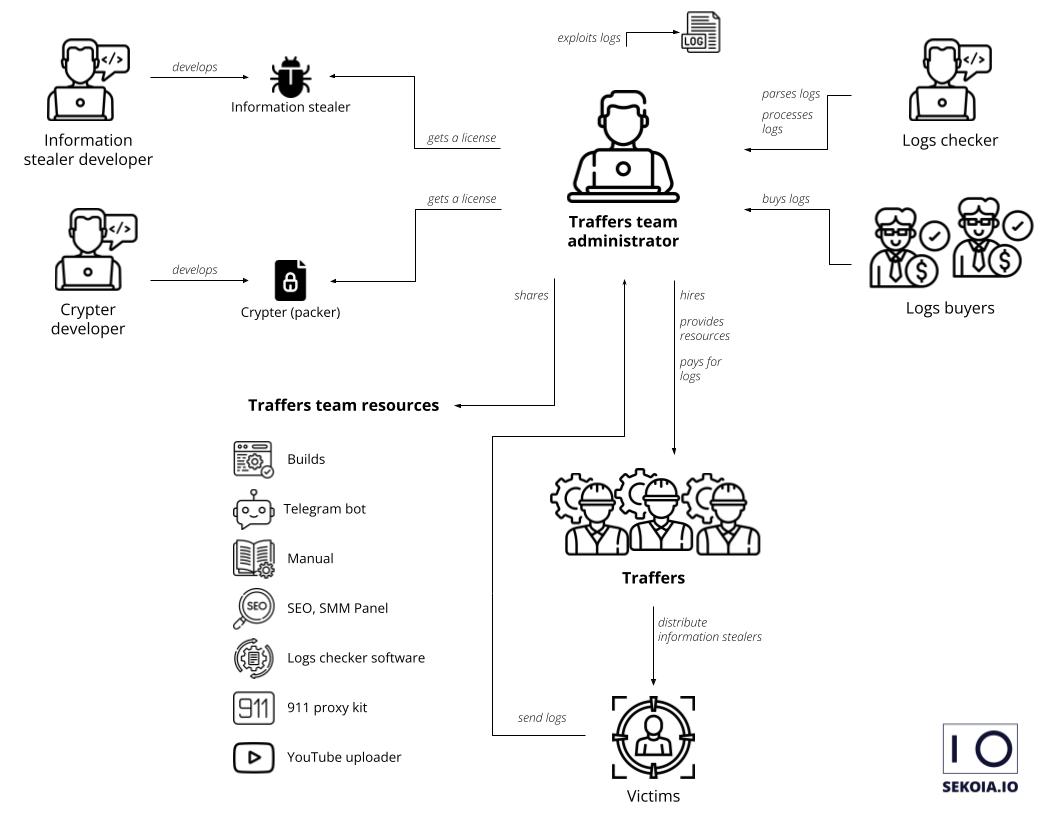
Значительный рост числа публикаций со ссылками на инфостилеров наблюдается на видеохостинге с ноября. Распространением зловредов на этой площадке занимаются так называемые трафферы (traffer) — чернорабочие с криминальным опытом, нанятые по объявлению в даркнете.


Ссылки для загрузки зловредов обычно маскируются с помощью редиректоров Bitly и Cuttly. Злоумышленники также активно используют облачный хостинг (MediaFire, Google Drive), GitHub и мессенджеры (Discord, телеграм-платформа Telegra.ph).


Активизация трафферов на YouTube по времени совпала с новым вбросом от разработчиков инфостилеров. За последние месяцы в интернете объявилось около десятка таких новобранцев, как Stealc и WhiteSnake.

Для снижения риска заражения пользователям советуют включить многофакторную аутентификацию (MFA), не кликать по ссылкам в письмах незнакомцев и воздержаться от скачивания / использования пиратского софта.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru