


От бесплатного чита до поджога: как мошенники вербуют детей в интернете

От бесплатного чита до поджога: как мошенники вербуют детей в интернете

От бесплатного чита до поджога: как мошенники вербуют детей в интернете

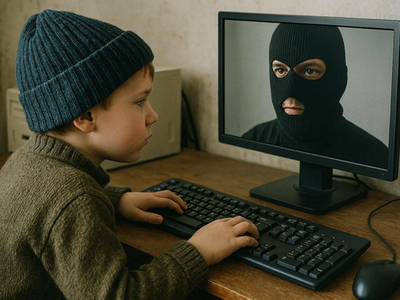
Кибермошенники всё чаще рассматривают детей не только как ключ к деньгам родителей, но и как исполнителей опасных заданий. На каникулах подростки дольше сидят в играх и мессенджерах, а преступники заходят туда же с подарками, лёгким заработком и виртуальной дружбой.

Классическая приманка, по данным «Известий», — бесплатная игровая валюта, моды, читы и взломанные версии игр.

После установки доверия у ребёнка выпрашивают код из СМС, данные карты или доступ к родительскому смартфону. Если уговоры не срабатывают, в ход идут угрозы и шантаж.

По данным «Лаборатории Касперского», с апреля 2024-го по апрель 2025 года было зафиксировано более 19 млн попыток распространить вредоносные и нежелательные файлы под видом популярных игр.

На устройства детей загружают шпионские программы и RAT-трояны, позволяющие читать переписку, следить за нажатиями клавиш и управлять камерой и микрофоном.

Особенно опасно, если ребёнок играет с родительского устройства, где открыты рабочая почта и корпоративные приложения. Один бесплатный чит, и злоумышленники получают шанс добраться уже до данных компании.

Но кражей аккаунтов дело больше не ограничивается. Подростков убеждают, что они помогают силовикам, запугивают арестом родителей или шантажируют ранее отправленными данными. Затем требуют фотографировать квартиру, передавать ключи, поджигать объекты и нападать на людей. В июле 12-летнего мальчика из Ленобласти таким способом вынудили напасть на полицейского, а 13-летнего подростка из Подольска — поджечь колонку на АЗС.

Тревожные признаки — ребёнок внезапно прячет экран, удаляет переписку, нервничает после звонков, плохо спит или получает странные поручения. Наказания здесь только помогают мошеннику: подросток ещё сильнее боится признаться.

Стоит запомнить простое правило: незнакомец не вправе требовать код, деньги, документы или секретное задание. Общение нужно сразу прекратить, переписку сохранить и показать взрослым. Никакие настоящие силовики не вербуют детей через игровой чат.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru