



Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

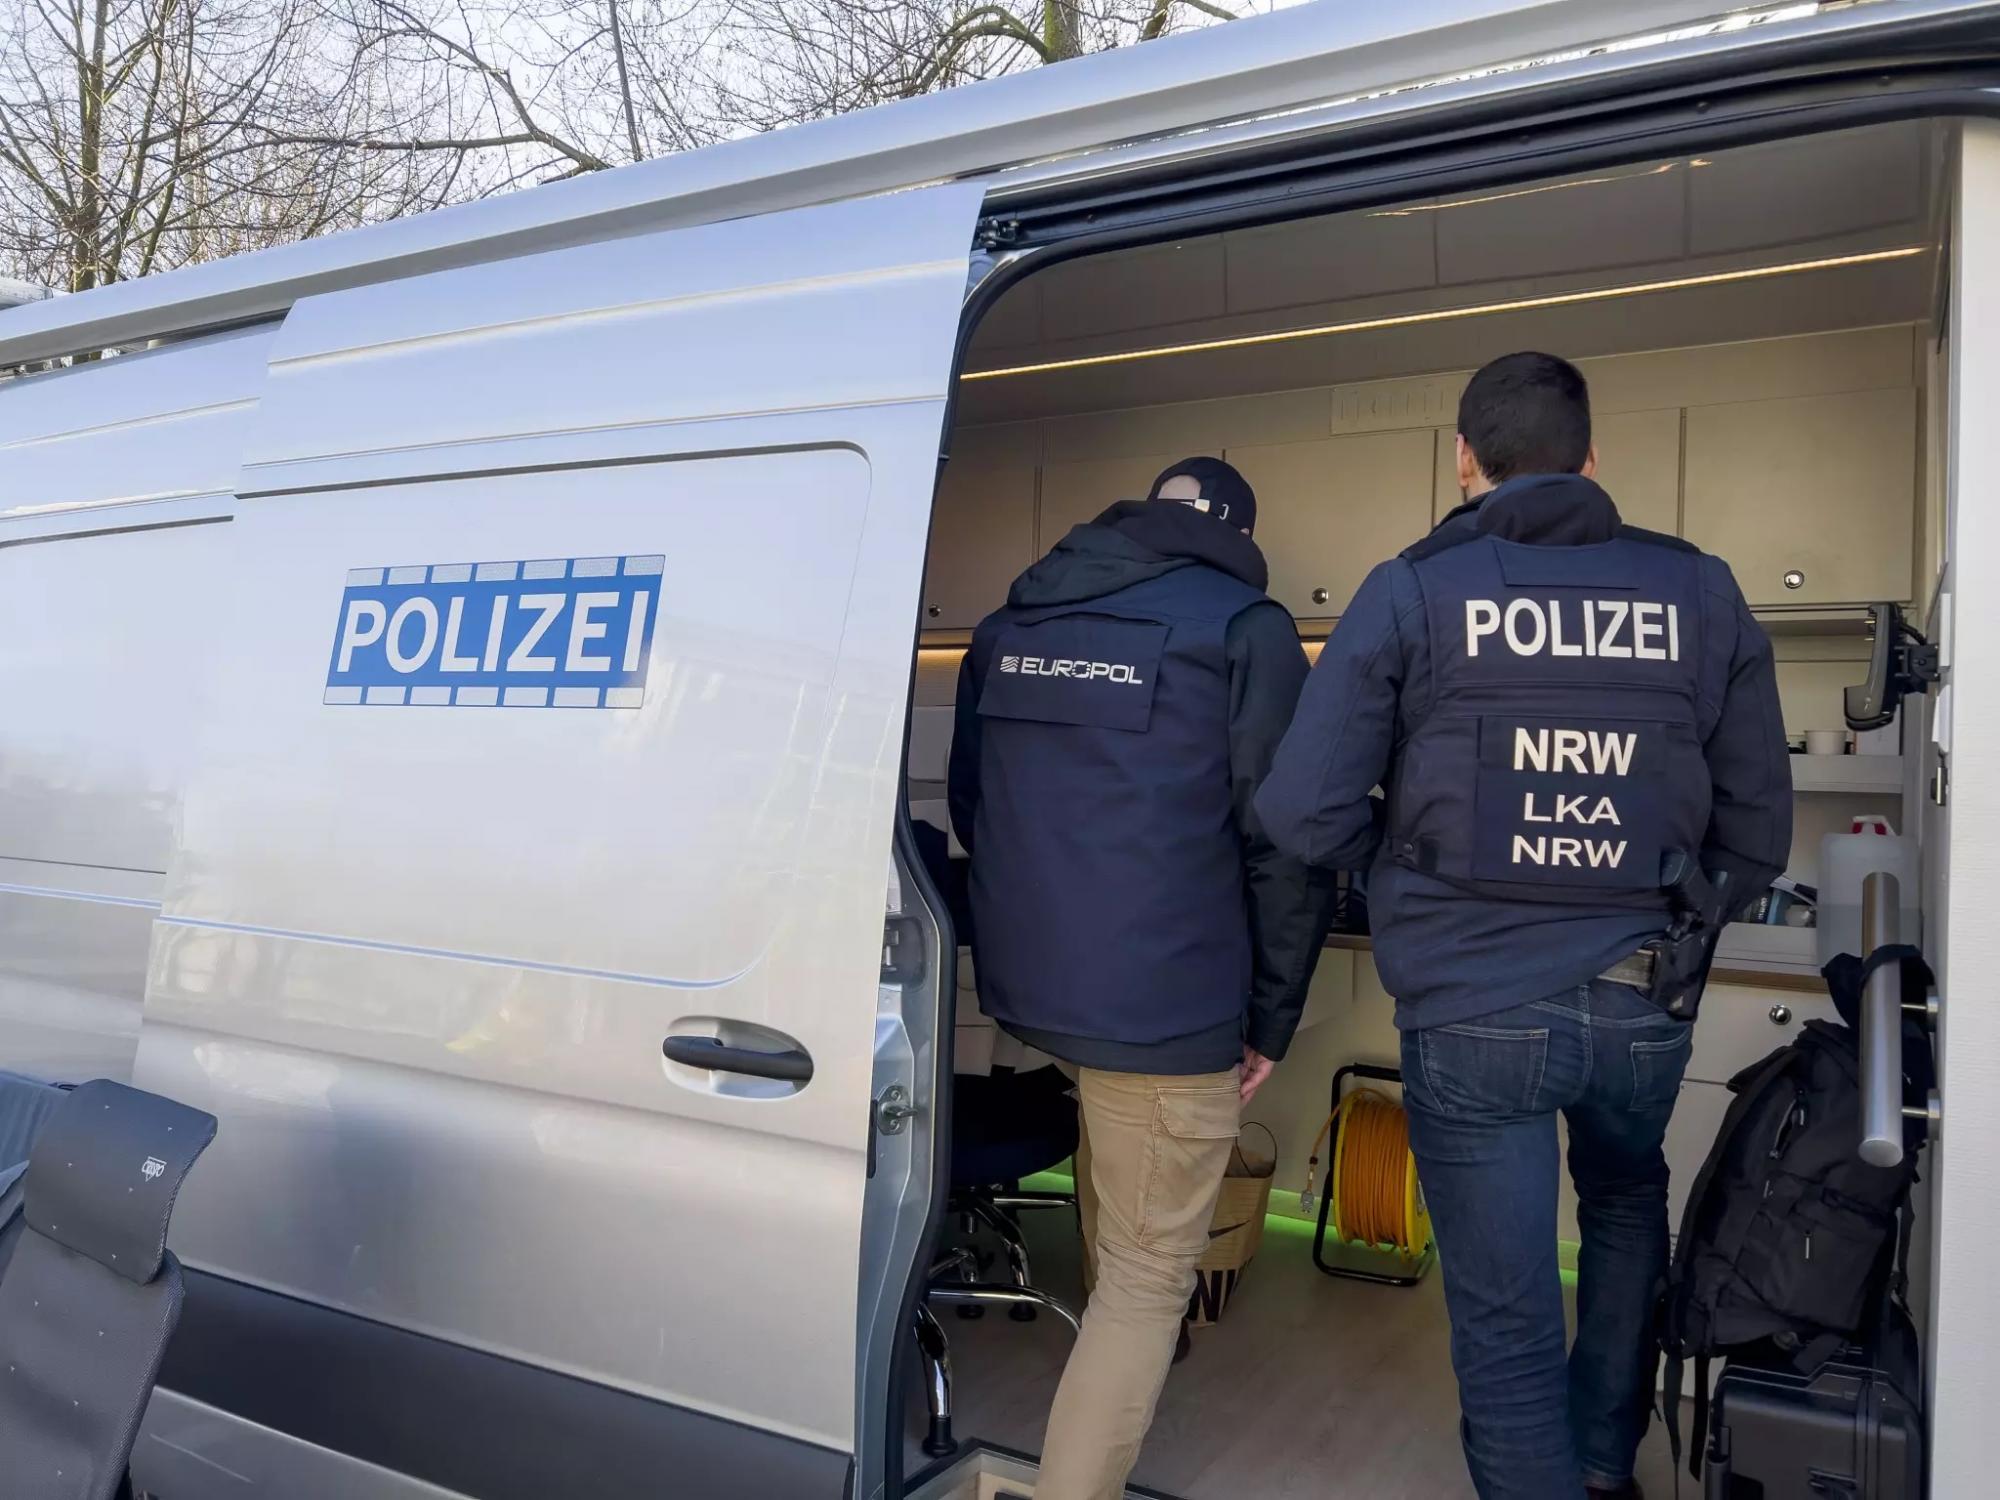
В прошлом месяце в Германии и на Украине были проведены полицейские рейды, нацеленные на поимку лидеров криминальной группировки, ответственной за атаки шифровальщика DoppelPaymer. Действия правоохраны координировал Европол, в расследовании приняли участие киберкопы Нидерландов и ФБР.

В Германии по месту жительства одного из граждан прошел обыск, криминалисты изучают захваченное оборудование, чтобы выяснить степень причастности к деятельности ОПГ. Германской полиции выдали ордер на арест еще трех подозреваемых — россиян Игоря Турашева, Игоря Гаршина и Ирины Земляникиной. Турашев также разыскивается ФБР в связи с выдвинутыми в США обвинениями по делу Evil Corp.


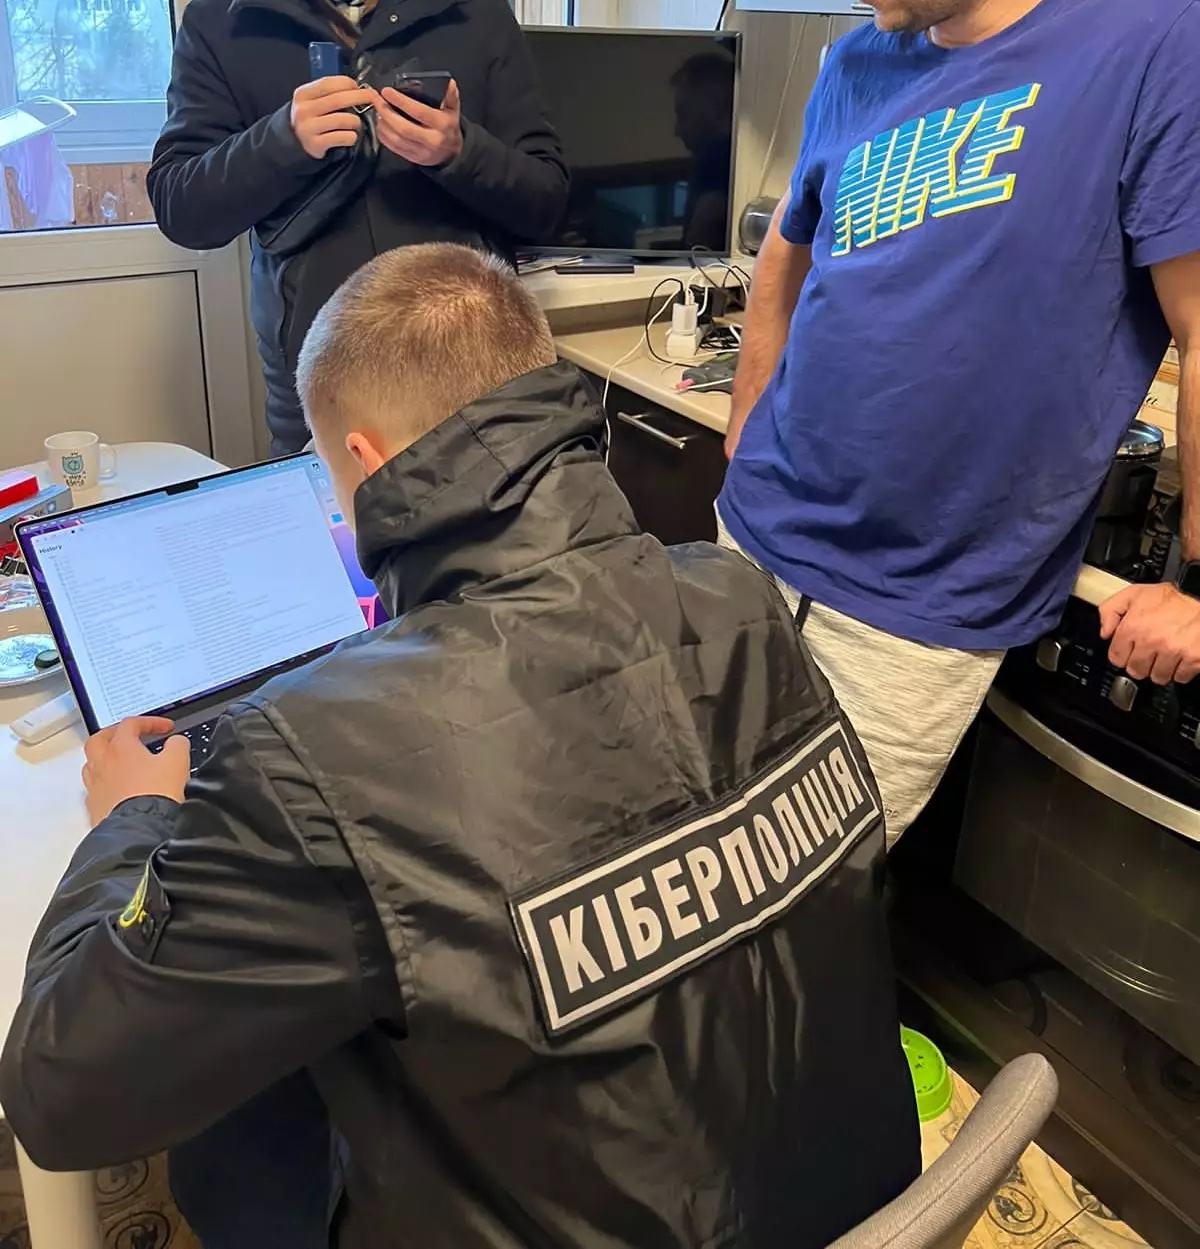
В Киеве и Харькове тоже провели обыски с изъятием электронной аппаратуры. Допрошен гражданин Украины, подозреваемый в причастности к операциям DoppelPaymer.


Данный шифровальщик был создан на основе BitPaymer, начал применяться в атаках на корпоративные сети в 2019 году и впоследствии был переименован в Grief. Все три итерации связаны с деятельностью Evil Corp.

Операторы DoppelPaymer используют схему двойного вымогательства: перед запуском вредоноса крадут данные из сети и угрожают публикацией в случае неуплаты выкупа за дешифратор. С этой целью в начале 2020 года злоумышленники создали так называемый сайт утечек.

По оценке германской полиции, DoppelPaymer поразил не менее 600 организаций, в том числе 37 в Германии. Последствия таких нападений могут быть очень серьезными; так, в результате атаки на больницу в Дюссельдорфе системы экстренной помощи отказали, и один из пациентов умер.

В США жертвы шифровальщика за два года, с мая 2019 по март 2021, суммарно отдали вымогателям более $40 млн (в виде выкупа). В число жертв попали аэрокосмические компании, а также Kia Motors.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru