



Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

По данным ИБ-компании Prodaft, операторы RIG в среднем совершают по 2000 попыток эксплойта в сутки. Показатель успеха в конце прошлого года достиг рекордного для этой угрозы уровня — 30%.

Исследователи получили доступ к веб-панели бэкенда RIG и обнаружили, что набор эксплойтов по-прежнему используется для распространения инфостилеров, банковских троянов, вредоносных загрузчиков. Из программ-шифровальщиков в списке доставляемых зловредов засветился Royal.

Эксплойт-пак RIG, нацеленный в основном на уязвимости в Internet Explorer, объявился в интернете в 2014 году. Он предоставляется в пользование как услуга; в атаках используются вредоносная реклама (malvertising), редиректы и прокси-серверы.

Промежуточные и лендинг- страницы обычно размещаются в доменах, создаваемых по методу domain shadowing. Злоумышленники взламывают аккаунт владельца «чистого» домена и регистрируют от его имени множество поддоменов, которые впоследствии сменяются с высокой ротацией.

Услугами теневого сервиса активно пользовались распространители шифровальщиков (CryptoBit, Cerber, CryptoMix), банкеров (Dridex, Ursnif), инфостилеров (AZORult, Raccoon, Redline). В 2017 году ИБ-эксперты совместными усилиями попытались разрушить инфраструктуру RIG; удар оказался сильным: эксплойт-пак надолго выпал из обоймы, его владельцы даже решили свернуть операции.

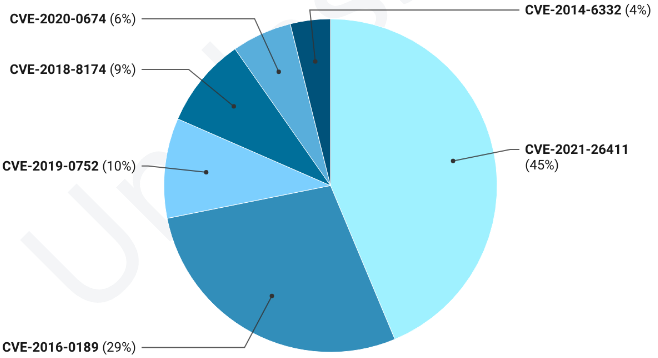
Тем не менее в прошлом году RIG вернулся в новой версии (2.0), пополнив арсенал более актуальными эксплойтами для IE — CVE-2021-26411 и CVE-2020-0674. Первый, по словам экспертов, оказался наиболее успешным: попытки его применения влекут заражение почти в половине случаев. Чаще прочих данным набором эксплойтов пользуются распространители Dridex, Raccoon и SmokeLoader.


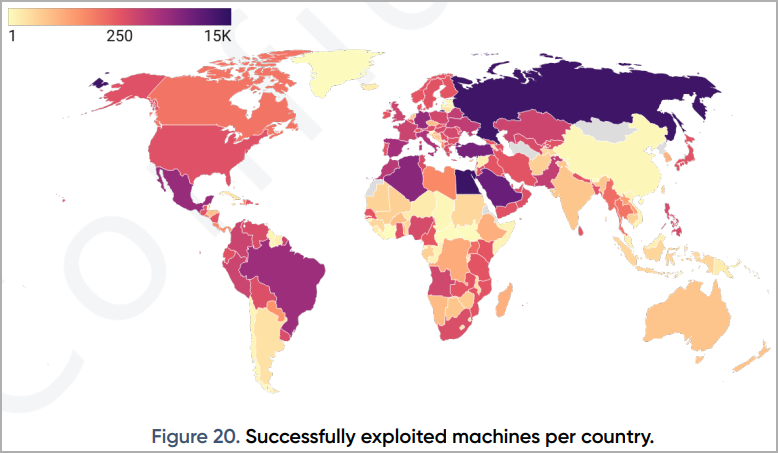
Согласно статистике Prodaft, за время своего существования RIG собрал трафик из 207 стран. В 2021 году большое количество успешных эксплойтов было зафиксировано в России, Египте, Мексике, Бразилии, Саудовской Аравии и Турции.


Остается надеяться, что в скором времени RIG увянет естественным образом: он сфокусирован на Internet Explorer, а срок поддержки этого браузера истек прошлым летом. Две недели назад Microsoft начала принудительно отключать его в Windows 10, заменяя более современным Edge.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru