



Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Разработчики браузера Brave создали новую систему запросов к базе данных, получившую имя FrodoPIR. Задача нововведения — извлекать данные с серверов, не раскрывая при этом содержимое пользовательских запросов.

Согласно замыслу Brave Software, систему FrodoPIR будут использовать во встроенной в браузер функциональности проверки скомпрометированных учётных данных. Напомним, готовящаяся к релизу функция позволит проверить логины и пароли по базам слитых кредов. При этом на сервере проверяемые связки не будут раскрываться.

Девелоперы подчёркивают, что FrodoPIR специально разрабатывалась с учётом применения практически в любом сценарии. Помимо простой проверки данных, система пригодится для целого спектра различных задач.

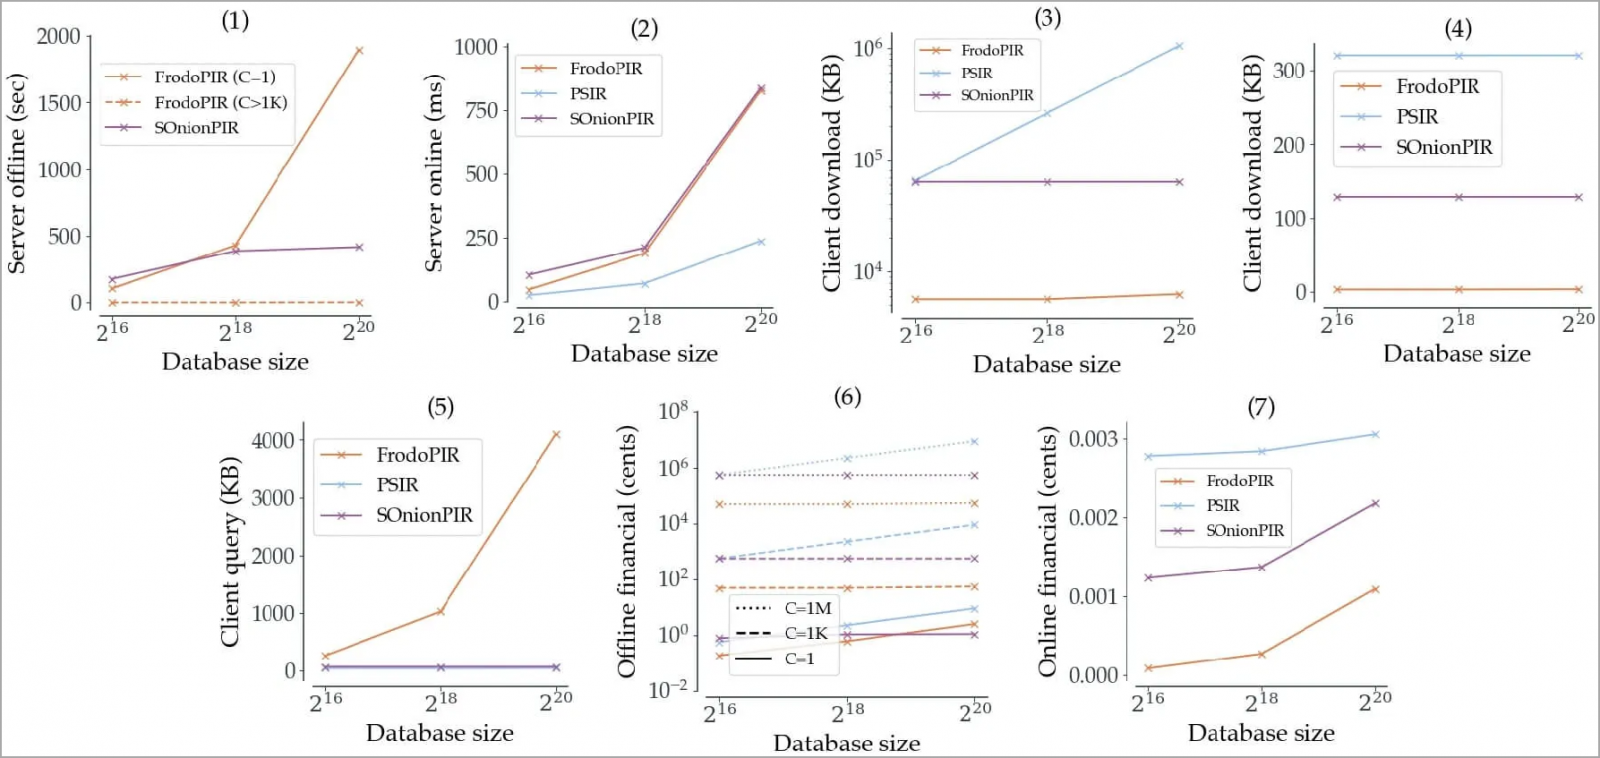
Если сравнивать с аналогами от других разработчиков, FrodoPIR реализована гораздо проще, её легче масштабировать.


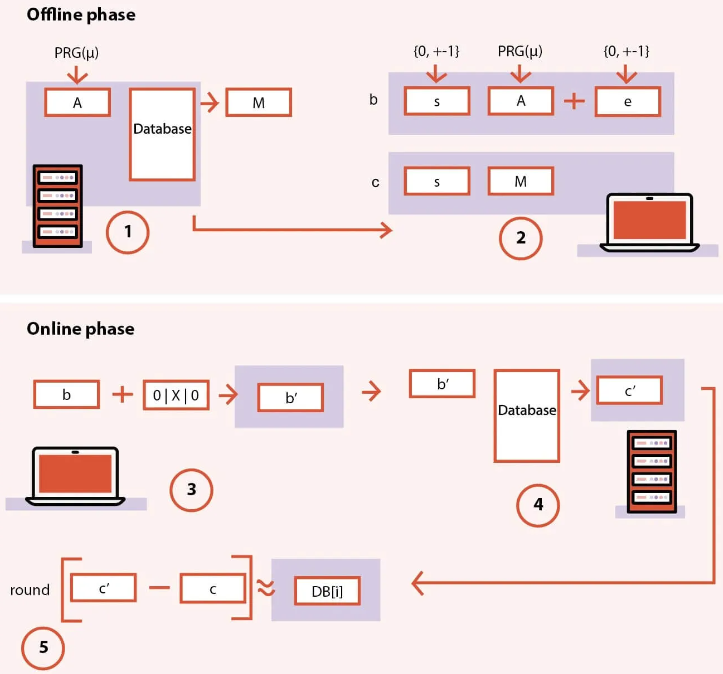
Функциональность FrodoPIR разбита на две фазы — автономная (офлайн) и онлайн. Первая нужна для подготовительной работы, а вторая позволяет осуществлять «скрытый» запрос на сервер. Подробнее разработчики представили на инфографике:


«Каждый запрос клиента представляет собой “зашумленный вектор“, который сервер воспринимает как рандом. Сторона сервера никогда не узнает, какое значение запрашивал пользователь, но при этом она возвращает корректный ответ», — пишут представители Brave.

Если вам интересны технические детали FrodoPIR, их можно найти в специальном документе (PDF).

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru