



Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Разработчики браузера Brave создали новую систему запросов к базе данных, получившую имя FrodoPIR. Задача нововведения — извлекать данные с серверов, не раскрывая при этом содержимое пользовательских запросов.

Согласно замыслу Brave Software, систему FrodoPIR будут использовать во встроенной в браузер функциональности проверки скомпрометированных учётных данных. Напомним, готовящаяся к релизу функция позволит проверить логины и пароли по базам слитых кредов. При этом на сервере проверяемые связки не будут раскрываться.

Девелоперы подчёркивают, что FrodoPIR специально разрабатывалась с учётом применения практически в любом сценарии. Помимо простой проверки данных, система пригодится для целого спектра различных задач.

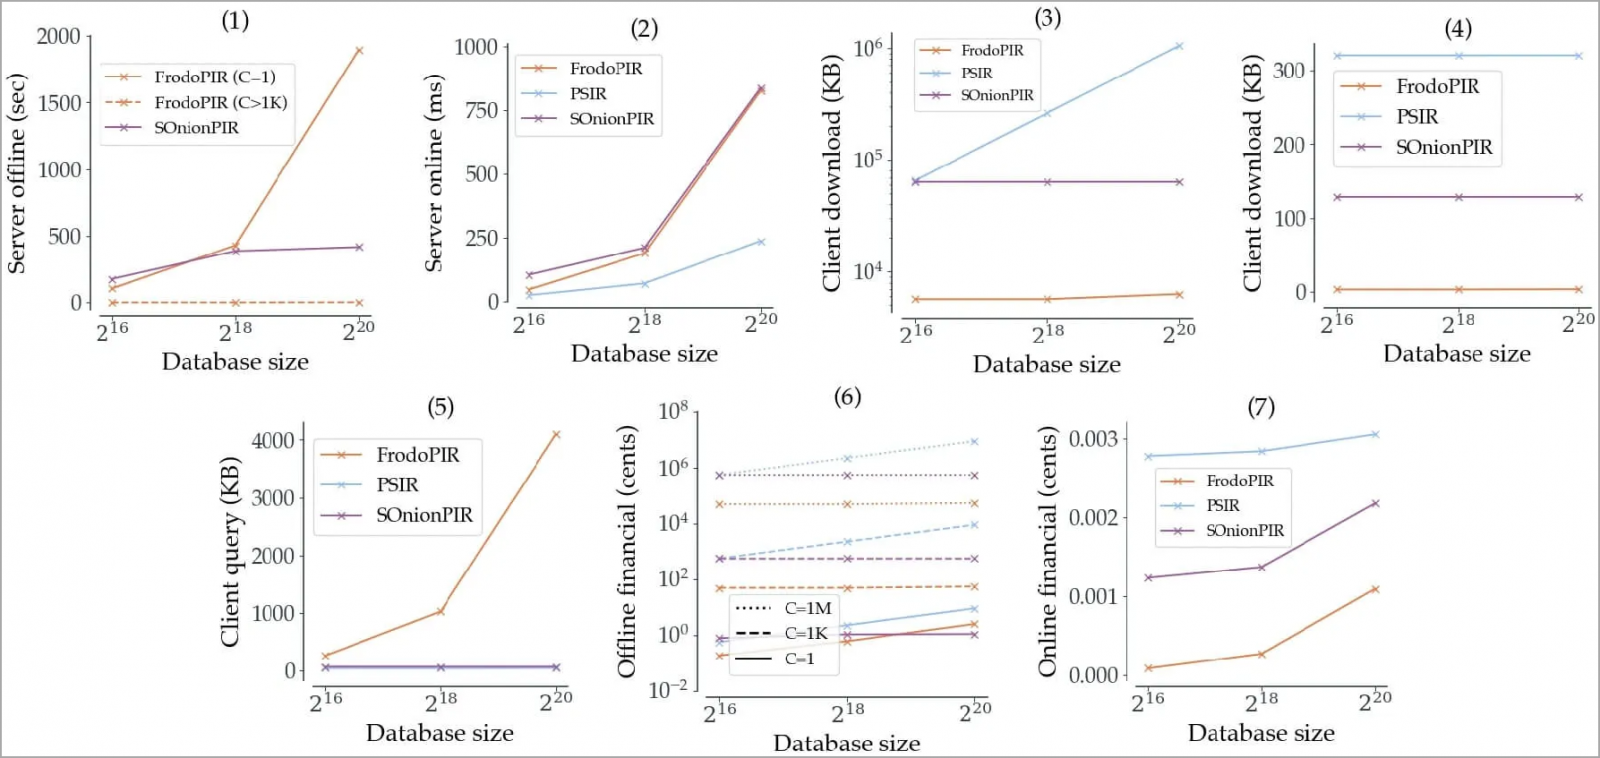
Если сравнивать с аналогами от других разработчиков, FrodoPIR реализована гораздо проще, её легче масштабировать.


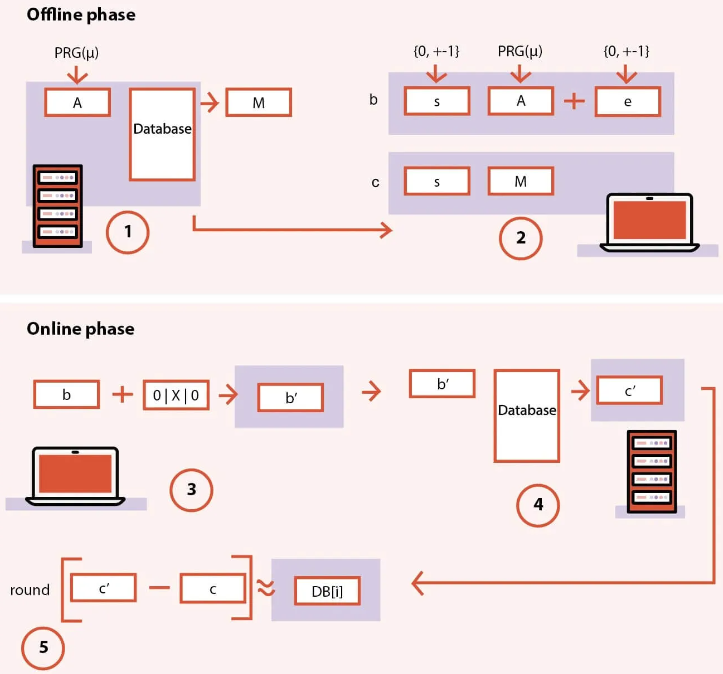
Функциональность FrodoPIR разбита на две фазы — автономная (офлайн) и онлайн. Первая нужна для подготовительной работы, а вторая позволяет осуществлять «скрытый» запрос на сервер. Подробнее разработчики представили на инфографике:


«Каждый запрос клиента представляет собой “зашумленный вектор“, который сервер воспринимает как рандом. Сторона сервера никогда не узнает, какое значение запрашивал пользователь, но при этом она возвращает корректный ответ», — пишут представители Brave.

Если вам интересны технические детали FrodoPIR, их можно найти в специальном документе (PDF).

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru