



Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

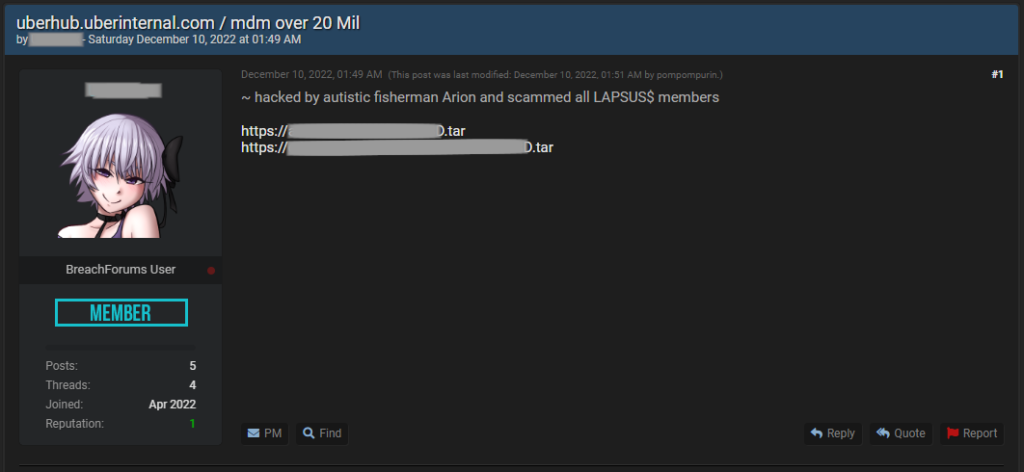
В минувший уикенд на одном из хакерских форумов появилось сообщение о новой утечке в Uber. В подтверждение своих слов автор выложил дамп на 20 млн записей — якобы внутренние данные пострадавшей компании.

В комментарии для RestorePrivacy представитель Uber признал факт утечки, подчеркнув, что она никак не связана с сентябрьским инцидентом. Как оказалось, сливу предшествовал взлом клиентской базы ИТ-провайдера Teqtivity, услугами которого пользуется перевозчик.

Просмотр выложенного архива выявил таблицы с данными ИТ-активов, а также ПДн и пользовательские данные порядка 77 тыс. сотрудников Uber. Тот же автор опубликовал еще один tar-файл — в нем оказались какие-то исходные коды, информация об API и некоем веб-приложении.

В SecurityWeek тоже изучили содержимое слитого tar-файла весом 600 Мбайт и выяснили, что он содержит исходники, информацию по управлению задачами, ключи шифрования, а также более десятка документов с email-адресами.

Таблица, именуемая report, представляет собой список имен и имейлы более 16 тыс. служащих Uber, в таблице users представлены имена, email и ID сотрудника более 5000 тыс. человек. Еще один архивный файл, поменьше, содержит данные тестирования, ассоциируемые с сервисом доставки Uber Eats.


Компания Teqtivity опубликовала заявление, подтвердив взлом своих систем. Как оказалось, неизвестные хакеры получили доступ к ее бэкапу в облаке Amazon. На сервере хранились копии исходников и файлы с клиентскими данными.

Скомпрометированная информация включает сведения об устройствах (серийный номер, марка, модель, технические характеристики), а также ФИО, рабочий адрес электронной почты и место работы пользователей. Жертва взлома уже сообщила об инциденте в правоохранительные органы и проводит расследование.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru